















































































N-able Matikan N-central Hosted Usai 33 Zero-Day Able2Shell Dipublikasikan
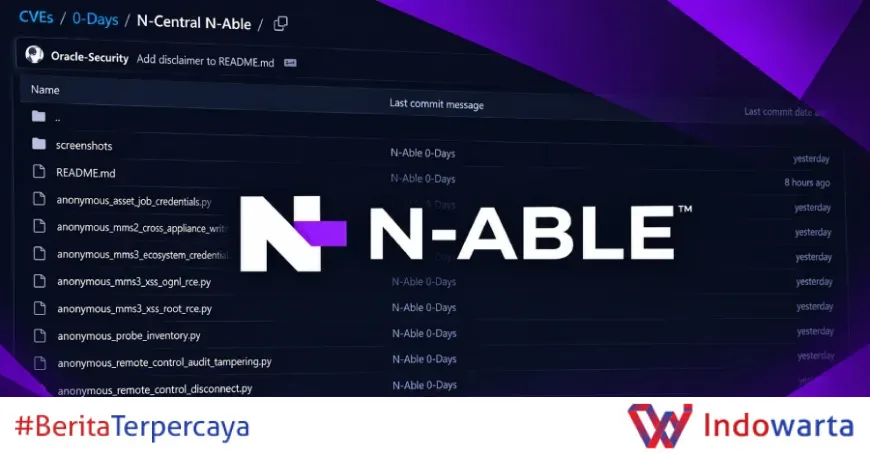
N-able mematikan lingkungan Hosted N-central dan meminta pelanggan on-premises mematikan server mereka setelah peneliti independen Sean Bales mempublikasikan lebih dari 30 kerentanan zero-day yang dilacak sebagai Able2Shell, lengkap dengan proof-of-concept exploit.
Kronologi: Dari Pengujian Versi 2026.4.0.31 sampai Pemutusan Layanan
Pengungkapan bermula dari pengujian yang dilakukan Bales terhadap N-able N-central Appliance versi 2026.4.0.31. Dari pengujian itu, ia merilis sejumlah cacat keamanan berikut kode eksploitasi yang bisa dijalankan publik.
N-able tidak menunggu lama. Perusahaan mengambil langkah pencegahan dengan mematikan Hosted N-central di seluruh wilayah, lalu mengeluarkan imbauan agar pelanggan on-premises melakukan hal serupa.
"Sebagai langkah pencegahan, kami untuk sementara mematikan lingkungan Hosted N-central kami sambil mengambil tindakan yang diperlukan untuk mengamankan lingkungan dan menerapkan remediasi yang sesuai," kata N-able dalam pernyataannya, dikutip dari laporan The Hacker News.
Dampaknya langsung terasa bagi pelanggan. Selama pemutusan berlangsung, mereka tidak bisa mengakses lingkungan Hosted N-central klasik, dan layanan terkait berpotensi tidak tersedia.
Namun N-able memastikan layanan Ecoverse di bawah N-able Login tetap hidup, termasuk Asset View, Patching, Vulnerability Management, scripting, policies, dan tagging.
Layanan yang terdampak mencakup N-central versi hosted maupun on-premise di tiga kawasan:
- N-central (hosted) Amerika
- N-central (hosted) APAC
- N-central (hosted) Eropa
- N-central on-premise Amerika
- N-central on-premise APAC
- N-central on-premise Eropa
N-able menyatakan belum melihat tanda-tanda eksploitasi aktif atas kerentanan ini dan sedang menyiapkan hot fix. Belakangan perusahaan mengakui adanya aktivitas pemindaian yang terkait kode proof-of-concept yang telah dipublikasikan.
Pihak yang Terlibat dan Pernyataan Mereka
Nama Sean Bales menjadi titik awal rangkaian peristiwa ini. Peneliti independen itu tidak hanya membuka daftar cacat, tetapi juga menyertakan exploit yang bisa dipakai untuk menguji kerentanan secara langsung.
Dari sisi vendor, N-able merilis N-central 2026.4 HF2 untuk menambal sejumlah kerentanan yang sudah diidentifikasi. Hot fix lanjutan dijadwalkan menyusul sebagai bagian dari respons terhadap pengungkapan Able2Shell.
Sejumlah CVE yang ditambal dalam versi tersebut antara lain:
- CVE-2026-125883 — Multiple XXE Vulnerabilities
- CVE-2026-125878 — Multiple OGNL Injection vulnerabilities
- CVE-2026-125879 — Local privilege escalation to root via nable-writable syslog-ng config
- CVE-2026-125880 — Stored XSS via MMS3 patch metadata (admin context)
- CVE-2026-125881 — Schema-hint SSRF via service import schema validation
- CVE-2026-125882 — RCE via file repository upload path traversal (kredit Nate Fair, Sprocket Security)
- CVE-2026-91000 — Insecure IPC Channels lead to local privilege escalation
N-able menyebut seluruh server Hosted N-central (NCOD) di semua kawasan global telah diperbarui. Perusahaan tetap meminta pelanggan menjaga server N-central tetap offline sampai pembaruan berhasil diterapkan.
Dari kubu peneliti keamanan, watchTowr melaporkan pihaknya "mengamati upaya eksploitasi terhadap honeypot N-able N-central semalam setelah zero-day 'Able2Shell' dirilis." Perusahaan exposure management itu mendesak pengguna mengaudit tanda-tanda kompromi, membatasi akses, dan mengikuti panduan mitigasi vendor.
Defused Cyber juga mendeteksi probing terhadap N-able N-central. "Kami melihat pembukaan sesi agen anonim, menarik konfigurasi appliance, dan menghantam endpoint remote control tanpa autentikasi," kata mereka lewat unggahan di X. "Jalur-jalur ini adalah bagian dari permukaan eksploitasi zero-day."
Latar Belakang: Apa Itu Able2Shell dan Mengapa Berbahaya
Able2Shell adalah label kolektif untuk lebih dari 30 kerentanan yang ditemukan pada N-central. Jenis cacatnya beragam, mulai dari pengungkapan kredensial, penulisan file sembarang, directory traversal, cross-site scripting (XSS), XML external entity (XXE) injection, hingga remote code execution (RCE).
Yang membuatnya serius, sejumlah rantai serangan memungkinkan pencurian kredensial secara anonim, pembuatan akun administrator, dan eksekusi perintah sebagai nable/root. Rantai itu mencakup penyalahgunaan kepercayaan XXE/NCI, pencurian support-token, eksekusi NSP tanpa tanda tangan, XSS-to-OGNL, hingga reverse shell terautentikasi.
Ada pula arbitrary file writes, traversal, pengungkapan kredensial, impersonasi MDM, manipulasi audit, dan injeksi privileged-helper. Satu cacat lain, stack overflow pada GenericTCP native, juga bisa mencapai eksekusi perintah sebagai root.
Jika dieksploitasi, cacat-cacat ini membuka jalan bagi akses administratif tidak sah ke antarmuka manajemen N-central dan eksekusi perintah dengan hak root. N-central sendiri merupakan platform manajemen jarak jauh yang lazim dipakai penyedia layanan TI untuk mengelola perangkat klien dalam jumlah besar.
Data Censys mencatat ada 1.728 instans N-central yang terekspos ke internet. Angka itu menjelaskan mengapa peringatan ini bergerak cepat dari laporan peneliti menjadi instruksi pemadaman layanan.
Dampak dan Reaksi Industri
Bagi pelanggan, pemutupan Hosted N-central berarti hilangnya akses ke konsol manajemen untuk sementara waktu. Operasional penyedia layanan yang bergantung pada N-central untuk memantau dan menambal perangkat klien berpotensi terganggu.
Tekanan dari sisi ancaman nyata sudah terlihat. Previdian mencatat 68 upaya eksploitasi terhadap salah satu honeypot mereka dari satu alamat IP dalam sekitar 18 jam setelah publikasi. Artinya, pelaku sudah bergerak jauh sebelum banyak organisasi sempat menambal.
Huntress memberi panduan konkret bagi pengguna. Mereka diminta meninjau aktivitas login dan autentikasi sejak 8 November 2026 untuk mencari akses tak terduga, memeriksa audit log untuk indikator kompromi sekunder, serta menerapkan hot fix N-able dan baru memulihkan layanan ketika vendor menyatakan aman.
Pola respons N-able mencerminkan pendekatan konservatif: matikan dulu, perbaiki kemudian. Langkah itu memang memukul kenyamanan pelanggan, tetapi jauh lebih murah dibanding membiarkan antarmuka manajemen dengan hak root terbuka saat exploit sudah beredar bebas.
Bagi tim keamanan TI, urutan prioritasnya jelas. Pertama, pastikan server N-central dalam keadaan offline bila belum ditambal. Kedua, periksa jejak akses anonim dan pembuatan akun administrator yang tidak dikenal. Ketiga, pantau endpoint remote control dan konfigurasi appliance yang ditarik tanpa otorisasi.
Langkah Selanjutnya: Hot Fix Lanjutan dan Pemulihan Layanan
N-able menyatakan hot fix lanjutan akan dirilis untuk "memberikan pembaruan keamanan lebih lanjut" sebagai bagian dari respons terhadap pengungkapan Able2Shell. Belum ada tenggat resmi kapan layanan hosted kembali normal.
Untuk sementara, semua server Hosted N-central di seluruh kawasan telah diperbarui, tetapi pelanggan on-premises tetap diminta menunggu instruksi sebelum menyalakan kembali server mereka.
Yang perlu dicermati, pengungkapan publik atas lebih dari 30 kerentanan sekaligus membuat jendela paparan menjadi sangat lebar. Kode proof-of-concept sudah tersedia, honeypot sudah mencatat percobaan eksploitasi, dan ribuan instans masih terekspos ke internet.
Pertanyaan berikutnya sederhana: seberapa cepat pelanggan on-premises menambal sebelum ada yang melaporkan kompromi nyata? N-able menyebut belum ada bukti eksploitasi berhasil di lingkungan pelanggan. Namun dengan exploit yang sudah beredar, status itu bisa berubah kapan saja.
Informasi terbaru seputar kerentanan ini dapat dipantau melalui katalog kerentanan yang dieksploitasi CISA sebagai rujukan tambahan bagi tim keamanan.
Analisis Redaksi
Keputusan N-able mematikan Hosted N-central adalah pilihan yang tidak nyaman tetapi tepat. Ketika sebuah platform manajemen jarak jauh memiliki cacat yang memungkinkan eksekusi perintah sebagai root, membiarkannya online sambil menambal perlahan sama dengan menyerahkan kunci ruang kendali kepada siapa pun yang membaca laporan peneliti.
Yang menjadi sorotan justru skalanya. Lebih dari 30 kerentanan dalam satu pengungkapan bukan hal biasa. Ini mengindikasikan akumulasi persoalan keamanan yang tidak tertangani dalam waktu lama, bukan sekadar satu bug yang lolos. Rantai serangan yang melibatkan XXE, support-token, OGNL injection, hingga stack overflow native menunjukkan permukaan serangan yang lebar pada produk yang dipakai mengelola banyak organisasi sekaligus.
Bagi pelanggan, insiden ini mengingatkan satu hal mendasar: alat yang dipakai untuk mengelola keamanan pihak lain harus menjadi prioritas keamanan tertinggi. Angka 1.728 instans yang terekspos dan 68 percobaan eksploitasi dalam 18 jam adalah peringatan bahwa jendela waktu untuk bertindak sangat sempit. Menunda penambalan bukan lagi pilihan yang bisa dibenarkan.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0