
















































































Prancis Tuding Iran Serang 700 Situs Ritel: Kronologi dan Dampaknya
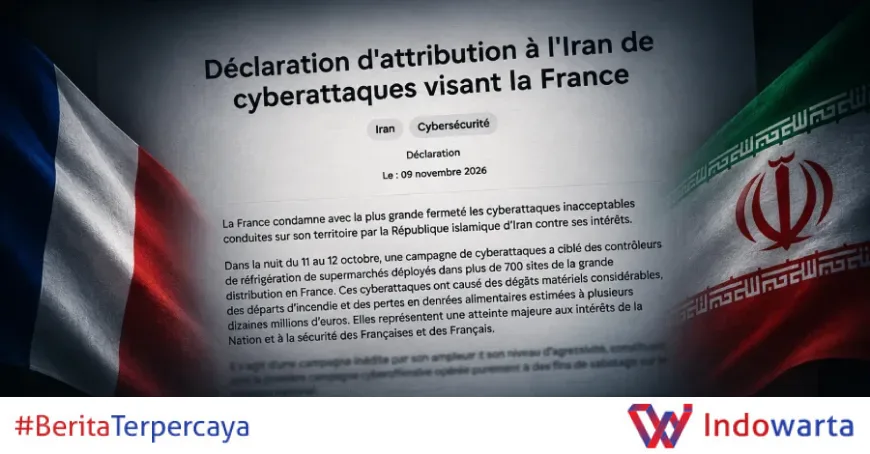
Pemerintah Prancis resmi menuding unit siber Garda Revolusi Iran (IRGC) bertanggung jawab atas serangan terhadap pengendali pendingin di sekitar 700 situs ritel pada Oktober lalu. Serangan itu memicu kebakaran dan kerugian pangan hingga puluhan juta euro.
Serangan berlangsung pada malam 11 Oktober. Pelaku membobol pengendali pendingin dan mengubah pengaturan defrost ke suhu tinggi. Akibatnya, makanan rusak dan setidaknya 15 hingga 20 titik dilaporkan terbakar.
Kronologi Serangan Siber pada Malam 11 Oktober
Menurut kantor jaksa Paris, pelaku mengambil kendali jarak jauh atas pengendali pendingin merek Danfoss dan Dixell melalui antarmuka web. Mereka memulai siklus defrost abnormal tanpa batas waktu dan mematikan alarm keselamatan pada probe suhu, yang seharusnya berbunyi di atas ambang tertentu.
Laporan bersama pusat koordinasi krisis siber Prancis, C4, menyebut sebagian besar korban adalah peritel besar. Di antaranya Casino, Leclerc, Coopérative U, Metro, Carrefour, dan Intermarché. Toko daging kecil, rumah potong hewan, serta pabrik pangan koperasi juga ikut terdampak.
C4 juga mengaitkan serangan itu dengan penargetan simultan peralatan Schneider Electric di sejumlah instalasi hidroelektrik kecil di Prancis. Dampak pada peralatan tersebut tergolong moderat.
Dalam pernyataan atribusinya, Kementerian Luar Negeri Prancis memperkirakan kerugian pangan mencapai puluhan juta euro. Mereka menyebut operasi ini sebagai kampanye siber ofensif pertama di tanah Prancis yang murni bertujuan sabotase.
Siapa Shahid Kaveh dan Jejak IRGC di Balik Serangan
Unit yang dituding bernama Shahid Kaveh. Unit ini dikenal terutama melalui persona hacktivis seperti CyberAveng3rs dan Cyber Isnaad Front, yang secara publik mengklaim sebagian serangannya, kata Prancis.
C4, yang menyatukan ANSSI, DGSE, DGSI, direktorat persenjataan, dan komando pertahanan siber, menyebut ada empat indikator yang menunjuk IRGC sebagai sponsor dan Shahid Kaveh sebagai pelaksana. Infrastruktur yang dipakai dalam serangan juga digunakan untuk pengintaian peralatan Schneider Electric pada periode yang sama.
Pengintaian itu mengandalkan teknik yang telah dipakai Shahid Kaveh setidaknya sejak April. Pelaku juga memakai FOFA, alat pemindai yang biasa mereka gunakan. CyberbanNews, saluran propaganda yang terkait unit tersebut, melaporkan serangan itu sejak 13 Oktober. Infrastruktur serangan juga menyimpan jejak bahasa Persia.
Jaksa menyatakan penyelidikan kriminal yang dijalankan kantor anti-kejahatan siber Prancis (OFAC) dan DGSI menemukan metode serangan khas unit itu. Mereka juga menemukan penggunaan bahasa Persia dan alamat IP yang mengarah ke perangkat di Iran.
Shahid Kaveh sebelumnya mengklaim serangan terhadap peralatan industri. Melalui CyberAveng3rs, mereka mengklaim kampanye terhadap Unitronics, perusahaan Israel pembuat sistem kendali industri, pada November 2023. Pada Maret dan April, mereka mengklaim kampanye sabotase besar terhadap kepentingan Israel dan Amerika Serikat yang menghantam peralatan kendali industri, termasuk peralatan pendingin Israel.
Langkah Hukum Prancis dan Permintaan Sanksi Eropa
Kementerian Luar Negeri Prancis berencana memanggil duta besar Iran. Paris juga akan meminta mitra Eropa memberlakukan sanksi baru terhadap organisasi dan individu Iran yang terlibat dalam serangan.
Kantor jaksa Paris membuka penyelidikan yudisial terhadap kepala unit, dua wakilnya, dan siapa pun yang teridentifikasi. Mereka telah meminta surat perintah penangkapan internasional. Kejahatan yang diselidiki mencakup campur tangan ilegal pada sistem komputer dan menimbulkan kerusakan dengan cara berbahaya bagi manusia, yang diperberat karena bertujuan melayani kekuatan asing, yakni Iran.
Atribusi Prancis tidak menyebut gelombang baru serangan pendingin yang menghantam supermarket di sejumlah negara Eropa lain pekan lalu. Namun, langkah Paris menunjukkan eskalsi diplomatik dan hukum yang jarang terjadi dalam kasus serangan siber industri.
Dampak pada Ritel, Rantai Pangan, dan Infrastruktur Energi
Kerugian tidak hanya pada stok pangan. Kebakaran yang muncul akibat siklus defrost abnormal menimbulkan risiko keselamatan di lokasi ritel yang ramai. Peritel besar harus menangani pemulihan perangkat, memeriksa ulang konfigurasi, dan mengevaluasi akses jarak jauh ke sistem pendingin.
Serangan simultan terhadap peralatan Schneider Electric di instalasi hidroelektrik kecil memperlihatkan pola yang lebih luas. Pelaku tidak hanya membidik rantai pendingin pangan, tetapi juga peralatan kendali industri yang menopang energi dan air. Dampaknya moderat, tetapi pengintaian yang sama menunjukkan kesiapan untuk memperluas sasaran.
CERT-FR, dalam peringatan insiden yang terakhir diperbarui 16 Oktober, menyatakan mengetahui banyak kompromi yang memengaruhi pengendali pendingin jarak jauh di empat keluarga produk. Yakni seri Danfoss AK-SM dan AK-SC, Copeland xweb, dan Dixell xweb. Peringatan itu menegaskan kampanye serangan terhadap peralatan ini kemungkinan masih berlangsung dan mengekspos antarmuka manajemen ke internet melanggar praktik yang baik.
Panduan CERT-FR untuk Operator Pengendali Pendingin
Untuk pengendali yang belum terkompromi, CERT-FR meminta operator mencabut paparan internet dari unit tersebut dan unit apa pun yang dapat dijangkau melalui IP publik. Operator juga diminta memeriksa ketentuan kontrak asuransi sebelum memutus aliran data ke kontraktor pendingin, meninjau konfigurasi penuh terutama rentang defrost, dan memulihkan akses hanya melalui VPN aman atau jaringan terlindungi.
Pemfilteran alamat IP kontraktor di firewall bisa menjadi opsi darurat, tetapi bukan perbaikan permanen. Untuk perangkat Danfoss, CERT-FR menyarankan pembaruan firmware, pengaturan tingkat keamanan ke Strict, dan memastikan kata sandi bawaan telah diubah.
Untuk pengendali yang sudah terkompromi, langkahnya meliputi:
- Mencabut paparan internet dan memeriksa ketentuan asuransi.
- Me-restart peralatan Danfoss atau memulihkan perangkat ke pengaturan pabrik.
- Memulihkan akses hanya melalui VPN aman atau jaringan terlindungi.
- Mengonfigurasi ulang perangkat sebelum dioperasikan kembali, lalu mengikuti praktik yang direkomendasikan produsen.
Peringatan itu juga menyoroti perangkat yang sudah habis masa pakai (EOL) dan tidak lagi menerima perbaikan keamanan. Jika tetap terekspos ke internet, risiko kompromi sangat tinggi. Reset pabrik saja tidak cukup: itu menghapus persistensi penyerang, tetapi perangkat tetap rentan dan hampir pasti akan dikompromikan lagi.
Prancis menempatkan serangan ini sebagai operasi sabotase murni pertama di wilayahnya. Bagi operator, pesan CERT-FR jelas: pengendali pendingin yang terhubung ke internet bukan sekadar perangkat operasional, melainkan pintu masuk yang bisa dipakai aktor negara. Bagi Paris, jalur hukum dan sanksi Eropa menjadi ujian apakah atribusi siber bisa diubah menjadi konsekuensi nyata.
Analisis Redaksi
Atribusi Prancis bukan sekadar pernyataan politik. Ada empat indikator teknis yang dirangkai C4, dari infrastruktur pengintaian Schneider Electric hingga jejak bahasa Persia dan laporan CyberbanNews pada 13 Oktober. Kombinasi bukti itu memberi Paris dasar untuk membawa kasus ke ranah pidana, bukan hanya protes diplomatik.
Yang paling mengkhawatirkan adalah sasaran yang dipilih. Pengendali pendingin di 700 situs ritel bukan infrastruktur militer. Ia menopang rantai pangan harian. Mengubah pengaturan defrost dan mematikan alarm suhu adalah cara murah untuk menimbulkan kerugian puluhan juta euro sekaligus risiko kebakaran. Ini memperlihatkan bahwa peralatan kendali industri yang terhubung ke internet telah menjadi medan tempur baru, dan sektor swasta menanggung bebannya.
Prancis meminta sanksi Eropa dan surat perintah penangkapan internasional. Namun, tanpa penguatan keamanan di tingkat operator, efek jera itu rapuh. Peringatan CERT-FR sudah jelas: mencabut paparan internet, memperbarui firmware, dan mengganti kata sandi bawaan. Selama perangkat EOL masih online, serangan berikutnya hanya menunggu waktu.
Sumber: thehackernews.com, cert.ssi.gouv.fr
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0