





































Binance Peringatkan iOS Sandbox Escape Bisa Bocorkan Kunci Dompet Kripto, Belum Ada Perbaikan
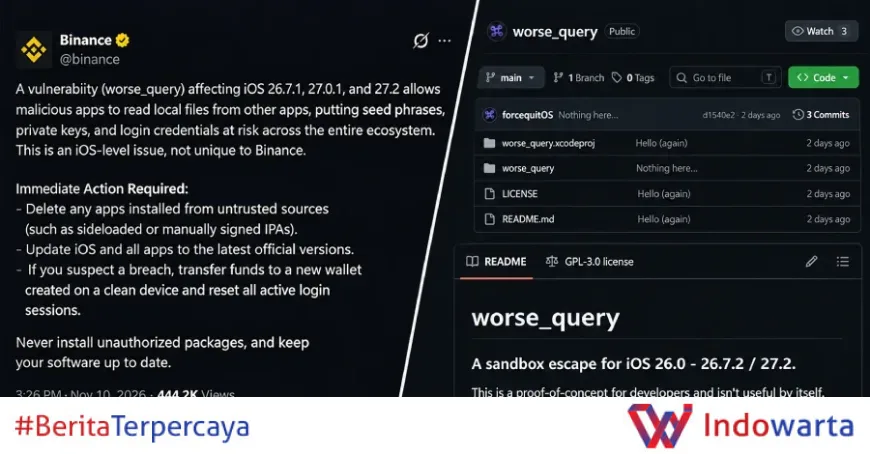
Binance merilis peringatan keamanan terkait kerentanan iOS sandbox escape yang dipublikasikan di GitHub. Kerentanan ini memungkinkan aplikasi membaca file aplikasi lain di iPhone dengan iOS 26 dan 27, sehingga seed phrase dan kunci privat dompet kripto berisiko terekspos. Apple belum mengonfirmasi perbaikan.
Kronologi Kemunculan worse_query
Seorang peneliti dengan nama pengguna forcequit, bekerja sama dengan 0xjohnny, merilis sandbox escape bernama worse_query pada Minggu (8/11/2026). Rilis itu muncul sehari sebelum Apple mengeluarkan pembaruan iOS 27.2.1 dan iOS 26.7.3 pada Senin (9/11/2026).
Kode proof-of-concept tersebut dapat menjangkau kontainer data setiap aplikasi di iPhone, dan beberapa folder sistem pada iOS 27. Untuk menggunakannya, aplikasi harus menyiapkan App Group container.
Forcequit menyatakan kode itu ditujukan untuk pengembang dan "tidak berguna dengan sendirinya". Namun, pengembang lain telah membangun aplikasi di atasnya yang dapat dipasang oleh pengguna.
Salah satunya adalah WQ Files, sebuah file manager yang dikembangkan oleh Christoph Kolbicz. Aplikasi ini dapat mengakses data aplikasi lain tanpa jailbreak atau kernel exploit, serta dapat mengedit, menghapus, dan membersihkan data tersebut.
WQ Files dipasang melalui alat sideloading seperti AltStore dan SideStore, yang secara otomatis membuat App Group yang dibutuhkan saat digunakan dengan Apple ID. Belum ada pihak yang mengonfirmasi apakah aplikasi dari App Store dapat menggunakan worse_query.
Pihak yang Terlibat dan Pernyataan Mereka
Binance menjadi pihak pertama yang menyoroti risiko ini secara luas. Bursa kripto terbesar itu memperingatkan bahwa seed phrase, kunci privat, dan kredensial login dapat terekspos kepada aplikasi berbahaya.
"Kami menyarankan pengguna untuk menghapus aplikasi yang dipasang dari sumber tidak tepercaya, seperti aplikasi sideloaded atau yang ditandatangani secara manual, dan memperbarui iOS serta semua aplikasi," demikian pernyataan Binance dalam peringatan keamanannya.
Forcequit, melalui balasan di X, menulis bahwa ia tidak berencana merilis worse_query lebih awal. "Apple lambat merespons saya dan orang-orang mulai mempermainkannya di sini," tulisnya.
Hingga berita ini diturunkan, tidak ada laporan serangan atau pencurian yang melibatkan kerentanan ini, baik dari bursa maupun peneliti. Binance juga tidak menyebutkan nama aplikasi dompet tertentu yang terekspos, begitu pula forcequit dan pengembang aplikasi yang dibangun di atas worse_query.
Apple, sesuai kebijakannya, tidak mengungkapkan, mendiskusikan, atau mengonfirmasi masalah keamanan sampai investigasi selesai dan patch tersedia. Catatan keamanan untuk iOS 27.2.1 dan iOS 26.7.3 tidak mencantumkan worse_query atau masalah sandbox apa pun.
Latar Belakang Teknis dan Konteks Keamanan iOS
iOS dikenal menerapkan sandbox ketat yang membatasi setiap aplikasi pada kontainer datanya sendiri. Sandbox escape menjadi ancaman serius karena meruntuhkan isolasi tersebut, sehingga aplikasi jahat dapat membaca data sensitif milik aplikasi lain, termasuk dompet kripto yang menyimpan kunci privat.
Worse_query memanfaatkan mekanisme App Group, fitur yang sebenarnya dirancang agar aplikasi dari pengembang yang sama dapat berbagi data. Dalam kasus ini, peneliti menemukan cara agar aplikasi dapat menyiapkan App Group tanpa otorisasi yang semestinya.
WQ Files, yang dibangun di atas worse_query, mencantumkan tiga versi iOS yang diuji dalam catatan rilisnya. Ketiga versi itu juga yang disebut dalam peringatan Binance. Namun, forcequit memberikan rentang versi yang lebih luas.
Dari sumber-sumber yang ada, hanya pengembang Erosion yang mencantumkan iOS 27.2.1, yang dirilis sehari sebelumnya. Tidak ada yang mencantumkan iOS 26.7.3. Mereka menambahkan 27.2.1 pekan ini dalam perubahan README dengan catatan "cukup yakin 27.2.1 didukung".
Pembaruan Apple pada Senin (9/11/2026) memperbaiki dua celah iMessage dan beberapa bug Bluetooth. Namun, catatan keamanan untuk kedua versi tidak menyebut worse_query atau masalah sandbox.
Dampak bagi Pengguna dan Industri Kripto
Bagi pengguna dompet kripto non-custodial, kebocoran seed phrase berarti kehilangan seluruh aset yang tersimpan di dompet tersebut. Kunci privat yang terekspos memungkinkan penyerang memindahkan dana tanpa persetujuan pemilik.
Binance menyarankan pengguna yang mencurigai adanya pelanggaran untuk segera memindahkan dana ke dompet baru yang dibuat di perangkat bersih dan mereset semua sesi login aktif.
Ancaman ini juga menyoroti risiko sideloading. Meskipun sideloading memberikan kebebasan bagi pengguna, praktik ini membuka celah bagi aplikasi yang tidak melalui tinjauan App Store. WQ Files sendiri hanya dapat dipasang melalui alat sideloading, bukan dari App Store.
Hingga saat ini, belum ada bukti eksploitasi aktif di lapangan. Namun, publikasi kode proof-of-concept di GitHub membuat kerentanan ini dapat dipelajari dan dimodifikasi oleh aktor jahat.
Industri kripto secara umum bergantung pada keamanan perangkat pengguna. Insiden ini mengingatkan bahwa lapisan keamanan sistem operasi, terutama iOS yang sering dianggap aman, tetap memiliki titik lemah yang perlu diwaspadai.
Langkah Selanjutnya dan Respons Apple
Apple diharapkan merilis patch untuk menutup celah worse_query. Namun, hingga berita ini diturunkan, belum ada konfirmasi resmi mengenai jadwal perbaikan.
Pengguna disarankan untuk selalu memperbarui iOS dan aplikasi ke versi terbaru, serta menghindari pemasangan aplikasi dari sumber tidak resmi. Bagi yang menggunakan dompet kripto di iPhone, pertimbangkan untuk memindahkan aset ke perangkat lain yang tidak terpapar kerentanan ini.
Binance belum mengumumkan langkah lanjutan selain peringatan dan saran mitigasi. Forcequit juga belum memberikan indikasi apakah akan merilis pembaruan atau menambal kodenya.
Pengembang WQ Files, Christoph Kolbicz, belum memberikan komentar terkait peringatan Binance. Begitu pula dengan pengembang Erosion dan aplikasi lain yang dibangun di atas worse_query.
Yang jelas, kerentanan ini menambah daftar panjang tantangan keamanan di ekosistem mobile, terutama saat aset kripto semakin banyak diakses melalui ponsel.
Analisis Redaksi
Peringatan Binance patut diapresiasi sebagai langkah cepat, tetapi juga membuka pertanyaan lebih besar: mengapa kerentanan sebesar ini bisa muncul di iOS, sistem operasi yang diklaim paling aman untuk dompet kripto? Fakta bahwa kode proof-of-concept dirilis sebelum Apple sempat merespons menunjukkan celah komunikasi antara peneliti dan vendor.
Keputusan forcequit merilis worse_query karena Apple dianggap lambat merespons adalah pedang bermata dua. Di satu sisi, langkah itu memaksa perhatian publik dan vendor. Di sisi lain, publikasi kode eksploit menciptakan risiko nyata bagi pengguna yang tidak memahami implikasinya. Ini bukan pertama kalinya peneliti keamanan mengambil jalan pintas semacam itu.
Yang lebih mengkhawatirkan, Binance tidak menyebut aplikasi dompet mana yang terekspos. Ketidakjelasan ini bisa memicu kepanikan atau, sebaliknya, rasa aman yang keliru. Pengguna berhak mendapat informasi yang lebih spesifik, terutama karena seed phrase yang bocor berarti kehilangan aset total.
Apple perlu segera memberikan klarifikasi. Diam bukanlah strategi yang tepat ketika menyangkut keamanan finansial pengguna. Sementara itu, pengguna dompet kripto di iPhone sebaiknya tidak menunggu. Memindahkan dana ke perangkat bersih dan mereset sesi login adalah langkah minimal yang bisa dilakukan sekarang.
Sumber: thehackernews.com, github.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0