















































































Celah AhsayCBS Dieksploitasi: Backdoor Python dan XMRig Menyusup ke Server Backup
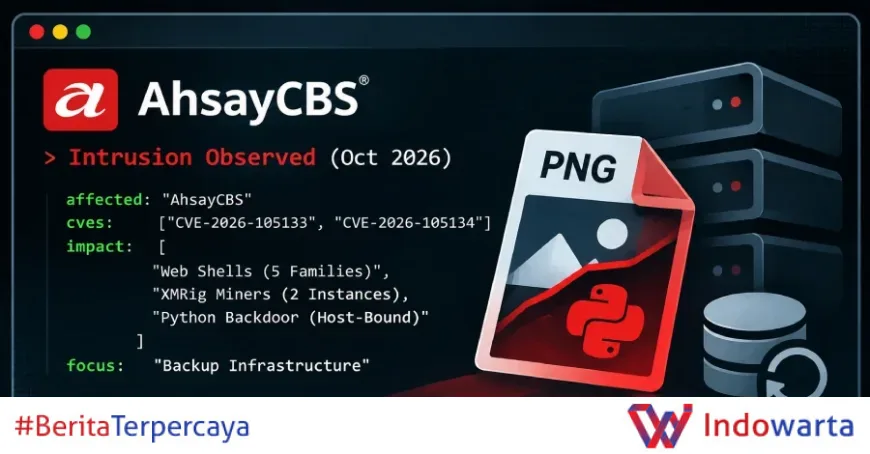
Dua kerentanan pada AhsayCBS yang kini sudah ditambal dieksploitasi untuk menyebar backdoor Python yang dirancang menghindari sandbox, menambang kripto XMRig, dan menanam web shell JSP. Serangan yang diamati Huntress pada awal Oktober 2026 menyasar server backup.
Kronologi Serangan: Dari Web Shell hingga Backdoor Python
Huntress pertama kali mendeteksi aktivitas mencurigakan pada awal Oktober 2026. Penyerang memanfaatkan rantai dua celah, CVE-2026-105133 dan CVE-2026-105134, untuk melewati autentikasi dan menjalankan perintah arbitrer pada sistem yang terdampak. Ahsay Backup merilis tambalan pada pertengahan Oktober 2026.
Menurut Huntress, kedua celah tersebut dieksploitasi sebagai zero-day. Awalnya, aktor ancaman menggunakan pendekatan smash-and-grab dengan menanam web shell dan penambang XMRig. Namun, investigasi lebih dalam mengungkap intrusi yang jauh lebih besar dan sabar.
“Insiden ini mencerminkan intrusi yang jauh lebih besar dengan kesabaran lebih; operator menanam shell di beberapa tempat, menjalankan dua penambang berbeda, menyiapkan alat tunneling, dan memasang implant kustom, semuanya pada server yang tugasnya menyimpan backup,” kata Jonathan Semon, peneliti Huntress, dalam laporannya.
Setidaknya ada lima keluarga web shell Jakarta Server Pages (JSP) yang ditemukan: nsmind.jsp (API dengan eksekusi perintah dan transfer file), AhsayCBS.jsp (loader yang menyembunyikan payload terenkripsi dalam data piksel gambar PNG), keyed command shell (membandingkan kunci hard-coded), keyed shell with file write (menulis byte hasil dekode Base64), dan status_<enam huruf acak>.jsp atau st_<enam huruf acak>.jsp (menjalankan perintah, menghapus path, dan menghapus diri sendiri).
“Penyamaran [AhsayCBS.jsp] sebagai layanan pratinjau gambar internal bahkan diperluas hingga blok komentar yang menjelaskan endpoint watermark,” jelas Huntress. “Web shell itu hanya menggunakan objek implisit JSP dan nama kelas yang sepenuhnya memenuhi syarat, sehingga dapat dikompilasi pada kontainer servlet apa pun dan pada JDK 6 ke atas.”
Pihak yang Terlibat dan Pernyataan Resmi
Aktor di balik serangan ini belum teridentifikasi. Namun, jejak yang ditinggalkan menunjukkan minat khusus pada infrastruktur backup. Selain menambang kripto, penyerang juga mencuri kredensial dari server Veeam yang terhubung.
“Pada server Veeam terkait di lingkungan yang sama, kami juga melihat perintah yang konsisten dengan modul pencurian kredensial Veeam milik NetExec: skrip PowerShell, yang tampaknya diluncurkan dari jarak jauh melalui WMI, yang menanyakan database PostgreSQL VeeamBackup untuk kredensial tersimpan dan mendekripsinya dengan DPAPI,” ujar Semon.
“Perangkat lunak backup menyimpan kredensial untuk hypervisor, repositori, dan akun domain. Kami tidak dapat mengatakan berapa banyak kredensial yang diambil, tetapi pasangan pijakan Ahsay dengan kueri kredensial Veeam menunjukkan bahwa operator tertarik pada infrastruktur backup secara sengaja, bukan kebetulan.”
Ahsay Backup, perusahaan yang berbasis di Singapura, merilis pembaruan 10.3.6.1 dengan pengerasan keamanan tambahan. Mereka juga mengungkapkan bahwa laporan dari mitra tentang akses tidak sah mulai masuk pada 9 Oktober 2026, yang memicu rilis hotfix untuk versi 9 dan 10 pada 10 dan 12 Oktober 2026.
“Seiring lanskap ancaman terus berkembang, penjahat dunia maya semakin banyak menggunakan teknik berbasis AI untuk mempercepat dan meningkatkan eksploitasi kerentanan,” kata Ahsay dalam pernyataannya. “Ini adalah tantangan yang dihadapi vendor perangkat lunak di semua industri, dan insiden ini mencerminkan realitas yang lebih luas itu rather than masalah unik bagi Ahsay.”
Latar Belakang dan Konteks: Mengapa Server Backup Jadi Target
Server backup menyimpan data kritis dan kredensial untuk berbagai sistem. Itulah sebabnya server jenis ini menjadi sasaran empuk bagi penyerang yang ingin bergerak lateral atau melakukan pemerasan. Dalam kasus ini, penyerang tidak hanya menambang kripto, tetapi juga memasang backdoor Python yang sangat spesifik.
Backdoor main.py dirancang hanya berjalan pada host tempat ia dipasang, sehingga mencegah eksekusi di dalam sandbox atau mesin analis. Caranya: menghitung hash SHA-256 dari MachineGuid host, mencari file penanda dengan nama yang sama di direktori yang sama, lalu menjalankan DLL x64 tertanam di memori yang menghubungi server command-and-control (C2) creepexplosiondarknight[.]com.
Untuk menghindari deteksi, rantai serangan juga mengonfigurasi pengecualian Microsoft Defender, sambil menyajikan alat tunneling (GOST dan Chisel) serta perangkat lunak akses jarak jauh legal (AnyDesk, Atera, dan Splashtop) untuk mempertahankan akses.
Selain itu, dua penambang XMRig dijalankan: satu menyamar sebagai Microsoft Edge, dan satunya lagi kvm-agent.exe yang restart setiap menit melalui tugas terjadwal SYSTEM, menggunakan wallet dan pool mining berbeda.
Dampak dan Indikator Kompromi
Dampak serangan ini bisa sangat luas. Selain penambangan kripto yang menguras sumber daya, pencurian kredensial dari Veeam dapat membuka jalan bagi penyerang untuk mengakses hypervisor dan repositori backup. Ahsay telah merilis daftar indikator kompromi yang dapat diperiksa pelanggan:
- Folder mencurigakan di root hard drive dengan nama seperti ahsay_ts, ahsay_t8, ahsay_t9, ahsay_t20, ahsay_t21, srv, user, dan opt.
- Banyak file JSP di folder %CBS%\webapps dengan nama acak seperti 75bc584d292933ad.jsp dan/atau folder dengan huruf kecil dan angka seperti xtj7iu, kje74x, dan 103y9r.
- Penambahan penerima RPS yang tidak sah.
- Akun pengguna AhsayCBS tidak sah dengan hak istimewa tipe “Admin”.
Jika aktivitas berbahaya terdeteksi, Ahsay menyarankan untuk menginstal ulang Windows atau Linux pada server backup, memasang versi terbaru AhsayCBS, dan memulihkan dari Auto Save dengan memilih versi konfigurasi server yang stempel waktunya sebelum kompromi.
“Sebagai praktik terbaik, pilih versi Auto Save setidaknya satu hari sebelum stempel waktu folder atau file mencurigakan yang dibuat selama insiden akses tidak sah,” kata perusahaan itu.
Langkah Selanjutnya: Tambalan dan Pengerasan
Ahsay telah merilis versi 10.3.6.1 dengan pembaruan pengerasan keamanan tambahan. Perusahaan mendesak mitra untuk segera menerapkan perbaikan terbaru. Namun, pengguna juga perlu waspada terhadap tanda-tanda kompromi yang mungkin sudah ada sebelum tambalan dipasang.
Huntress menekankan bahwa insiden ini menunjukkan pergeseran taktik dari sekadar penambangan kripto menjadi intrusi yang lebih terencana. “Ini bukan hanya tentang menambang kripto; ini tentang menanam akses persisten dan mencuri kredensial dari infrastruktur backup,” kata Semon.
Para ahli keamanan menyarankan agar organisasi memeriksa log server backup secara menyeluruh, membatasi akses ke antarmuka manajemen, dan menerapkan autentikasi multifaktor. Selain itu, pemantauan lalu lintas keluar ke domain C2 yang diketahui dapat membantu deteksi dini.
Analisis Redaksi
Serangan terhadap AhsayCBS ini adalah pengingat pahit bahwa server backup sering kali menjadi titik terlemah dalam pertahanan siber. Paradoksnya, server yang seharusnya melindungi data justru menjadi pintu masuk bagi penyerang untuk mencuri kredensial dan menyebar ke sistem lain. Fakta bahwa penyerang menargetkan Veeam di lingkungan yang sama menunjukkan pola pikir yang matang: mereka tidak hanya ingin menambang kripto, tetapi ingin menguasai infrastruktur backup untuk tujuan yang lebih besar, mungkin pemerasan atau sabotase.
Yang menarik, backdoor Python yang digunakan dirancang khusus untuk menghindari sandbox dengan mengikat eksekusinya pada MachineGuid host. Teknik ini menunjukkan bahwa penyerang semakin sadar akan lingkungan analisis dan berusaha menyulitkan forensik. Namun, keberhasilan serangan ini juga tidak lepas dari lemahnya praktik keamanan di sisi pengguna, seperti tidak segera menambal celah atau mengizinkan akses jarak jauh yang tidak terkontrol.
Respons Ahsay yang cepat dengan merilis hotfix dan pembaruan pengerasan patut diapresiasi, tetapi pernyataan mereka yang menyebut “teknik berbasis AI” sebagai tantangan utama terasa seperti pengalihan. Serangan ini lebih merupakan eksploitasi celah yang sudah diketahui dan kurangnya kesadaran akan pentingnya keamanan backup. Pelajaran yang bisa diambil: jangan pernah menganggap remeh keamanan server backup, dan selalu terapkan prinsip least privilege serta pemantauan berkelanjutan.
Sumber: thehackernews.com, huntress.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0