















































































Blind Eagle Serang Amerika Latin Pakai Surat Pengadilan Palsu, Ini Modusnya
Kelompok ancaman Blind Eagle (APT-C-36) kembali menyerang organisasi di Amerika Latin dengan umpan phishing bertema pengadilan dan administrasi. Serangan ini menyebarkan trojan akses jarak jauh (RAT) yang memiliki kekerabatan dengan AsyncRAT dan DCRat, menurut laporan Zenox yang dibagikan kepada The Hacker News.
“Kampanye ini menggunakan umpan berbahasa Portugis dan Spanyol yang menyerupai pemberitahuan pengadilan, pemberitahuan fiscalía, proses tutela, dan dokumen administrasi,” kata Zenox dalam laporan tersebut.
Blind Eagle, yang juga dikenal sebagai APT-C-36, diperkirakan merupakan kelompok berbahasa Spanyol dan aktif sejak 2018. Mereka memiliki rekam jejak menggunakan umpan spear-phishing untuk mendistribusikan RAT komersial seperti AsyncRAT, BitRAT, Lime RAT, NjRAT, Quasar RAT, dan Remcos RAT.
Kronologi Serangan: Dari Email hingga Trojan Aktif
Rantai serangan dimulai dengan email phishing yang menyasar individu yang menangani kasus, kontrak, permintaan layanan peradilan, atau institusional. Email ini memancing korban untuk membuka lampiran berisi malware.
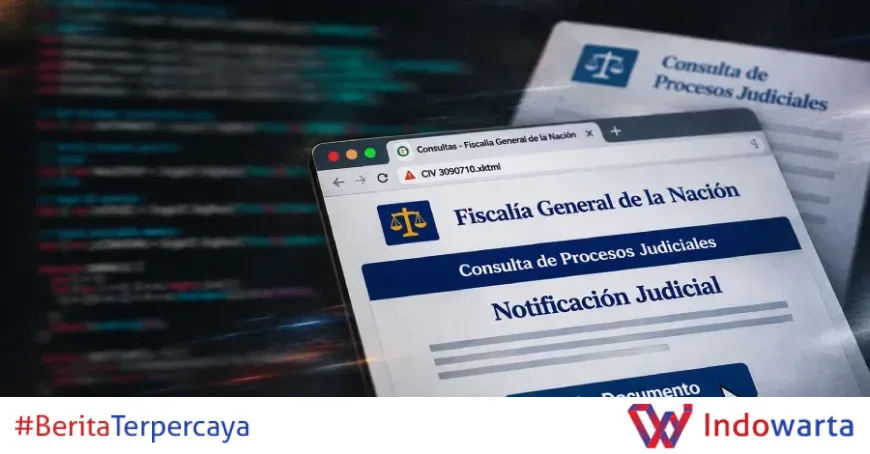
Salah satu email yang teridentifikasi berisi file XHTML bertema pengadilan Kolombia. File tersebut merupakan gambar Scalable Vector Graphics (SVG) yang telah disenjatai untuk menampilkan halaman web palsu yang meniru situs Fiscalía General de la Nación, atau Kantor Jaksa Agung Kolombia.
Halaman web palsu itu menggunakan teknik HTML smuggling untuk merakit arsip ZIP tahap berikutnya secara lokal di browser web menggunakan ZipCrypto. Tujuannya jelas: menghindari kontrol keamanan email.
Di dalam arsip ZIP terdapat dropper JavaScript yang menyamar sebagai Network Configuration Auditor versi 2.7.298. Kode JavaScript tersebut melakukan pengintaian lingkungan, mengumpulkan detail seperti versi sistem, profil jaringan, tanggal instalasi, ukuran memori, nama komputer, variabel lingkungan, dan direktori yang dilokalkan dalam bahasa Portugis dan Spanyol.
Saat dieksekusi, dropper menjalankan Visual Basic Script yang melakukan bypass Windows Antimalware Scan Interface (AMSI) dan Event Tracing for Windows (ETW). Sebagai pengalih perhatian, malware menampilkan halaman sitasi kriminal palsu.
Secara paralel, malware juga menghapus artefak XHTML asli, membersihkan metadata Mark of the Web (MotW), dan menyiapkan persistensi di folder Windows Startup agar otomatis dijalankan saat sistem dinyalakan.
Serangan mencapai puncaknya dengan penggunaan PowerShell untuk mendekode dan meluncurkan payload RAT final di memori. Trojan tersebut merupakan varian AsyncRAT dengan garis keturunan DCRat berdasarkan struktur kode, konfigurasi, karakteristik build, dan perilaku yang diamati.
Pihak yang Terlibat dan Pernyataan Mereka
Zenox, perusahaan keamanan siber yang menganalisis kampanye ini, menyebut bahwa target utamanya adalah organisasi peradilan, fiskal, administrasi, dan pendidikan. Menurut mereka, serangan ini membuka akses ke informasi hukum, keuangan, dan institusional yang sangat sensitif.
“Penargetan terhadap organisasi peradilan, fiskal, administrasi, dan pendidikan memberi operasi ini akses ke informasi hukum, keuangan, dan institusional yang sangat sensitif,” kata Zenox.
“Dikombinasikan dengan umpan berbahasa Portugis dan Spanyol, infrastruktur Brasil, zona waktu operasional, dan viktimologi regional, elemen-elemen ini menetapkan kampanye sebagai operasi APT-C-36 yang dijalankan melalui kluster operasional Brasil.”
Zenox tidak dapat mengonfirmasi apakah serangan ini berhasil terhadap target dunia nyata. Namun, selama periode kampanye antara akhir Oktober dan awal November 2026, mereka mengamati gelombang besar phishing bertarget yang melibatkan hampir 3.300 email berbahaya.
Meskipun tidak semua email tersebut menyasar organisasi di Kolombia, negara itu tetap menjadi target prioritas Blind Eagle karena beberapa alasan.
“Penargetan berulang terhadap Kolombia kemungkinan mencerminkan berbagai faktor, dengan salah satu faktor pemungkin utama adalah kerentanan struktural dan kematangan keamanan yang tidak merata di sebagian infrastruktur kritis, publik, keuangan, dan sektor swasta negara itu,” kata peneliti keamanan Zenox, Gabriel Alves.
“Kondisi ini dapat meningkatkan kemungkinan kompromi yang berhasil dan menawarkan peluang lebih besar untuk memonetisasi akses, mencuri data atau dana sensitif, atau menggunakan kembali kredensial yang dikompromikan terhadap sistem kritis. Hal ini lebih didukung oleh keakraban aktor regional dengan konteks Kolombia dan konsisten dengan pola yang diamati di antara aktor ancaman Amerika Latin.”
Latar Belakang dan Konteks: Siapa Blind Eagle?
Blind Eagle pertama kali muncul pada 2018 dan sejak itu dikenal sebagai kelompok yang gigih menyerang Amerika Latin, terutama Kolombia. Mereka sering menggunakan tema-tema lokal yang sangat spesifik, seperti pemberitahuan pengadilan, masalah pajak, dan dokumen administrasi, untuk memancing korban.
Kelompok ini diketahui menggunakan berbagai RAT komersial yang mudah diperoleh di pasar gelap. Namun, dalam kampanye terbaru, mereka tampaknya mengembangkan varian sendiri yang menggabungkan kode dari AsyncRAT dan DCRat. Langkah ini menunjukkan peningkatan kemampuan dan upaya untuk menghindari deteksi signature.
Penggunaan teknik HTML smuggling juga menjadi ciri khas kampanye ini. Dengan merakit payload di sisi klien, malware dapat melewati filter email yang biasanya memindai lampiran. Teknik ini semakin populer di kalangan aktor ancaman karena efektif dan sulit dideteksi.
Selain itu, penggunaan bahasa Portugis dan Spanyol dalam umpan menunjukkan bahwa Blind Eagle memiliki pemahaman mendalam tentang wilayah target. Infrastruktur yang digunakan juga disebut berada di Brasil, semakin menguatkan dugaan bahwa operasi ini dijalankan oleh kluster lokal.
Dampak dan Skala Serangan
Dalam periode akhir Oktober hingga awal November 2026, Zenox mencatat hampir 3.300 email phishing bertarget. Angka ini menunjukkan skala operasi yang besar dan terkoordinasi. Meskipun belum ada konfirmasi keberhasilan, potensi kerugiannya sangat besar mengingat targetnya adalah organisasi dengan data sensitif.
Jika berhasil, malware dapat mencuri kredensial, memindahkan dana, atau mengakses sistem kritis. Data yang dikumpulkan pada tahap awal juga dapat digunakan untuk reconnaissance lebih lanjut atau dijual kepada aktor lain.
Kolombia menjadi fokus utama karena kerentanan struktural dan kematangan keamanan yang tidak merata. Hal ini menciptakan lingkungan yang kondusif bagi penyerang untuk mendapatkan akses awal dan bergerak lateral di dalam jaringan.
Selain Kolombia, negara lain di Amerika Latin juga menjadi target, meskipun tidak disebutkan secara spesifik. Organisasi di sektor peradilan, keuangan, dan administrasi publik di seluruh kawasan berisiko tinggi.
Langkah Selanjutnya dan Respons
Zenox merekomendasikan organisasi untuk meningkatkan kewaspadaan terhadap email phishing yang menyamar sebagai pemberitahuan resmi. Verifikasi pengirim dan hindari membuka lampiran yang mencurigakan, terutama file XHTML atau SVG yang tidak diminta.
Selain itu, organisasi perlu memperkuat kontrol keamanan email, seperti memindai lampiran secara mendalam dan memblokir file yang mencurigakan. Pelatihan kesadaran keamanan bagi karyawan juga penting untuk mengenali taktik phishing semacam ini.
Pihak berwenang di Kolombia dan negara lain di Amerika Latin diharapkan meningkatkan kerja sama dalam berbagi intelijen ancaman dan menindak infrastruktur yang digunakan oleh Blind Eagle. Namun, hingga berita ini diturunkan, belum ada pernyataan resmi dari otoritas terkait.
The Hacker News telah memperbarui artikelnya setelah publikasi untuk menyertakan wawasan tambahan dari Zenox. Mereka juga mengimbau pembaca untuk mengikuti kanal Google News, Twitter, dan LinkedIn untuk konten eksklusif lainnya.
Analisis Redaksi
Kampanye Blind Eagle ini menunjukkan bahwa aktor ancaman di Amerika Latin semakin canggih. Penggunaan teknik HTML smuggling dan varian RAT yang dikustomisasi menunjukkan evolusi taktik yang serius. Mereka tidak lagi sekadar menggunakan alat off-the-shelf, tetapi mengembangkan sendiri untuk menghindari deteksi.
Yang lebih mengkhawatirkan adalah targetnya: organisasi peradilan dan administrasi yang menyimpan data sensitif. Jika berhasil, serangan ini tidak hanya merugikan secara finansial tetapi juga berpotensi mengganggu fungsi negara. Kolombia, dengan kerentanan strukturalnya, menjadi ladang subur bagi penyerang.
Pelajaran bagi Indonesia: serangan serupa bisa terjadi di sini. Sektor publik dan peradilan kita juga menghadapi tantangan kematangan keamanan yang tidak merata. Peningkatan kesadaran dan investasi dalam keamanan siber bukan lagi pilihan, melainkan keharusan. Jangan menunggu menjadi korban baru bertindak.
Sumber: zenox.io
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0