
















































































Celah Kritis Xen Orchestra Dieksploitasi, XCP-ng Bisa Diambil Alih Root
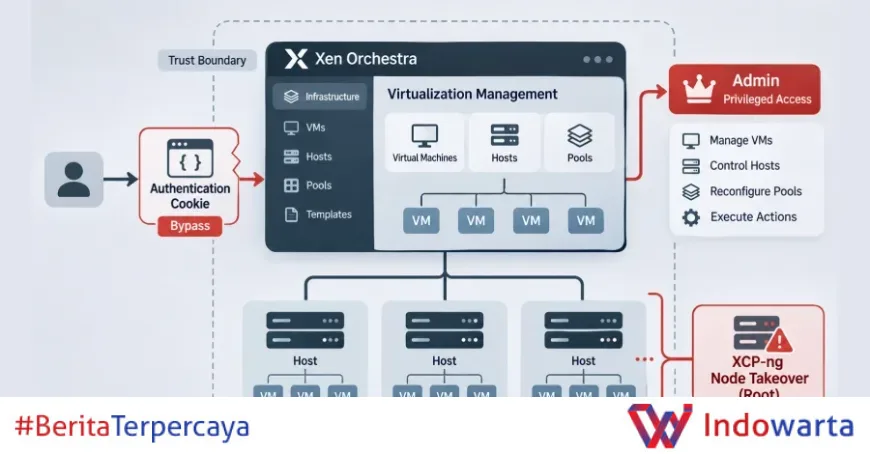
Vates VMS mengeluarkan peringatan darurat: celah kritis pada Xen Orchestra tanpa CVE telah dieksploitasi aktif di lapangan. Penyerang dapat melewati autentikasi, mengambil alih hak admin, dan menguasai node XCP-ng sebagai root.
Kronologi dan Detail Kerentanan VSA-2026-062
Perusahaan perangkat lunak asal Prancis, Vates VMS, merilis peringatan keamanan pada Senin (10/11/2026) waktu setempat. Kerentanan yang dilacak sebagai VSA-2026-062 ini tergolong autentikasi bypass dan belum memiliki nomor CVE. Menurut Vates VMS, serangan aktif telah terdeteksi dan pelaku masih terus mencoba mengeksploitasi celah tersebut.
“REST cookie parsing mengubah authenticationToken=j:%7B%7D menjadi {},” tulis Vates VMS dalam peringatannya, seperti dikutip The Hacker News. “Autentikasi REST meneruskan objek itu ke penyedia token XO tanpa memerlukan string.”
Dari penjelasan itu, token koleksi memperlakukan {} sebagai pencarian tanpa filter dan mengembalikan token pertama. Penyedia kemudian mengautentikasi sebagai pemilik token tersebut jika token belum kedaluwarsa. Rute /rest/v0/users/me/authentication_tokens yang terautentikasi lantas mengembalikan ID token login yang dapat digunakan kembali.
Artinya, penyerang bisa mengirim cookie yang dirancang khusus untuk melewati autentikasi. Setelah masuk, mereka dapat melakukan tindakan apa pun dengan hak istimewa “Admin”. Dampak akhirnya adalah eksekusi kode arbitrer pada kumpulan yang dikelola dan pengambilalihan penuh node XCP-ng sebagai root.
Vates VMS menyebut aktivitas eksploitasi berasal dari alamat IP 91.211.251[.]112:8001 dan domain TOR ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333. Alamat IP tersebut telah ditandai sebagai server command-and-control (C2) RedLine Stealer di VirusTotal.
Pihak yang Terlibat dan Pernyataan Resmi
Vates VMS menjadi pihak utama yang mengungkap dan menangani kerentanan ini. Perusahaan yang berbasis di Prancis itu dikenal sebagai pengembang Xen Orchestra, platform manajemen virtualisasi yang sering dipasangkan dengan XCP-ng.
Dalam peringatannya, Vates VMS menegaskan bahwa celah telah diperbaiki di Xen Orchestra versi 6.9.1 dan 6.10.0 untuk kanal stabil dan terbaru. Perbaikan juga tersedia untuk xo-server versi 5.211.2 dan 5.213.1.
“Jika penambalan segera bukan pilihan, hindari mengekspos instans Xen Orchestra di internet,” demikian saran Vates VMS. Perusahaan juga menyarankan pemblokiran alamat IP dan domain berbahaya, pemblokiran token kosong di web application firewall (WAF) atau reverse proxy, serta rotasi semua kata sandi dan rahasia jika ditemukan indikator kompromi.
Filip Magic (@mad31k) dan Christoffer Olsen dari TDC NET Security dikreditkan sebagai penemu dan pelapor celah ini. Keduanya belum memberikan komentar tambahan di luar pernyataan resmi Vates VMS.
Hingga berita ini diturunkan, belum ada keterangan resmi dari pihak XCP-ng atau komunitas Xen terkait dampak lebih luas. Namun, karena XCP-ng sering digunakan di lingkungan produksi, peringatan ini mendapat perhatian serius dari administrator sistem.
Latar Belakang dan Konteks Keamanan Virtualisasi
Xen Orchestra adalah antarmuka berbasis web untuk mengelola hypervisor Xen dan XCP-ng. Platform ini memungkinkan administrator mengelola mesin virtual, penyimpanan, dan jaringan dari satu dasbor. Karena fungsinya yang sentral, Xen Orchestra kerap menjadi target empuk jika terekspos ke internet.
Kerentanan autentikasi bypass seperti VSA-2026-062 bukan hal baru di dunia virtualisasi. Pada tahun-tahun sebelumnya, berbagai platform manajemen virtualization telah menjadi sasaran serangan serupa. Pola umumnya: penyerang mencari instans yang terbuka, melewati autentikasi, lalu menanam backdoor atau mencuri kredensial.
Yang membuat kasus ini menonjol adalah tidak adanya CVE. Biasanya, kerentanan kritis mendapat nomor CVE agar mudah dilacak. Namun, Vates VMS memilih menggunakan pengenal internal VSA-2026-062. Meski demikian, eksploitasi aktif tetap menjadi sinyal bahaya yang tidak bisa diabaikan.
Selain itu, keterkaitan dengan RedLine Stealer menunjukkan bahwa motivasi penyerang mungkin bersifat finansial. RedLine Stealer dikenal sebagai malware pencuri informasi yang mengambil kredensial, cookie, dan data sensitif dari peramban. Jika penyerang berhasil masuk ke Xen Orchestra, mereka bisa mencuri token login dan memperluas akses ke seluruh infrastruktur virtual.
Lingkungan virtualisasi sering menyimpan data kritis perusahaan. Pengambilalihan node XCP-ng sebagai root berarti penyerang memiliki kendali penuh atas hypervisor, termasuk kemampuan mematikan mesin virtual, mencuri data, atau menyebar ke sistem lain di jaringan.
Indikator Kompromi dan Dampak Serangan
Vates VMS merilis sejumlah indikator kompromi (IoC) yang dapat digunakan administrator untuk mendeteksi apakah sistem mereka telah disusupi. Berikut daftarnya:
- Permintaan HTTP yang mengandung authenticationToken=j:%7B%7D atau authenticationToken=j:{}
- Mesin virtual yang berjalan dengan nama pivot2
- Mesin virtual yang dikonfigurasi menggunakan parameter hvm_serial: file
- File mencurigakan bernama /etc/cron.d/zz-ustar2, /etc/cron.d/zz-ustar, /.ustar5, dan /.ustar6
Kehadiran mesin virtual bernama pivot2 dan file cron mencurigakan menunjukkan bahwa penyerang mungkin telah menanam persistensi. File di /etc/cron.d/ biasanya digunakan untuk menjalankan perintah terjadwal, yang bisa menjadi mekanisme backdoor.
Dampak dari eksploitasi ini sangat luas. Pertama, penyerang mendapatkan akses admin ke Xen Orchestra. Kedua, mereka dapat mengeksekusi kode arbitrer pada kumpulan yang dikelola. Ketiga, mereka bisa mengambil alih node XCP-ng sebagai root. Dalam lingkungan cloud atau pusat data, ini berarti potensi kebocoran data massal, gangguan layanan, dan kerugian finansial.
Belum ada laporan pasti berapa banyak organisasi yang terdampak. Namun, karena eksploitasi aktif sedang berlangsung, setiap instans Xen Orchestra yang belum ditambal berisiko. Administrator disarankan segera memeriksa log dan menerapkan langkah mitigasi.
Langkah Selanjutnya: Tambal atau Mitigasi
Vates VMS menekankan pentingnya penambalan segera. Pengguna Xen Orchestra diminta memperbarui ke versi 6.9.1 atau 6.10.0 untuk kanal stabil dan terbaru. Jika menggunakan xo-server, perbarui ke versi 5.211.2 atau 5.213.1.
Jika penambalan tidak memungkinkan, ada beberapa langkah mitigasi yang bisa diambil:
- Hindari mengekspos instans Xen Orchestra langsung ke internet. Gunakan VPN atau akses terbatas.
- Blokir alamat IP 91.211.251[.]112 dan domain TOR yang terkait dengan aktivitas berbahaya.
- Blokir token kosong di WAF atau reverse proxy untuk mencegah eksploitasi.
- Rotasi semua kata sandi dan rahasia di Vates VMS jika ditemukan indikator kompromi.
Selain itu, administrator perlu memeriksa keberadaan mesin virtual pivot2 dan file mencurigakan. Jika ditemukan, segera isolasi sistem dan lakukan investigasi forensik.
Vates VMS juga menyarankan pemantauan log untuk permintaan HTTP yang mencurigakan. Deteksi dini dapat mencegah eskalasi serangan. Untuk informasi lebih lanjut tentang praktik keamanan virtualisasi, administrator dapat merujuk pada panduan dari CISA.
Hingga saat ini, belum ada informasi apakah eksploitasi ini digunakan sebagai zero-day sebelum perbaikan dirilis. Vates VMS tidak menyebutkan kapan aktivitas dimulai. Yang jelas, pengguna diimbau tidak menunda pembaruan.
Analisis Redaksi
Kerentanan VSA-2026-062 menunjukkan pola yang berulang: platform manajemen virtualisasi sering luput dari perhatian keamanan. Banyak organisasi fokus pada keamanan aplikasi dan jaringan, tetapi lupa bahwa hypervisor adalah lapisan paling kritis. Jika hypervisor dikuasai, seluruh infrastruktur di atasnya bisa jatuh.
Ketidakadaan CVE memang bisa membuat kerentanan ini kurang terlihat di mesin pemindai. Namun, eksploitasi aktif dan keterkaitan dengan RedLine Stealer justru mempertegas urgensi. Penyerang tidak menunggu nomor CVE terbit. Mereka bergerak cepat memanfaatkan celah yang ada.
Vates VMS layak diapresiasi karena merilis perbaikan dan indikator kompromi secara transparan. Namun, tanggung jawab tetap ada di tangan administrator. Mengekspos Xen Orchestra ke internet tanpa perlindungan tambahan adalah risiko besar. Segmentasi jaringan, autentikasi berlapis, dan pemantauan berkelanjutan bukan lagi pilihan, melainkan keharusan.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0