






































SGLang RCE di NEAR AI: Data 18 Agen dan 100 Pengguna Dicuri
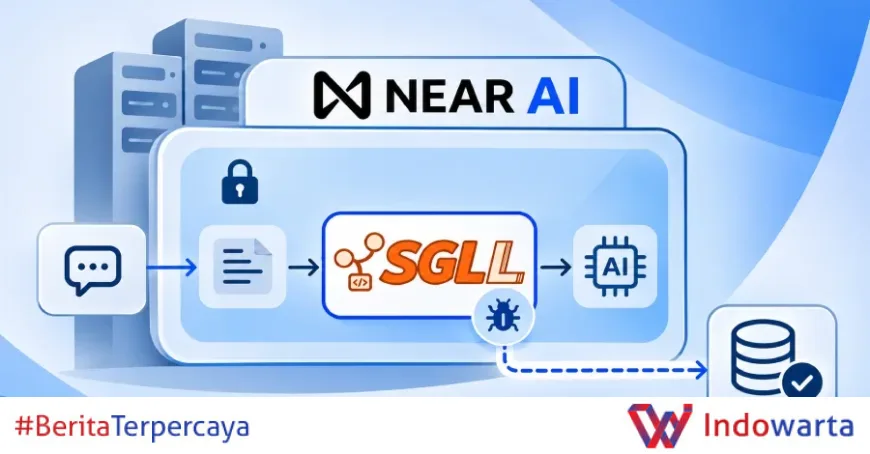
Penyerang mengeksploitasi celah remote code execution (RCE) di SGLang, mesin inferensi open-source, dan menjalankan kode di salah satu server inferensi NEAR AI pada Minggu lalu. Data 18 agen AI dan sekitar 100 pengguna ikut dicuri.
Kronologi Serangan dan Celah SGLang yang Dieksploitasi
NEAR AI mengungkap insiden ini dalam laporan resmi awal pekan. Penyerang memanfaatkan kerentanan RCE di SGLang—perangkat lunak yang berjalan di dalam trusted execution environment (TEE)—untuk menembus server inferensi perusahaan.
Menurut perusahaan, penyerang juga berpotensi melihat permintaan yang sedang diproses di server tersebut pada hari itu, termasuk permintaan yang dikirim dalam mode rahasia. Mode ini dirancang memproses permintaan di dalam TEE agar tetap privat, bahkan dari perusahaan sendiri.
Namun TEE "tidak melindungi dari kerentanan pada perangkat lunak yang berjalan di dalam lingkungan tersebut," kata perusahaan. Karena SGLang berjalan di dalam TEE, penyerang bisa menjangkau permintaan di sana.
Akses itu kini sudah ditutup, tetapi penyerang sempat bergerak lebih jauh ke sistem internal perusahaan. Mereka mencapai sistem di balik Private Chat, produk yang sudah tidak digunakan (deprecated).
Hingga saat ini, perusahaan mengonfirmasi penyerang mengunduh detail akun sekitar 100 pengguna di sana. Data tersebut mencakup alamat email dan nama, serta untuk sebagian akun, informasi paket dan saldo.
Data 18 Agen AI dan Kunci API yang Terpapar
Perusahaan menyatakan tidak menemukan tanda bahwa percakapan Private Chat yang tersimpan atau file yang diunggah turut diakses. Namun penyerang juga menjangkau 18 agen AI pada deployment NEAR AI Agents versi lama yang tidak berjalan di dalam TEE.
Dari agen-agen tersebut, penyerang mengambil data termasuk riwayat obrolan, pengaturan, dan log. Dua kunci API NEAR AI Cloud milik pelanggan juga terpapar di dalam log. Perusahaan telah mencabut kedua kunci tersebut.
Laporan insiden menyebutkan, setelah mendeteksi serangan, NEAR AI mencabut semua sesi aktif dan kredensial administrator, mengganti seluruh token agen, serta menonaktifkan Private Chat. Perusahaan juga menerapkan perbaikan untuk celah SGLang di semua server inferensinya, merotasi kredensial yang tersisa, dan menyelesaikan tinjauan forensik menyeluruh.
Akses ke layanan NEAR AI Cloud sudah dipulihkan. Perusahaan melaporkan celah tersebut ke proyek SGLang. Namun NEAR AI belum mengidentifikasi celah dengan nomor CVE, belum menyebut versi SGLang yang terdampak, dan belum mengatakan apakah proyek telah merilis perbaikan.
Pihak yang Terlibat dan Respons NEAR AI
NEAR AI telah menghubungi pengguna yang detail akun atau agennya terkonfirmasi diakses. Pengguna terdampak menerima pesan langsung dari [email protected] berisi langkah-langkah yang berlaku bagi mereka.
Sebagai tindakan pencegahan, perusahaan meminta pengguna berhati-hati terhadap pesan tentang akun atau saldo yang tidak mereka minta. Dalam unggahan lanjutan kemarin, NEAR AI menyatakan pengguna yang belum menerima kabar tidak perlu melakukan apa pun.
Perusahaan tidak menyebut apakah orang-orang yang permintaannya melewati server terdampak pada Minggu lalu termasuk di antara yang dihubungi. Hingga berita ini diturunkan, NEAR AI belum memberikan klarifikasi tambahan.
Dalam tulisan teknis 15 Oktober, Brave, pembuat browser, menyebut asisten Leo mereka menjalankan obrolan dengan model GLM 5.3 Flash di dalam TEE yang dioperasikan NEAR AI. NEAR AI belum mengatakan apakah server terdampak menangani obrolan tersebut.
Latar Belakang: SGLang dan TEE dalam Layanan AI
SGLang adalah mesin inferensi open-source yang digunakan untuk melayani model bahasa besar. Karena sifatnya terbuka, celah keamanan di dalamnya menjadi perhatian banyak penyedia layanan AI yang memakainya di infrastruktur produksi.
TEE dirancang menciptakan lingkungan eksekusi terisolasi sehingga data sensitif tetap terlindungi. Namun seperti ditunjukkan insiden ini, TEE tidak otomatis menutup celah pada perangkat lunak yang berjalan di dalamnya.
Prinsip itu sejalan dengan praktik keamanan yang menekankan pentingnya patch perangkat lunak secara rutin. Penjelasan mengenai model ancaman TEE dapat ditemukan dalam literatur laporan The Hacker News yang memuat pernyataan resmi NEAR AI.
NEAR AI sendiri adalah penyedia layanan inferensi AI yang menawarkan NEAR AI Cloud dan NEAR AI Agents. Private Chat adalah produk mereka yang sudah tidak digunakan, tetapi sistem internal di belakangnya masih dapat dijangkau penyerang.
Dampak dan Langkah Selanjutnya
Dampak langsung insiden ini mencakup data sekitar 100 pengguna Private Chat serta data 18 agen AI. Dua kunci API pelanggan juga sempat terpapar sebelum dicabut.
Perusahaan menegaskan tidak ada indikasi percakapan atau file yang tersimpan di Private Chat diakses. Meski demikian, potensi paparan permintaan rahasia di server inferensi tetap menjadi perhatian karena menyangkut janji privasi TEE.
Langkah berikutnya bergantung pada transparansi NEAR AI dan proyek SGLang. Pengguna disarankan memantau komunikasi resmi dari [email protected] dan waspada terhadap pesan tak diminta terkait akun atau saldo.
Untuk informasi lebih lanjut tentang kerentanan perangkat lunak dan praktik keamanan cloud, pembaca dapat merujuk pada katalog kerentanan yang dieksploitasi CISA.
Analisis Redaksi
Insiden di NEAR AI memperlihatkan titik lemah yang sering terabaikan dalam narasi keamanan AI: TEE bukan jaminan mutlak. Selama perangkat lunak di dalamnya memiliki celah, isolasi perangkat keras tidak banyak membantu. Pernyataan perusahaan bahwa TEE "tidak melindungi dari kerentanan pada perangkat lunak yang berjalan di dalam lingkungan tersebut" adalah pengakuan penting yang semestinya menjadi pelajaran bagi penyedia layanan serupa.
Yang juga menonjol adalah lambatnya transparansi. NEAR AI belum menyebut nomor CVE, versi SGLang yang terdampak, atau status perbaikan di proyek hulu. Tanpa informasi itu, pengguna dan peneliti keamanan sulit menilai skala risiko sebenarnya. Apalagi perusahaan tidak menjelaskan apakah permintaan rahasia yang melewati server terdampak termasuk yang diberi tahu.
Pengguna yang tidak menerima kabar diminta tidak melakukan apa pun. Imbauan itu wajar, tetapi kurang membantu mereka yang ingin memastikan sendiri apakah data atau permintaannya terdampak. Ke depan, penyedia inferensi AI perlu menyiapkan mekanisme pemberitahuan yang lebih rinci, bukan sekadar pernyataan bahwa semuanya sudah ditangani.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0