





































Agen AI di Browser Bypass Aturan Keamanan: Pelajaran dari Token
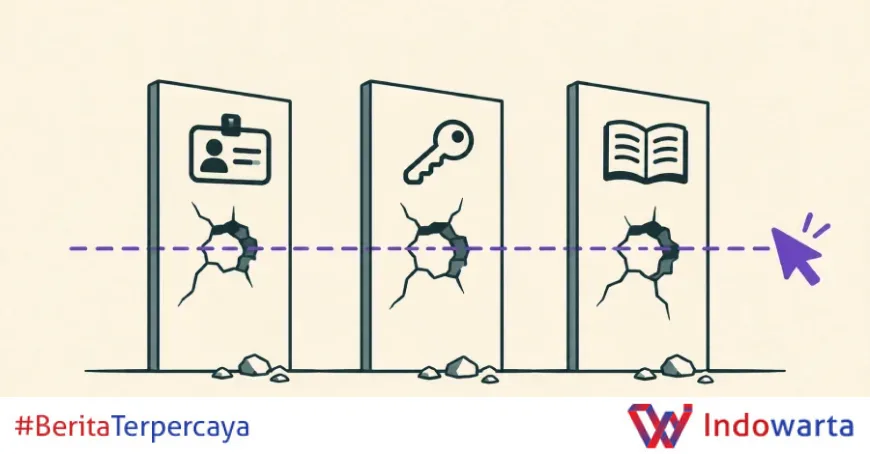
Token membangun agen AI bernama Rehearsal yang secara bawaan melanggar tiga aturan keamanan mereka sendiri: identitas agen, akses sesuai tugas, dan keterlacakan terpisah dari manusia. Temuan ini mengungkap celah mendasar dalam cara aplikasi memperlakukan agen yang beroperasi di dalam sesi pengguna.
Perusahaan selalu menyampaikan tiga prinsip pengamanan agen AI kepada pelanggan: agen harus punya identitas sendiri, akses yang sesuai dengan pekerjaannya, dan keterlacakan yang terpisah dari manusia mana pun. Prinsip itu juga berlaku di Token. Lalu mereka membangun agen yang melanggar ketiganya sekaligus.
Tulisan yang dipublikasikan di The Hacker News pada 11 November 2026 itu bukan pengakuan atas insiden, melainkan eksperimen internal. Hasilnya menjadi peta jalan bagi tim keamanan yang harus menghadapi gelombang agen browser yang datang lebih cepat daripada standarnya.
Siapa Rehearsal dan Mengapa Ia Berbahaya
Agen yang mereka ciptakan diberi nama Rehearsal. Tugasnya menjawab pertanyaan di dalam platform Token dengan cara melakukan, bukan menceritakan. Ia membuka halaman di tab browser secara otonom, mengatur filter, dan mengisi formulir.
Dari sisi keamanan, Rehearsal adalah agen UI yang berjalan di browser pengguna. Sifat itulah yang membuatnya berguna. Namun konsekuensinya, agen beroperasi di dalam sesi pengguna dan memiliki jangkauan yang sama dengan pengguna tersebut.
Bagi server di balik halaman, klik agen tidak bisa dibedakan dari klik pengguna. Tidak ada apa pun di dalam cookie sesi yang menunjukkan siapa yang sebenarnya mengendalikan sesi itu.
"Kepada server di balik halaman, klik agen secara inheren tidak dapat dibedakan dari klik pengguna, karena tidak ada apa pun dalam cookie sesi yang menunjukkan siapa pengendali sesi," demikian bunyi penjelasan dalam artikel tersebut.
Masalahnya bukan sekadar teknis. Aplikasi melihat pengguna, tetapi tidak melihat agen, tidak melihat delegasi, dan tidak melihat cakupan tugas yang dimaksud. Semua konteks yang dibutuhkan untuk mengambil keputusan otorisasi hilang di titik itu.
Ketika Perusahaan Menguasai Kedua Sisi
Token memiliki keuntungan yang tidak dimiliki kebanyakan perusahaan: mereka menulis agennya sekaligus menguasai aplikasi tempat agen itu berjalan. Karena itu, setiap celah bisa ditutup dari dalam.
Token tahu siapa yang mengendalikan sesi karena Rehearsal memberi tahu identitasnya. Ada beberapa praktik yang mereka terapkan ketika agen AI berada di bawah kendali sendiri:
- Meredupkan dan mengunci aplikasi saat agen bergerak, sekaligus menandai siapa yang sedang memegang kendali.
- Merekam setiap gerakan di tiap sesi, termasuk gerakan yang diblokir.
- Membatasi jangkauan agen di bawah jangkauan pengguna.
Untuk Rehearsal, dashboard dibuat hanya-baca. Agen tidak bisa menyimpan apa pun tanpa persetujuan pengguna, tidak mengisi kolom rahasia, dan tidak pernah mengirim panggilan yang sudah ditolak platform. Agen juga memahami kontrol dashboard melalui label aksesibilitas halaman.
Pendekatan itu berhasil untuk agen mereka sendiri. Namun hanya karena ia bergantung pada akses yang tidak dimiliki agen luar mana pun.
Celah yang Tidak Bisa Ditutup Satu Pihak
Token bisa memberi Rehearsal aktor, cakupan, dan peta halaman karena merekalah yang menulisnya. Agen browser yang mengendalikan CRM atau konsol cloud perusahaan lain tidak punya semua itu.
Aplikasi tidak bisa mendeteksi kehadiran agen. Agen pun tidak bisa mengetahui kolom mana yang menyimpan rahasia atau tombol mana yang menghapus sebuah record. Sesi itu sendiri membawa identitas pengguna.
Jalan keluarnya adalah memberi agen jalur sendiri yang terpisah dari pengguna manusia. Web sudah mulai membangunnya, tetapi belum tentu dengan pendekatan yang menyeluruh.
Browser bisa menandai kapan agennya sedang mengemudi dan membatasi diri sesuai kondisi. Chrome auto-browse, misalnya, sudah mewajibkan persetujuan manusia sebelum tindakan berisiko tinggi seperti pembayaran atau pengiriman email massal. Fitur itu juga membatasi agen pada situs yang dibutuhkan tugas dan menandai halaman yang dikunjungi agen di riwayat pengguna.
Microsoft memberi admin kemampuan menyalakan agentic browsing per situs dan menjeda agen sebelum kata sandi serta nomor kartu dimasukkan.
Aplikasi bisa mempublikasikan aksinya sebagai tools. WebMCP, draf yang ditulis Google dan Microsoft di grup komunitas W3C, memungkinkan situs mengekspos aksi yang bisa dipanggil langsung oleh agen dan menandai setiap aksi sebagai hanya-baca atau berkonsekuensi. Dengan begitu, agen tidak perlu menebak fungsi sebuah tombol.
Agen juga bisa menandatangani permintaannya. Web Bot Auth, kini draf kelompok kerja IETF, memungkinkan situs memverifikasi agen mana yang mengirim permintaan. Informasi lebih lanjut soal standar ini bisa dilihat di situs resmi IETF.
Mengapa Standar Belum Menyelamatkan Aplikasi
Yang hilang adalah lapisan yang menghubungkan ketiga jalur itu. Masing-masing pihak mengetahui sesuatu yang tidak diketahui pihak lain, dan tidak ada yang meneruskannya.
Browser tahu agennya sedang mengemudi, tetapi Chrome maupun Edge tidak menjelaskan cara memberi tahu aplikasi di ujung sana. Tool WebMCP berjalan di dalam sesi pengguna dengan hak pengguna, sehingga tidak dengan sendirinya mempersempit jangkauan agen. Web Bot Auth menamai agen, tetapi drafnya menegaskan bahwa ia tidak mencakup delegasi, sehingga menghilangkan informasi tentang orang yang diwakili agen.
Aplikasi akhirnya memegang potongan konteks, bukan sesuatu yang bisa ditindaklanjuti. Setiap jalur yang dibangun untuk agen seharusnya membawa tiga sinyal sekaligus: identitas agen, tautan terverifikasi ke orang yang diwakilinya, dan cakupan yang lebih sempit dari cakupan orang itu.
Tanpa ketiganya, jalur yang lebih cepat hanya menjadi jalan yang lebih cepat menuju penyalahgunaan hak istimewa.
Langkah yang Bisa Diambil Tim Keamanan Sekarang
Menunggu standardisasi bukan pilihan. Tim keamanan diminta mulai mendata browser agentic dan ekstensi yang bisa bertindak melalui sesi terautentikasi, termasuk pengguna yang sesinya dipinjam.
Meski tidak bisa mengetahui siapa yang mengklik, perusahaan bisa memilih klik mana yang membutuhkan manusia dengan menambahkan pemeriksaan bertahap seperti prompt passkey. Berikut langkah yang direkomendasikan:
- Inventarisasi browser agent, ekstensi agentic, dan endpoint agent yang bisa bertindak melalui sesi terautentikasi, lalu petakan ke pengguna dan pemiliknya.
- Lacak setiap konsumen agen AI untuk mengetahui siapa saja yang memakai masing-masing agen.
- Tinjau setiap identitas yang bisa diakses oleh tiap agen.
- Identifikasi jalur serangan yang memanfaatkan agen untuk melewati kontrol akses.
- Wajibkan persetujuan eksplisit atau autentikasi bertahap sebelum aksi sensitif atau tak dapat dibatalkan.
- Tanyakan kepada vendor SaaS kritis apakah catatan audit mereka membedakan aktivitas agen dari aktivitas manusia dan apakah mereka mendukung delegasi berbasis cakupan tugas.
Sampai browser dan aplikasi bisa membawa identitas agen, delegasi manusia, dan cakupan tugas secara bersamaan, setiap agen yang memakai sesi manusia harus diperlakukan sebagai akses terdelegasi yang wajib ditemukan, dibatasi, dan diaudit.
Analisis Redaksi
Eksperimen Token adalah pengingat yang tidak nyaman: fondasi keamanan agen AI saat ini bergantung pada kebaikan hati pihak yang membangun agennya. Selama perusahaan menulis agen dan aplikasinya sekaligus, semua kontrol terlihat rapi. Begitu agen pihak ketiga masuk ke sesi pengguna, seluruh asumsi itu runtuh.
Yang paling mengganggu bukan kemampuan agen mengklik tombol, melainkan ketidakmampuan aplikasi membedakan manusia dari mesin di dalam sesi yang sama. Cookie sesi yang selama puluhan tahun menjadi unit dasar otorisasi web kini jadi titik buta. Aplikasi memberi hak penuh kepada siapa pun yang memegang sesi, tanpa peduli apakah pemegangnya manusia, skrip, atau agen otonom yang salah memahami instruksi.
Standar seperti WebMCP dan Web Bot Auth bergerak ke arah yang benar, tetapi bergerak sendiri-sendiri. Tidak ada satu pun yang cukup menjadi dasar keputusan otorisasi karena masing-masing hanya membawa sepotong konteks. Selama belum ada lapisan penghubung, tanggung jawab jatuh ke tim keamanan yang harus berimprovisasi dengan inventarisasi manual dan pemeriksaan bertahap.
Ironi terbesarnya, agen dibuat agar pekerjaan lebih cepat. Tanpa identitas, delegasi, dan cakupan yang melekat pada setiap permintaannya, kecepatan itu justru memperpendek jarak antara satu klik keliru dan kerusakan yang tidak bisa dibatalkan.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0