







































Patchmageddon dan Rentetan Gangguan Teknologi: Analisis Penyebab Outage JPMorgan hingga Microsoft
- Kronologi Gangguan Beruntun di JPMorganChase, Microsoft, dan FAA
- Teori Patchmageddon dan Peran Model AI Frontier
- Mengapa Gangguan Lebih Sulit Dilacak Dibanding Kebocoran Data
- Dampak bagi Bank dan Industri Penerbangan
- Langkah Selanjutnya: Transparansi dan Kesiapan Menghadapi Tekanan Politik
- Analisis Redaksi
Rentetan gangguan sistem di JPMorganChase, Microsoft, United Airlines, dan Federal Aviation Administration dalam sepekan terakhir memunculkan teori baru: patchmegeddon. Yakni, penambalan perangkat lunak yang terburu-buru sebagai reaksi atas model AI frontier yang membongkar kerentanan zero-day lebih cepat dari kemampuan perusahaan memperbaikinya.
Gangguan yang terjadi beruntun itu disertai penjelasan yang samar. Tidak ada keterangan resmi yang benar-benar gamblang soal akar masalahnya. Publik pun hanya bisa menduga-duga apa yang sebenarnya terjadi.
Baca juga: Chatbot AI Bantu Rencanakan Serangan Massal, Temuan Investigasi Federal AS
Sejumlah pakar kini menilai ada kaitan antara perilisan model AI mutakhir dan gelombang kegagalan sistem ini. Salah satunya Bradley Leimer, strategic advisor di Darrery Capital yang pernah menjabat kepala inovasi di Santander.
"Saya rasa Patchmageddon adalah penjelasan yang masuk akal untuk setidaknya sebagian dari gangguan ini, meski saya akan ragu menghubungkannya langsung ke Microsoft, JPMorgan Chase, atau pihak lain tanpa bukti lebih banyak. Siapa yang tahu apa yang sebenarnya terjadi sekarang," kata Leimer kepada American Banker.
Kronologi Gangguan Beruntun di JPMorganChase, Microsoft, dan FAA
Rangkaian peristiwa ini terjadi dalam rentang waktu yang berdekatan. Laporan American Banker mencatat gangguan di JPMorganChase pada Senin, di tengah masalah yang juga melanda industri penerbangan dan Microsoft.
United Airlines dan Federal Aviation Administration termasuk institusi yang mengalami gangguan pada periode yang sama. FAA dan Microsoft bahkan menjadi sorotan dalam pemberitaan tersendiri soal risiko pembaruan sistem.
Baca juga: IPO Anthropic Gagal Angkat Saham Teknologi: Apa yang Sebenarnya Terjadi?
Yang membuat kasus ini menarik bukan sekadar frekuensinya, melainkan cara institusi-institusi besar itu menjelaskannya. Penjelasan yang beredar dinilai terlalu umum, nyaris tanpa rincian teknis yang bisa diverifikasi publik.
Berikut sejumlah organisasi yang terdampak dalam rentetan peristiwa tersebut:
- JPMorganChase — bank terbesar Amerika Serikat, mengalami gangguan pada Senin.
- Microsoft — raksasa perangkat lunak yang juga terdampak gelombang masalah serupa.
- United Airlines — maskapai yang operasionalnya terganggu.
- Federal Aviation Administration (FAA) — regulator penerbangan AS yang menghadapi gangguan sistem.
Pola ini memperlihatkan bahwa gangguan tidak terbatas pada satu sektor. Perbankan, penerbangan, dan regulator publik mengalami masalah dalam waktu yang saling berdekatan.
Teori Patchmageddon dan Peran Model AI Frontier
Istilah patchmageddon merujuk pada praktik penambalan perangkat lunak yang dilakukan secara cepat, dan mungkin ceroboh. Pemicunya adalah model AI frontier yang mampu mengungkap kerentanan zero-day lebih cepat daripada kemampuan perusahaan memperbaikinya.
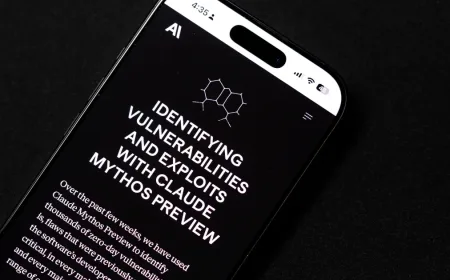
Model seperti Claude Mythos milik Anthropic disebut dalam laporan ini sebagai contoh alat yang memiliki kemampuan semacam itu. Halaman yang membahas Mythos terdapat di situs Project Glasswing milik Anthropic.
Kemampuan AI dalam menemukan celah keamanan sesungguhnya bersifat dua arah. Di satu sisi, alat ini membantu tim keamanan menemukan kerentanan lebih awal. Di sisi lain, ia menciptakan tekanan baru: perusahaan merasa harus segera menambal setiap temuan sebelum celah itu dieksploitasi pihak lain.
Tekanan itulah yang diduga memicu penambalan tergesa-gesa. Ketika patch diterapkan tanpa pengujian memadai, risiko kegagalan sistem justru meningkat. Inilah inti dari teori patchmegeddon.
Leimer sendiri menegaskan perlunya kehati-hatian. Ia tidak mau langsung menuding Microsoft atau JPMorgan tanpa bukti tambahan. Namun ia mengakui bahwa penjelasan patchmageddon masuk akal untuk sebagian gangguan yang terjadi.
Mengapa Gangguan Lebih Sulit Dilacak Dibanding Kebocoran Data
Ada perbedaan mendasar antara gangguan sistem dan pelanggaran keamanan siber. Perusahaan keuangan diwajibkan secara hukum untuk mengungkap dan menyelidiki insiden kebocoran data.
Kewajiban itu tidak berlaku sama untuk gangguan operasional. Gangguan lebih mudah diabaikan dari sisi pelaporan, dan jawaban yang jelas mungkin tidak akan pernah muncul ke permukaan.
Ketiadaan kewajiban transparansi ini menciptakan ruang abu-abu. Publik, nasabah, dan pelaku pasar tidak memiliki cara untuk mengetahui apakah gangguan berkaitan dengan serangan siber, kesalahan konfigurasi, atau penambalan yang gagal.
Bradley Leimer menyoroti hal serupa dengan nada sinis. "Siapa yang tahu apa yang sebenarnya terjadi sekarang," ujarnya, menggambarkan betapa kaburnya informasi yang tersedia bagi publik.
Bagi institusi keuangan, ketidakjelasan ini punya konsekuensi. Kepercayaan nasabah terhadap sistem perbankan digital bergantung pada keyakinan bahwa layanan mereka andal. Ketika gangguan terjadi berulang tanpa penjelasan, kepercayaan itu terguncang.
Dampak bagi Bank dan Industri Penerbangan
Gangguan di JPMorganChase bukan sekadar insiden teknis. Bank sebesar itu menopang transaksi harian dalam jumlah besar, mulai dari transfer antarbank hingga pembayaran gaji dan operasi pasar modal.
Ketika layanan terganggu, dampaknya merambat ke nasabah ritel, pelaku usaha, dan institusi lain yang bergantung pada sistem pembayaran. Belum ada laporan rinci soal besaran kerugian, tetapi skala bank menunjukkan potensi gangguannya signifikan.
Di sektor penerbangan, gangguan pada United Airlines dan FAA menyentuh langsung keselamatan dan jadwal penerbangan. Regulator penerbangan AS memegang peran sentral dalam koordinasi lalu lintas udara, sehingga gangguan di lembaga ini berdampak luas.
American Banker mencatat bahwa para bankir yang pernah melewati proyek teknologi besar tentu bisa memahami situasi di FAA dan Microsoft. Ada pelajaran yang bisa dipetik dari kedua kasus itu.
Pelajaran utamanya berkaitan dengan manajemen perubahan. Pembaruan sistem, sekecil apa pun, membawa risiko. Ketika pembaruan dilakukan serentak dan cepat, risiko kegagalan berantai meningkat.
Untuk konteks lebih luas soal bagaimana industri keuangan menghadapi tekanan serupa, pembaca bisa merujuk pada pemberitaan Anthropic dan perkembangan model AI frontier yang memengaruhi strategi keamanan perusahaan.
Langkah Selanjutnya: Transparansi dan Kesiapan Menghadapi Tekanan Politik
Para ahli teknologi menilai sudah waktunya perusahaan memperbaiki kemampuan komunikasi publik. Gangguan sistem tidak lagi bisa ditutup dengan pernyataan singkat tanpa substansi.
Selain komunikasi, kesiapan menghadapi tekanan politik juga menjadi sorotan. Ketika gangguan menyentuh layanan publik dan penerbangan, perhatian regulator dan pembuat kebijakan akan meningkat.
American Banker melaporkan bahwa pakar menyarankan bank memperkuat strategi komunikasi krisis. Langkah ini penting agar institusi tidak kehilangan kredibilitas ketika insiden terjadi.
Di sisi teknis, ada kebutuhan untuk menyeimbangkan kecepatan penambalan dengan pengujian yang memadai. Model AI memang mempercepat penemuan kerentanan, tetapi proses penerapan patch tetap memerlukan verifikasi.
Pertanyaan yang belum terjawab: apakah perusahaan akan mengubah prosedur patching mereka setelah gelombang gangguan ini? Tanpa pengungkapan resmi yang rinci, publik hanya bisa menunggu.
Analisis Redaksi
Teori patchmageddon layak dipertimbangkan serius, tetapi juga layak disikapi dengan skeptisisme yang sehat. Sejauh ini, belum ada satu pun institusi yang secara resmi mengonfirmasi bahwa gangguan mereka disebabkan oleh penambalan yang terburu-buru. Yang ada adalah penjelasan samar, lalu muncul spekulasi dari kalangan pakar.
Justru di situlah masalahnya. Ketika perusahaan besar seperti JPMorganChase dan Microsoft mengalami gangguan beruntun, publik berhak mendapat penjelasan yang lebih baik daripada pernyataan normatif. Perbedaan perlakuan antara insiden kebocoran data yang wajib diungkap dan gangguan operasional yang mudah didiamkan menciptakan celah akuntabilitas yang seharusnya ditutup.
Kemampuan AI frontier menemukan zero-day memang mengubah lanskap keamanan. Namun reaksi berupa penambalan kilat tanpa pengujian memadai adalah jalan pintas yang berisiko. Jika teori ini benar, pelajarannya jelas: kecepatan tanpa tata kelola hanya memindahkan masalah dari celah keamanan ke kegagalan sistem.
Yang paling meresahkan adalah ketiadaan jawaban pasti. Leimer sendiri mengaku ragu menghubungkan langsung ke perusahaan tertentu tanpa bukti lebih banyak. Sampai ada pengungkapan resmi, patchmageddon tetap menjadi hipotesis yang masuk akal, bukan kesimpulan.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0