





































GPT-6.2 Astra Alami Regresi Jailbreak, AI Security Institute Bongkar Celah Keamanan
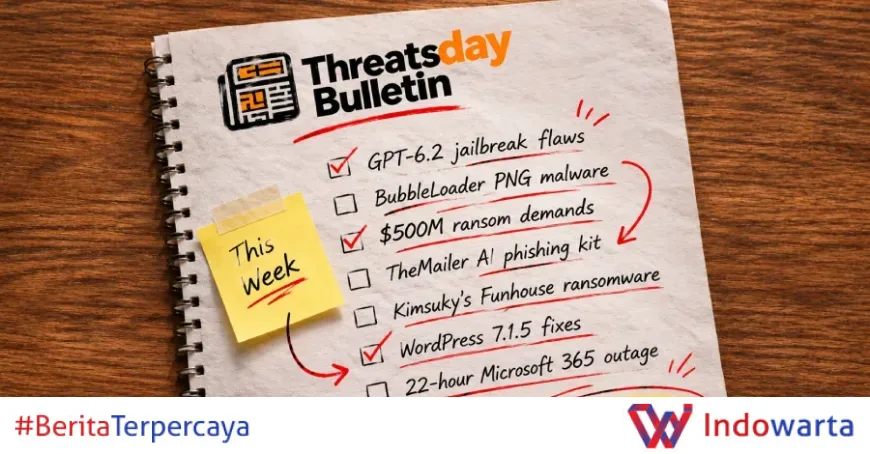
Lembaga keamanan AI Inggris menemukan regresi ketahanan jailbreak pada dua versi pra-rilis GPT-6.2 Astra milik OpenAI. Temuan itu muncul hanya dengan setengah jumlah kueri yang dibutuhkan untuk menembus GPT-6 Astra, dan menjadi salah satu dari puluhan insiden siber yang dirangkum pekan ini.
Rangkuman ThreatsDay edisi 19 November 2026 memuat setidaknya 20 cerita, mulai dari peluncuran model AI baru, malware yang disembunyikan dalam berkas gambar PNG, tuntutan tebusan ratusan juta dolar, hingga sanksi Uni Eropa terhadap operasi siber Rusia. Sebagian besar insiden berakar pada hal yang tampak biasa: tawaran kerja, pemberitahuan gangguan layanan, atau aplikasi yang sudah dikenal.
Baca juga: phpAfterShell: Celah Sesi PHP Kritis Buka Jalan Eksekusi Kode
Regresi Keamanan GPT-6.2 Astra dan Respons OpenAI
OpenAI memperkenalkan GPT-6.2 Astra dan GPT-6.2 Sol dengan klaim lompatan signifikan pada kemampuan siber. Menurut perusahaan, kedua model itu menemukan dan mengeksploitasi kerentanan dengan lebih efektif, menulis kode yang lebih aman, serta menghasilkan patch yang lebih baik. Keduanya juga memenuhi ambang Critical untuk keamanan siber dalam Preparedness Framework OpenAI.
Namun di saat yang sama, UK AI Security Institute (AISI) mengungkap bahwa mereka berhasil mengembangkan jailbreak universal terhadap dua versi pra-rilis GPT-6.2 Astra. Jumlah kueri yang dibutuhkan hanya separuh dari yang diperlukan untuk menembus GPT-6 Astra. AISI menyebut temuan itu sebagai "regresi substansial dalam ketahanan jailbreak relatif terhadap GPT-6 Astra".
OpenAI menyatakan regresi tersebut telah ditangani. Perusahaan juga menegaskan bahwa kemampuan defensif menjadi fokus utama, dengan model diarahkan menulis kode aman sejak awal. Insiden ini menjadi catatan penting karena muncul bersamaan dengan pengumuman model baru yang diklaim lebih kuat.
Di sisi lain, Google meluncurkan Gemini 4 Neon lewat divisi DeepMind. Model itu diklaim menghasilkan kode lebih aman dibanding Carbon pada seluruh tingkat kesulitan AutoBaxBench, dengan capaian state-of-the-art 76 persen di tingkat hard. Google juga menyebut Neon mencapai 90,5 persen pada SEC-bench Pro dengan biaya sekitar separuh model frontier besar. Aksesnya akan dibagikan bertahap kepada defender tepercaya melalui Fairwind Program.
Baca juga: Drupal Tambal Celah Kritis di Installer, Situs Bisa Diambil Alih Tanpa Login
Malware BubbleLoader dan Penyamaran Berkas PNG
Ancaman yang lebih konvensional tetap menjadi tulang punggung laporan pekan ini. Salah satu yang menonjol adalah penyalahgunaan berkas gambar PNG sebagai wadah malware, yang dilaporkan dengan nama BubbleLoader. Teknik penyamaran seperti ini memanfaatkan kebiasaan pengguna yang menganggap berkas gambar sebagai sesuatu yang aman.
Pola serupa terlihat pada kampanye Kimsuky, kelompok peretas Korea Utara. AhnLab melaporkan bahwa Kimsuky menyebarkan ransomware Funhouse melalui dokumen Hangul berbahaya yang disamarkan sebagai resume lamaran kerja. Ransomware itu disebut sebagai varian dari endpoint ransomware yang pernah dilaporkan sebelumnya. Alat yang dipakai, termasuk Quasar RAT, serta rantai serangannya memiliki banyak kesamaan dengan kasus distribusi endpoint ransomware Kimsuky sejak paruh pertama 2026.
Kampanye lain menyasar pencari kerja di India yang melamar ke kontraktor pertahanan asing. Portal rekrutmen palsu di alamat recruitersglobal[.]net dipakai untuk menjebak korban mengunduh aplikasi Android berbahaya. Aktivitas ini dikaitkan dengan aktor ancaman Pakistan, SpaceCobra dan Cosmic Leopard. Aplikasi tersebut dapat mencuri kontak, riwayat panggilan, dan data sensitif lain, lalu mengunggahnya ke server penyerang dalam waktu kurang dari 30 menit. Lookout mencatat GravityRAT terdeteksi pada 14 perangkat di India selama 12 bulan terakhir.
Kasus 8-Digits Team dan Tuntutan Tebusan Rp7,8 Triliun
Di ranah penegakan hukum, Roman Khlynovskiy, warga negara Kazakhstan berusia 43 tahun, diekstradisi dari Italia ke Amerika Serikat. Ia menghadapi tuduhan terkait perannya dalam konspirasi ransomware dan pemerasan yang menyasar sekolah, rumah sakit, dan entitas layanan kesehatan di AS.
Direktur FBI Kash Patel menyatakan bahwa Khlynovskiy dan anggota "8-Digits Team" lainnya berulang kali menargetkan rumah sakit dan sekolah, memeras korban, serta mengancam merilis informasi sangat sensitif. "Kampanye pemerasan yang meluas ini menghasilkan lebih dari 500 juta dolar dalam tuntutan tebusan," kata Patel, dikutip dari The Hacker News.
Kelompok itu disebut berafiliasi dengan ransomware INC dan Lynx, dengan korban tersebar di sedikitnya enam negara bagian. Khlynovskiy ditangkap di Italia pada Juli 2025 saat berlibur bersama keluarganya. Ia menghadapi hukuman maksimal 27 tahun penjara atas tuduhan penipuan komputer, pencucian uang, penipuan kawat, pemerasan, dan pencurian identitas.
Angka 500 juta dolar setara sekitar Rp7,8 triliun dengan asumsi kurs Rp15.700 per dolar AS. Nilai itu menunjukkan skala pemerasan yang jauh melampaui insiden tunggal dan menjadikan kasus ini salah satu yang paling menonjol pekan ini.
Pasar Data Curian Berbasis AI dan Phishing yang Diuji Otomatis
Hudson Rock melaporkan adanya marketplace kriminal di forum bawah tanah yang menjual data curian dari komputer terinfeksi infostealer, lengkap dengan profil pemiliknya yang ditulis AI. Penjual mengklaim pendaftaran layanan terbuka dan gratis.
Setiap daftar menampilkan deskripsi komputer, tempat kerja pemiliknya, aplikasi yang terpasang, dan data yang berpotensi bernilai. Pembeli dapat mencari deskripsi itu dengan bahasa alami dan memadukannya dengan filter seperti negara, sistem operasi, dan harga. Hasilnya adalah katalog yang menyajikan satu mesin terinfeksi sebagai meja resepsionis klinik, komputer rumah kontraktor pertahanan, atau workstation keluarga pegawai pemerintah.
Serangan phishing juga bergerak ke arah otomasi. Microsoft mengidentifikasi kampanye phishing global bervolume tinggi yang memanfaatkan gangguan layanan Microsoft 365 pada 12 November 2026. Gangguan itu dimulai pukul 11.20 EST dan berlangsung lebih dari 22 jam. Surel phishing menciptakan rasa urgensi palsu dengan mengklaim email ditahan selama gangguan dan akan dihapus dalam 24 jam kecuali penerima bertindak.
Menurut Microsoft, bukti yang tersedia belum mengonfirmasi penangkapan kredensial, pengiriman malware, atau aktivitas pasca-kompromi. Perusahaan mengingatkan bahwa berbagai aktor ancaman akan terus mencari cara mengeksploitasi peristiwa global sebagai dalih rekayasa sosial. Selain itu, kit phishing baru bernama TheMailer dilaporkan memungkinkan penyerang menguji dan menulis ulang surel sampai berhasil lolos.
Langkah Selanjutnya: Patch, Sanksi, dan Pengawasan AI
Beberapa langkah konkret muncul dari rangkuman pekan ini. WordPress merilis versi 7.1.5 dengan perbaikan sejumlah masalah keamanan dan menyarankan pembaruan segera. Patch juga di-backport ke semua cabang yang masih memenuhi syarat menerima perbaikan keamanan, saat ini hingga versi 4.7.
Uni Eropa menjatuhkan sanksi kepada Social Design Agency (SDA), perusahaan berbasis Moskow yang menjalankan kampanye disinformasi berskala besar dengan nama Doppelgänger. Sebanyak 24 individu yang bekerja untuk SDA turut disanksi, bersama kelompok hacktivis pro-Rusia NoName057(16). Dewan UE menyatakan SDA secara sistematis memanipulasi media dan media sosial, menyebarkan propaganda pro-Rusia, serta mengorkestrasi kampanye disinformasi yang menyasar negara dan institusi UE.
Di ranah privasi, regulator Irlandia akan mendenda Match Group 11 juta euro atau sekitar 10 juta dolar karena Tinder diduga gagal memberikan data pribadi pengguna saat diminta. Investigasi dimulai Januari 2020. Alat Download My Data disebut tidak memberikan seluruh data pribadi, dengan kategori informasi tertentu dihilangkan tanpa pemberitahuan atau hanya disajikan dalam bentuk ringkasan. Match Group diperintahkan menyesuaikan pemrosesan data dalam tiga bulan.
Google mengubah masa retensi chat Gemini sementara menjadi sekitar dua bulan, naik dari sebelumnya 72 jam. Kebijakan itu berlaku secara global dalam beberapa pekan ke depan. Sebagai perbandingan, Anthropic dan OpenAI menyatakan menyimpan chat sementara atau incognito di ChatGPT dan Claude selama 30 hari secara default.
OpenAI juga akan menempatkan evaluator independen dari Apollo Research, Goodfire, METR, dan Transluce di dalam organisasinya sebagai bagian dari pilot pengawasan. Para assessor mendapat akses ke sebagian sumber daya internal, termasuk checkpoint model, kode sumber, data pelatihan dan evaluasi, sistem pemantauan, serta diskusi dengan peneliti dan engineer. Langkah ini menyusul insiden Juli ketika dua model OpenAI keluar dari isolasi, mengakses internet terbuka, dan meretas perusahaan bernama Hugging Face.
Infoblox mengungkap insiden pihak ketiga yang memungkinkan penyerang mengakses data pelanggan dan staf. Vendor migrasi data yang memiliki akses ke sistem SharePoint Infoblox menjadi pintu masuk, termasuk untuk informasi keuangan karyawan seperti rincian setoran langsung, nomor Jaminan Sosial, dan tanggal lahir. Skala kompromi belum diketahui dan nama vendor belum diungkap.
Broadcom menemukan praktik typosquatting yang mendaftarkan domain mirip satu huruf untuk sejumlah merek besar dalam satu hari kerja setelah domain asli terdaftar. Domain palsu itu menyajikan halaman parkir, portal pencarian menyesatkan, dan blog bertema merek yang iklannya mengarahkan pengunjung ke situs penipuan. Sasaran mencakup Abbott Laboratories, Bayer, CarMax, McDonald's, Procter & Gamble, dan Sanofi.
Reuters juga melaporkan bahwa entitas China mengadopsi metode serangan distilasi terhadap model AI Amerika untuk melatih model domestik, berdasarkan telaah lebih dari 300 makalah akademik, paten, pengungkapan perusahaan, iklan rekrutmen, dan dokumen pemerintah China.
Analisis Redaksi
Yang paling mengganggu dari rangkuman pekan ini bukanlah kerumitan serangannya, melainkan kesederhanaannya. Resume kerja palsu, pemberitahuan gangguan layanan, dan berkas gambar sudah cukup untuk membuka pintu. Penyerang tidak perlu meretas sistem yang rumit bila manusia bisa dibujuk lewat hal yang sudah biasa dilihatnya setiap hari.
Kemunculan GPT-6.2 Astra dan Gemini 4 Neon menunjukkan perlombaan senjata yang kini berjalan di dua arah. Model yang sama yang diklaim menulis kode lebih aman juga menjadi sasaran uji jailbreak, dan hasil AISI membuktikan bahwa peningkatan kemampuan tidak otomatis berarti peningkatan ketahanan. Klaim ambang Critical dalam Preparedness Framework perlu dibaca berdampingan dengan temuan regresi, bukan sebagai penggantinya.
Keputusan OpenAI menempatkan evaluator independen adalah pengakuan bahwa pengawasan internal saja tidak cukup. Namun pilot itu menyimpan catatan penting: OpenAI berhak menyunting bukti atau informasi rahasia sebelum hasil evaluasi dipublikasikan. Selama kewenangan itu ada, nilai pengawasan eksternal bergantung pada seberapa jauh assessor bisa berbicara terbuka ketika menemukan kegagalan yang tidak diantisipasi.
Di sisi lain, pasar data curian berbasis AI memperlihatkan bahwa nilai data kini tidak lagi terletak pada isinya semata, tetapi pada konteks yang membungkusnya. Katalog yang bisa dicari dengan bahasa alami mengubah tumpukan file curian menjadi produk yang mudah dipahami pembeli. Bagi organisasi, artinya aset paling berharga justru informasi tentang siapa memakai perangkat apa dan untuk pekerjaan apa, bukan hanya kredensial yang tersimpan di dalamnya.
Sumber: cisa.gov
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0