




































PHP2Shell di PAN-OS: Firewall Juga Aplikasi Web, 25 Sistem Diretas
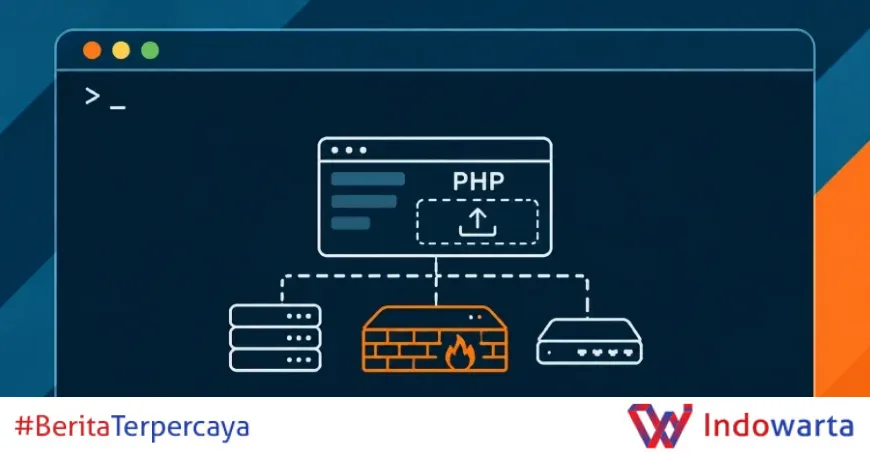
Palo Alto Networks mengonfirmasi pada 28 Oktober 2026 bahwa penyerang mengeksploitasi dua kerentanan PHP, CVE-2026-109618 dan CVE-2026-109619, pada antarmuka manajemen PAN-OS yang terpapar internet. Kedua celah memungkinkan eksekusi kode tanpa autentikasi, dan pelaku merangkainya dengan bug kernel Linux untuk mendapatkan akses root di 25 sistem.
Insiden ini menjadi pengingat bahwa perangkat keras jaringan pun pada dasarnya menjalankan aplikasi web. Firewall, yang selama ini dianggap benteng pertahanan, ternyata menyimpan permukaan serangan yang tak kalah rapuh.
Baca juga: CISA Tandai 4 Kerentanan Dieksploitasi: Ransomware hingga LLMjacking
Kronologi Eksploitasi PHP2Shell dan Kebocoran Informasi
Rangkaian peristiwa menuju eksploitasi berlangsung cepat. Detail kerentanan bocor pada 20 Oktober 2026, sebelum jadwal rilis terkoordinasi. Proyek PHP merespons dengan merilis tambalan darurat sehari setelahnya, 21 Oktober.
Palo Alto Networks baru mengonfirmasi adanya eksploitasi aktif pada 28 Oktober. Sebelumnya, perusahaan sempat menaikkan skor urgensi menjadi 9,2 Critical dengan tingkat urgensi tertinggi pada 27 Oktober, setelah awalnya memberi skor 8,7 untuk produknya sendiri.
Menurut analisis awal VulnCheck, kedua bug dapat dieksploitasi pada sistem ARM64 dan pada sistem x86 tanpa ASLR. Hanya sedikit eksploit publik yang berhasil melewati ASLR pada x86-64, dan satu yang dikonfirmasi VulnCheck hanya berfungsi pada satu build PHP tertentu. Eksploit buatan VulnCheck sendiri merangkai kebocoran memori untuk mendapatkan eksekusi kode dengan ASLR aktif.
Yang membuat kasus ini berbeda adalah serangan terhadap perangkat PAN-OS. Perusahaan keamanan Israel, Dream, yang bekerja sama dengan Palo Alto Networks dalam investigasi, menemukan bahwa pelaku telah mendapatkan firmware PAN-OS, mendekripsinya, mengekstrak pustaka PHP, dan membangun profil memori presisi untuk sembilan versi perangkat lunak.
Baca juga: N-able Diretas: Server Mail Assure dan SpamExperts Tiga Region Terganggu
Dengan profil tersebut, pelaku merangkai PHP2Shell dengan celah kernel Linux bernama Fragnesia (CVE-2026-46300) untuk mendapatkan akses root. Dampaknya: 25 sistem berhasil dikuasai, terdiri dari 24 firewall dan satu server manajemen, tersebar di Amerika Serikat, Jepang, Taiwan, dan Korea Selatan.
Pihak yang Terlibat dan Pernyataan Mereka
Palo Alto Networks menjadi pihak utama yang mengonfirmasi eksploitasi. Perusahaan mengeluarkan panduan resmi yang menyarankan penghapusan akses internet ke antarmuka manajemen dan pembatasan akses hanya ke alamat IP internal tepercaya.
VulnCheck menyumbang analisis teknis awal yang menunjukkan bahwa eksploitasi pada x86-64 dengan ASLR aktif memerlukan teknik tambahan. Sementara Dream, firma keamanan Israel, mengungkap detail serangan yang menunjukkan tingkat persiapan luar biasa: ekstraksi pustaka PHP dari firmware dan pembuatan profil memori untuk sembilan versi.
Dari sisi pengembang PHP, Gina Peter Banyard, pengembang inti PHP, memperingatkan bahwa salah satu solusi awal, yaitu mematikan session upload progress, tidak cukup untuk menutup celah. Pernyataan ini menegaskan bahwa mitigasi cepat sering kali tidak menyelesaikan masalah secara tuntas.
Dr. Johannes Ullrich, Dean of Research di SANS Technology Institute, dalam artikel kontribusinya untuk The Hacker News, menekankan bahwa insiden ini memperlihatkan betapa sulitnya menentukan risiko secara akurat. Ia juga menyoroti bahwa banyak bukti konsep publik yang tidak berfungsi, sehingga banjir percobaan di log tidak serta-merta menunjukkan apakah suatu server benar-benar berisiko.
Mengapa Perangkat Jaringan Menjadi Target yang Lebih Lunak
Pada server web biasa, address space layout randomization (ASLR) menjadi salah satu fitur yang mempersulit eksploitasi. Fitur ini mengacak lokasi kode dan data di memori sehingga eksploit tidak bisa mengandalkan alamat tetap.
Perangkat jaringan mengubah perhitungan itu. Bukan karena perlindungannya tidak ada, tetapi karena setiap perangkat dengan versi perangkat lunak yang sama menjalankan biner yang identik. Penyerang dapat mempelajari offset memori terlebih dahulu.
Eksploit PAN-OS tetap harus mengalahkan ASLR, yaitu dengan membocorkan alamat basis libphp.so melalui header Set-Cookie. SELinux juga membatasi shell yang dihasilkan. Namun, PAN-OS mengirimkan versi PHP yang sudah habis masa dukungannya, yakni 8.0.30 dan 7.4.33.
Kombinasi perangkat lunak usang, biner yang seragam, dan eksposur internet menciptakan target yang lebih mudah dipelajari. Ullrich menyebut perangkat semacam ini sebagai "nyamuk di internet" yang sering luput dari perhatian.
Selain itu, protokol HTTP sendiri lebih kompleks dari yang diasumsikan banyak pertahanan. Klien dapat mengirim body dalam potongan tanpa menyebutkan panjang total, atau mengompresnya jika server mendekompresi body permintaan. Dalam PHP2Shell, unggahan multipart yang dirancang khusus mendorong PHP melewati batas memorinya saat masih mengurai permintaan, sebelum kode aplikasi berjalan.
Bug terjadi pada apa yang ditinggalkan PHP ketika membatalkan permintaan: memori permintaan yang tidak diinisialisasi (CVE-2026-109618) dan pointer ke memori yang telah dibebaskan (CVE-2026-109619). Permintaan tidak perlu berukuran besar. Kolom file kosong yang bersarang dalam dapat membuat PHP mengalokasikan memori jauh lebih besar daripada isi body, sehingga permintaan di bawah 8 MB pun bisa menghabiskan batas memori default 128 MB.
Dampak dan Reaksi Industri
Dampak langsung tercatat pada 25 sistem di empat negara. Namun, implikasi lebih luasnya menyentuh cara industri memandang keamanan aplikasi web. Selama ini, keamanan aplikasi web dianggap urusan pengembang, padahal siapa pun yang melindungi jaringan harus memahami cara kerja aplikasi web untuk mempertahankannya dengan benar.
Ullrich mencatat bahwa web application firewall (WAF) sering kali tidak memadai. Intruder bahkan menemukan bahwa nginx di depan PAN-OS menyangga body permintaan chunked, yang justru mematahkan rantai eksploit publik. Kompleksitas protokol membatasi efektivitas middle box yang selama ini diandalkan.
Solusi awal yang disarankan pun tidak selalu cukup. Mematikan session upload progress, menurut Banyard, tidak menutup celah secara keseluruhan. Ini memperlihatkan bahwa mitigasi cepat perlu diikuti dengan pemahaman mendalam tentang akar masalah.
Palo Alto Networks mengambil langkah dengan menaikkan skor kerentanan dan memperbarui panduan. Perusahaan juga menegaskan pentingnya membatasi akses ke antarmuka manajemen. Langkah ini sejalan dengan praktik terbaik yang selama ini sering diabaikan: jangan pernah mengekspos antarmuka manajemen perangkat jaringan ke internet.
Langkah Selanjutnya bagi Para Defender
Pelajaran paling jelas dari PHP2Shell adalah sulitnya menentukan prioritas risiko. Skor CVSS yang berbeda-beda memperumit keputusan. Proyek PHP menilai kedua celah 9,2 berdasarkan CVSS 4.0, sementara PSIRT Fortinet mencantumkan 9,8 berdasarkan CVSS v3. Palo Alto awalnya memberi skor 8,7 untuk produknya, lalu menaikkannya menjadi 9,2 Critical.
Bagi organisasi yang menggunakan PAN-OS, langkah pertama adalah mengidentifikasi antarmuka manajemen yang terbuka. Palo Alto merekomendasikan penghapusan akses internet dan pembatasan hanya ke alamat IP internal tepercaya. Jika tetap menggunakan WAF, konfigurasikan dengan benar dan pahami seberapa besar perlindungan yang diberikan.
Kedua, perhatikan versi PHP yang digunakan. PAN-OS yang masih menjalankan PHP 8.0.30 dan 7.4.33 berada di zona risiko karena versi tersebut sudah habis masa dukungannya. Pembaruan ke versi yang didukung menjadi keharusan.
Ketiga, pahami bahwa eksploitasi tidak selalu memerlukan permintaan berukuran besar. Permintaan kecil dengan struktur bersarang dapat memicu kelelahan memori. Deteksi berbasis tanda tangan perlu disesuaikan dengan pola tersebut.
Ullrich menambahkan bahwa materi tentang cara menilai risiko, bagaimana perlindungan seperti ASLR mengurangi risiko, dan mengapa perangkat tetap menjadi target yang lebih lunak akan dimasukkan ke dalam kursus SEC522. Kursus itu akan diajarkan pada SANS Cyber Defense Initiative 2026, 14-18 Desember, di Washington, D.C., dan Live Online.
Analisis Redaksi
Kasus PHP2Shell membongkar asumsi lama yang berbahaya: bahwa firewall adalah perangkat yang kebal karena fungsinya melindungi jaringan. Kenyataannya, firewall menjalankan aplikasi web, dan seperti aplikasi web lainnya, ia memiliki permukaan serangan yang harus dikelola. Yang membuatnya lebih rentan adalah kecenderungan perangkat jaringan berjalan pada versi perangkat lunak yang sama dalam waktu lama, sering kali melewati masa dukungan.
Kegagalan menentukan skor risiko secara konsisten juga menjadi sorotan. Perbedaan antara 8,7, 9,2, dan 9,8 bukan sekadar angka; ia memengaruhi keputusan alokasi sumber daya dan prioritas penambalan. Ketika vendor menaikkan skor setelah eksploitasi terkonfirmasi, itu tanda bahwa penilaian awal kurang memadai. Para defender perlu membaca sinyal lain, bukan hanya CVSS.
Yang paling mengganggu adalah kenyataan bahwa pelaku memiliki waktu untuk membangun profil memori presisi untuk sembilan versi perangkat lunak. Itu bukan serangan oportunistik; itu operasi yang terencana. Respons terhadap insiden semacam ini tidak bisa lagi berupa tambalan darurat dan imbauan. Diperlukan pendekatan yang menganggap perangkat jaringan sebagai bagian dari permukaan aplikasi web yang harus diamankan secara berkelanjutan.
Sumber: thehackernews.com, sans.org
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0