































RCE Database Ditemukan di PostgreSQL, MySQL, Oracle dan ClickHouse
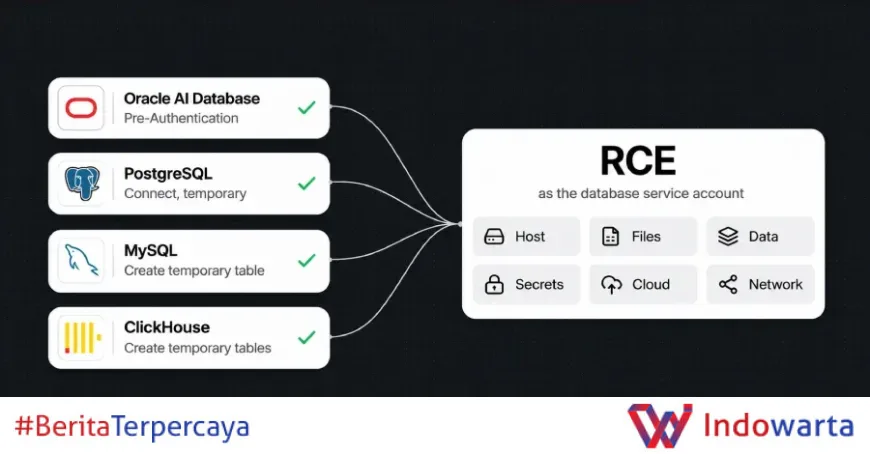
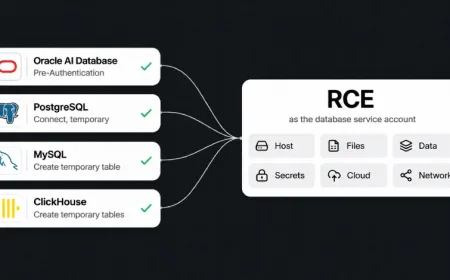
Akun database dengan hak istimewa rendah yang bahkan tidak bisa membaca satu tabel aplikasi tetap bisa dipakai menjalankan kode di server database. Peneliti Depthfirst, Zheng Yu, membuktikannya lewat bug memory corruption di mesin PostgreSQL, MySQL, ClickHouse, plus satu rantai serangan Oracle tanpa login.
Eksploit yang dipublikasikan kemarin itu merupakan proof of concept terhadap keempat target. Tidak ada satu pun yang terlihat dipakai dalam serangan nyata. Empat celah sudah memiliki CVE resmi dan perbaikan dari vendor, tetapi rantai serangan lengkapnya belum direproduksi secara independen oleh pihak ketiga.
Baca juga: PHP Peringatkan Celah Kritis di Semua Versi, Patch Rilis 19 November
Argumen Zheng sederhana: izin SQL sebuah akun hanya mengatur tabel dan skema mana yang boleh diakses, bukan kode C dan C++ yang dijalankan mesin untuk membaca, merencanakan, dan mengeksekusi kueri. Selama akun bisa menyentuh kode itu, batas hak istimewa tidak lagi berarti banyak.
Bagaimana Hak Istimewa Rendah Berujung Eksekusi Kode
Pintu masuknya adalah hak istimewa yang hampir selalu diberikan secara default. Di PostgreSQL, akun biasa otomatis memegang privilege TEMPORARY. Di MySQL dan ClickHouse, akun lazim diberi izin membuat temporary table. Ketiga hal itu cukup untuk membuat objek atau mengirim input yang memicu bug memori di mesin database.
Zheng memaparkan bahwa analisis teknisnya di PostgreSQL memperlihatkan sebuah role login biasa membangun objek yang dibutuhkan di skema temporer miliknya sendiri. Akun itu tidak menyentuh data aplikasi sama sekali. Dari sana, type-confusion bug diubah menjadi kendali atas server.
Dengan kata lain, yang diserang bukan tabel pengguna, melainkan mesin yang memproses kueri. Menurut Zheng, inilah yang membuat model izin database konvensional punya celah konseptual: kontrol akses dirancang untuk data, sementara permukaan serangan sebenarnya ada di kode yang berjalan di bawahnya.
Baca juga: F5 Peringatkan 6 Celah Kritis BIG-IP Bisa Hentikan Trafik, Berpotensi RCE
Riset ini menyasar empat sistem sekaligus, dan pola serangannya berbeda di tiap target. PostgreSQL dan MySQL dieksploitasi lewat akun dengan hak terbatas. Oracle justru dibobol tanpa kredensial apa pun. ClickHouse cukup dengan satu opsi format yang diubah menjadi nol.
Rincian Empat Celah dan Status Patch Vendor
PostgreSQL mencatat CVE-2026-116331. Celah ini memungkinkan akun yang bisa membuat objek database menjalankan kode sebagai user sistem operasi yang menjalankan database. Perbaikannya dirilis pekan lalu lewat security advisory, dan catatan CVE mencantumkan Zheng sebagai pelapor.
Versi yang terdampak adalah rilis sebelum 18.7, 17.12, 16.16, 15.20, dan 14.25. Patch keluar pada 12 November.
MySQL punya celah serupa di query optimizer, yakni CVE-2026-101786, pada Server dan Cluster versi 26.7.0 hingga 26.7.1. Advisory Oracle edisi Oktober menilai celah ini membutuhkan hak istimewa tinggi. Zheng membantah penilaian itu: ia mencapai eksekusi kode di image 26.7.0 hanya dengan akun yang bisa membuat temporary table dan tidak bisa membaca tabel yang sudah ada. Patch dirilis 20 Oktober.
Oracle Database menjadi kasus paling serius karena tidak butuh akun sama sekali. Zheng merangkai bug di Oracle Text dengan cacat pada antarmuka GraphQL di Oracle REST Data Services, lalu mengarahkannya ke endpoint web yang terekspos. Rantai itu mencapai kode mesin dan menjalankan perintah sebelum proses login terjadi.
Oracle menambal bug Oracle Text, CVE-2026-114819, dengan skor 9.9, pada pembaruan November pekan ini. Cacat GraphQL, CVE-2026-91609, ditambal pada pembaruan Oktober. Secara terpisah, Oracle menilai keduanya tidak bisa dieksploitasi tanpa login.
ClickHouse melengkapi daftar. Zheng melaporkan integer-overflow write pada cara sistem membaca format baris biner. Cukup satu pengguna mengatur opsi format_binary_max_string_size ke nol, celah itu terbuka. Ia mereproduksi shell pada versi 26.7.5.10. Celah ini belum punya CVE dan belum ada versi perbaikan yang dikonfirmasi.
- PostgreSQL — CVE-2026-116331, versi sebelum 18.7/17.12/16.16/15.20/14.25, ditambal 12 November.
- MySQL Server dan Cluster — CVE-2026-101786, versi 26.7.0–26.7.1, ditambal 20 Oktober.
- Oracle Text — CVE-2026-114819, versi 19.3–19.32, 21.3–21.24, 23.4.0–23.26.3, ditambal 17 November.
- Oracle REST Data Services — CVE-2026-91609, versi 24.2.0–26.2.1, ditambal 20 Oktober.
- ClickHouse — tanpa CVE, teruji pada 26.7.5.10, belum ada perbaikan terkonfirmasi.
Mengapa Penilaian Tingkat Keparahan Oracle Jadi Sorotan
Selisih penilaian antara vendor dan peneliti bukan hal baru, tetapi dalam kasus MySQL perbedaannya cukup tajam. Oracle menempatkan CVE-2026-101786 sebagai celah yang butuh hak istimewa tinggi. Zheng justru mendemonstrasikannya dengan akun yang hanya bisa membuat temporary table.
Perbedaan ini penting karena menentukan prioritas patch di banyak organisasi. Tim keamanan biasanya menjadwalkan perbaikan berdasarkan skor dan label hak istimewa. Jika labelnya menyebut "high privileges", celah bisa tertahan lebih lama di antrean, padahal jalur eksploitasinya lebih lebar dari yang tertulis.
Untuk Oracle Database, masalahnya berbeda. Dua celah yang dirangkai Zheng dinilai Oracle tidak bisa dieksploitasi tanpa login bila berdiri sendiri. Rantai yang ia susun membalik asumsi itu. Kombinasi Oracle Text dan GraphQL ORDS pada endpoint web yang terekspos cukup untuk menembus mesin sebelum autentikasi.
Detail lengkap rantai serangan bisa dibaca di laporan The Hacker News. Catatan CVE PostgreSQL juga dapat diperiksa langsung melalui halaman keamanan PostgreSQL untuk memastikan versi yang dipakai sudah masuk daftar perbaikan.
Dampak bagi Operator Database dan Langkah Pengamanan
Sampai sekarang belum ada indikasi celah-celah ini dipakai di lapangan. Zheng juga tidak melaporkan adanya serangan aktif. Namun eksploit yang sudah publik mengubah lanskap: proof of concept terbuka bisa diadaptasi pihak lain, terutama untuk ClickHouse yang belum punya patch terkonfirmasi.
Langkah pertama yang disarankan adalah memasang pembaruan vendor. PostgreSQL, MySQL, dan Oracle sudah merilis perbaikan, sehingga operator tinggal mencocokkan versi dengan daftar yang terdampak. Untuk ClickHouse, Zheng menyarankan operator menghubungi vendor langsung untuk memastikan ketersediaan perbaikan.
Langkah kedua lebih struktural: meninjau apa yang boleh dilakukan sebuah akun, bukan hanya apa yang boleh dibacanya. Hak TEMPORARY dan izin luas membuat temporary table sebaiknya dicabut dari akun yang tidak membutuhkannya.
Langkah itu tidak menutup jalur Oracle, yang justru dimulai tanpa akun sama sekali. Artinya, pengurangan hak istimewa harus dibarengi dengan pembatasan paparan endpoint web, khususnya layanan ORDS yang menghadap internet.
Yang Perlu Dipantau Setelah Publikasi Proof of Concept
Empat celah sudah masuk jalur perbaikan resmi, tetapi satu masih menggantung. ClickHouse belum menerbitkan CVE maupun versi patch yang dikonfirmasi, padahal Zheng sudah mereproduksi shell pada 26.7.5.10. Operator yang menjalankan versi tersebut berada di posisi paling rentan saat ini.
Rantai serangan lengkap yang dipaparkan Zheng juga belum direproduksi secara independen. Artinya, tingkat keandalan eksploit di lingkungan produksi masih perlu diuji pihak lain. Namun status "belum terlihat di serangan nyata" bukan jaminan permanen, terutama setelah detail teknisnya terbuka.
Bagi tim keamanan, prioritasnya jelas: cocokkan versi, pasang patch, lalu audit hak istimewa akun database. Untuk Oracle, tambahkan pemeriksaan pada endpoint ORDS dan komponen Oracle Text yang terekspos. Zheng sendiri menegaskan bahwa persoalannya bukan sekadar apa yang bisa dibaca sebuah akun, melainkan kode apa yang bisa dijangkau akun itu.
Analisis Redaksi
Riset Zheng menyentuh titik buta yang sudah lama ada di model keamanan database. Selama bertahun-tahun, praktik hardening berpusat pada izin baca-tulis tabel: siapa boleh melihat kolom apa, siapa boleh mengubah baris mana. Semua itu masuk akal untuk melindungi data. Tapi mesin database bukan hanya penyimpan data, ia juga perangkat lunak C dan C++ yang memproses input arbitrary. Di lapisan itulah izin SQL kehilangan relevansinya.
Yang membuat temuan ini layak diperhatikan bukan sekadar empat celah yang berhasil dieksploitasi, melainkan pola yang diulang di empat produk berbeda. PostgreSQL, MySQL, dan ClickHouse sama-sama bisa ditembus lewat hak membuat objek temporer yang diberikan secara default. Artinya, masalahnya bukan bug tunggal, melainkan asumsi desain bahwa hak istimewa rendah sama dengan risiko rendah. Oracle menambah lapisan lain: rantai dua celah yang masing-masing dinilai tidak berbahaya sendirian bisa berujung eksekusi perintah tanpa login.
Selisih penilaian Oracle atas CVE-2026-101786 di MySQL juga memberi pelajaran soal cara membaca skor keparahan. Label "butuh hak istimewa tinggi" bisa menurunkan prioritas patch, padahal demonstrasi menunjukkan jalur yang jauh lebih lebar. Bagi organisasi, sikap paling aman adalah memperlakukan temuan ini sebagai peringatan untuk mengaudit hak istimewa akun dan memangkas yang tidak perlu, bukan sekadar menunggu jadwal patch berikutnya.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0