






































CVE-2026-129448: Apache Roller RCE Kritis Dieksploitasi Aktif Tanpa Autentikasi
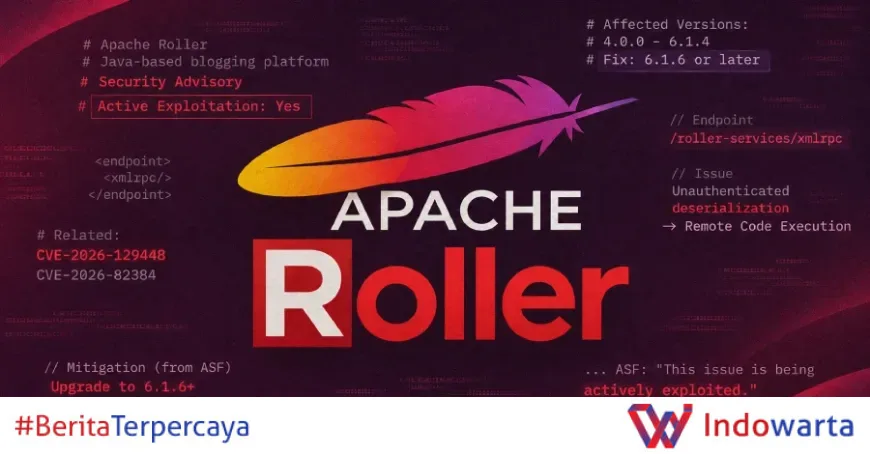
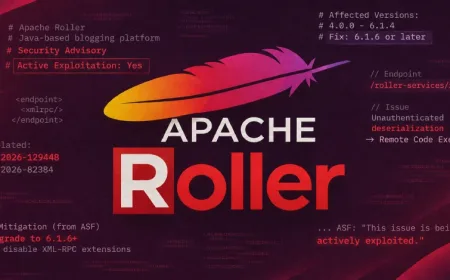
Celah keamanan kritis pada Apache Roller, platform blog open-source berbasis Java, tengah dieksploitasi aktif di alam liar. CVE-2026-129448 dengan skor CVSS 9.8 memungkinkan penyerang tanpa autentikasi mengeksekusi kode jarak jauh melalui endpoint XML-RPC.
Kronologi Penemuan dan Eskalasi Kerentanan
Apache Software Foundation (ASF) mengungkap bahwa kerentanan ini pertama kali dilaporkan oleh peneliti keamanan n0mi1k, dengan Matt Raible sebagai pelapor. Pada September 2026, ASF merilis patch untuk CVE-2026-82384 (CVSS 9.8) yang hanya mencantumkan Apache Roller 6.1.5 sebagai versi terdampak. Namun, patch tersebut ternyata belum menutup celah secara menyeluruh.
Baca juga: EggStreme Malware Baru Menyerang Pemerintah Filipina, Mode Senyap Hindari Deteksi
Baru pada 18 November 2026, ASF mengonfirmasi bahwa CVE-2026-129448 merupakan varian dari CVE-2026-82384 dan telah dieksploitasi secara aktif. “Deserialization of Untrusted Data in Apache Roller versions 4.0.0 through 6.1.4 allows an unauthenticated remote attacker to execute arbitrary code,” ujar project maintainers dalam pernyataan resminya. “The XML-RPC endpoint accepts vendor extension types and deserializes them before authenticating the requester.”
Artinya, endpoint XML-RPC menerima tipe ekstensi vendor dan melakukan deserialisasi sebelum memeriksa autentikasi. Celah ini membuka pintu bagi eksekusi kode arbitrer tanpa perlu kredensial apa pun. Hingga berita ini diturunkan, ASF belum merinci bagaimana eksploitasi dilakukan atau siapa targetnya.
Pihak yang Terlibat dan Pernyataan Resmi
Dalam pengumuman resminya, ASF menegaskan bahwa isu ini “is being actively exploited.” Mereka juga menyoroti bahwa menonaktifkan XML-RPC melalui antarmuka administrasi tidak cukup. “Disabling XML-RPC in the administration UI is not enough, because older versions deserialize the request before checking that setting,” jelas ASF.
Peneliti n0mi1k dan Matt Raible disebut sebagai pihak yang berjasa menemukan dan melaporkan celah ini. Namun, tidak ada informasi lebih lanjut mengenai afiliasi atau peran spesifik keduanya. Yang jelas, temuan mereka mengungkap bahwa mekanisme deserialisasi di XML-RPC menjadi titik lemah yang fatal.
Baca juga: Checklist AI Pentesting Web App: 15 Pertanyaan Sebelum Pilih Vendor
Hingga kini, belum ada laporan spesifik mengenai organisasi atau sektor yang menjadi korban. ASF juga tidak menyebut apakah eksploitasi dilakukan secara massal atau bertarget.
Latar Belakang Teknis: Deserialisasi Tak Aman di XML-RPC
Apache Roller adalah platform blog yang populer di kalangan perusahaan dan komunitas karena sifatnya yang open-source dan berbasis Java. Fitur XML-RPC memungkinkan integrasi dengan aplikasi lain, tetapi implementasinya meninggalkan celah. Deserialisasi data tak tepercaya memungkinkan penyerang menyisipkan objek berbahaya yang dieksekusi saat proses deserialisasi.
Karena autentikasi baru diperiksa setelah deserialisasi, penyerang dapat mengirim permintaan XML-RPC berisi payload berbahaya tanpa perlu login. Inilah yang membuat skor CVSS-nya mencapai 9.8—kategori kritis.
Menariknya, CVE-2026-82384 yang dipatch September lalu hanya mencantumkan versi 6.1.5 sebagai terdampak. Namun, CVE-2026-129448 justru mencakup versi 4.0.0 hingga 6.1.4. Ini menunjukkan bahwa patch sebelumnya belum cukup dan masih ada varian lain yang belum tertutup.
Dampak dan Langkah Mitigasi
Dampak dari kerentanan ini sangat serius. Penyerang dapat mengeksekusi kode jarak jauh, mengambil alih server, mencuri data, atau memasang backdoor. Karena tidak memerlukan autentikasi, siapa pun yang dapat menjangkau endpoint XML-RPC berpotensi menjadi ancaman.
ASF merekomendasikan langkah-langkah berikut:
- Segera upgrade ke Apache Roller 6.1.6 atau lebih baru, yang menonaktifkan tipe ekstensi dan menolak permintaan XML-RPC saat fitur tersebut dimatikan.
- Jika upgrade tidak memungkinkan, set
enabledForExtensionsmenjadifalsediWEB-INF/web.xml, atau hapus pemetaan servlet/roller-services/xmlrpc, lalu restart Roller. - Jangan mengandalkan penonaktifan XML-RPC melalui UI administrasi saja, karena versi lama tetap melakukan deserialisasi sebelum memeriksa pengaturan tersebut.
Selain itu, organisasi disarankan memantau log akses ke endpoint XML-RPC dan memeriksa tanda-tanda aktivitas mencurigakan. Namun, ASF belum merilis indicator of compromise (IoC) spesifik.
Respons Komunitas dan Prospek ke Depan
Hingga saat ini, belum ada pernyataan resmi dari komunitas pengguna Apache Roller di Indonesia. Namun, para praktisi keamanan siber di Tanah Air diimbau untuk waspada, terutama yang mengelola instalasi Roller di lingkungan produksi.
Beberapa peneliti keamanan independen menyayangkan lambatnya patch menyeluruh. Kasus ini mirip dengan insiden sebelumnya di mana patch untuk CVE-2026-82384 dianggap tidak lengkap. ASF pun menghadapi tekanan untuk melakukan audit menyeluruh terhadap komponen deserialisasi lainnya.
Ke depan, pengguna Roller harus proaktif memantau pembaruan. Versi 6.1.6 adalah jawaban saat ini, tetapi bukan tidak mungkin muncul varian baru. Prinsip “patch cepat, verifikasi menyeluruh” menjadi kunci.
Analisis Redaksi
Kasus CVE-2026-129448 menunjukkan pola yang berulang: patch setengah hati justru membuka celah baru. ASF mematch CVE-2026-82384 pada September dengan hanya menyebut versi 6.1.5, tetapi ternyata versi 4.0.0 hingga 6.1.4 masih rentan. Ini adalah pelajaran mahal bahwa verifikasi menyeluruh setelah patch tidak bisa ditawar.
Yang lebih mengkhawatirkan, eksploitasi aktif terjadi tanpa autentikasi. Artinya, ribuan instalasi Roller yang tidak segera di-upgrade berpotensi menjadi korban. Sayangnya, ASF tidak merilis detail eksploitasi atau IoC, sehingga organisasi sulit mendeteksi apakah mereka sudah diserang.
Di sisi lain, komunitas open-source perlu mendorong praktik pengembangan yang lebih aman, terutama dalam hal deserialisasi. Mengandalkan pengaturan UI sebagai mitigasi adalah ilusi, seperti yang ditegaskan ASF sendiri. Pengguna juga dituntut lebih kritis: jangan menunda upgrade, dan selalu asumsikan endpoint publik seperti XML-RPC sebagai target empuk.
Ke depan, transparansi ASF dalam mengakui eksploitasi aktif patut diapresiasi. Namun, tanpa panduan forensik yang memadai, respons akan tetap timpang.
Sumber: thehackernews.com, roller.apache.org
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0