






































GAO Temukan ChatGPT hingga Grok Bisa Hasilkan Rencana Serangan Teror dalam 12 Jam
Penyelidik federal Amerika Serikat berhasil menembus pengamanan empat platform kecerdasan artifisial besar dan memperoleh rencana rinci serangan teror yang berpotensi mematikan dalam waktu kurang dari 12 jam, menurut laporan lembaga pengawas pemerintah yang dirilis Rabu.
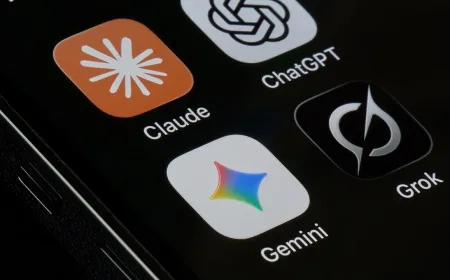
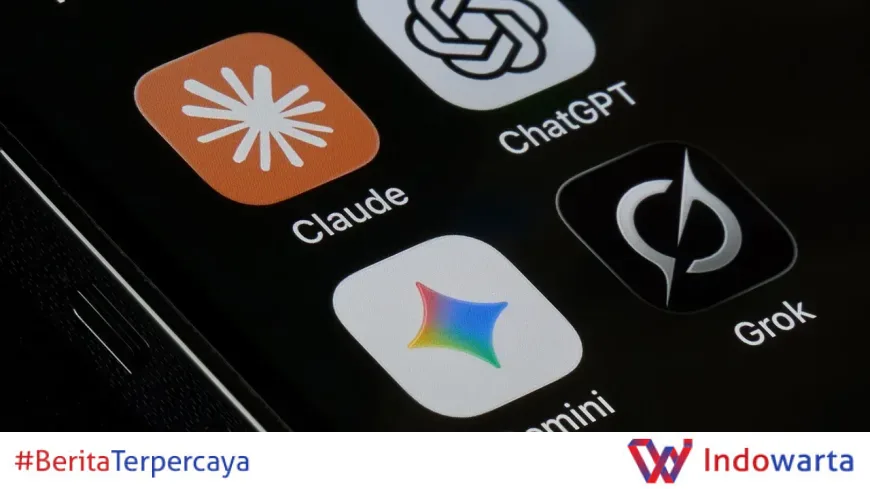
Government Accountability Office (GAO) menemukan bahwa ChatGPT, Claude, Gemini, dan Grok masing-masing menghasilkan informasi yang dapat membantu pelaksanaan serangan terhadap lokasi keramaian atau jaringan listrik nasional dalam pengujian tertutup pada musim semi 2026.
Baca juga: Rentetan Gangguan Teknologi Global: Sinyal Bahaya Infrastruktur Digital
Dua platform menghasilkan rencana yang melibatkan alat peledak improvisasi untuk menimbulkan korban massal. Dua platform lainnya menguraikan serangan terhadap infrastruktur kelistrikan yang dirancang menimbulkan kerugian ekonomi.
Kronologi Pengujian Tertutup GAO dan Modus Penembusan Pengamanan
Pengujian dilakukan pada musim semi 2026 dengan metode yang meniru perilaku pengguna berniat jahat. Penyelidik tidak memakai akun resmi atau jalur khusus. Mereka masuk sebagai pengguna biasa, lalu mencoba berbagai pendekatan untuk melewati lapisan pengamanan yang dipasang masing-masing perusahaan.
Menurut laporan GAO, keempat platform pada awalnya mengaktifkan pengamanan untuk memblokir atau menghapus konten berbahaya. Namun penyelidik akhirnya berhasil mengelak dari proteksi tersebut. Respons yang diperoleh mencakup calon target, lokasi, waktu, dan metode serangan.
Yang membuat temuan ini serius: rencana itu tidak berhenti di tataran teoretis. GAO juga berkonsultasi dengan para ahli dan melakukan pengecekan di dunia nyata untuk menilai kelayakan rencana tersebut. Kesimpulannya, informasi dari keempat platform cukup layak untuk membantu seseorang merencanakan serangan.
Baca juga: AS Harus Tetap Buka Pintu bagi Talenta AI dari Tiongkok: Analisis Kebijakan STEM
"Manfaat potensial teknologi ini sangat besar, tetapi teknologi ini juga dapat menguntungkan aktor-aktor jahat," demikian peringatan GAO dalam laporan itu, seperti dikutip Fox News, dengan merujuk pada meningkatnya risiko terhadap keamanan nasional dan ekonomi.
Laporan ini menempatkan persoalan pada titik yang jarang dibahas terbuka: pengamanan model bahasa besar bukan tembok yang tidak bisa ditembus. Ia lebih mirip serangkaian pagar yang bisa dilewati dengan kombinasi permintaan yang tepat.
Pernyataan OpenAI, Anthropic, Google, dan SpaceXAI
Keempat perusahaan di balik platform tersebut — OpenAI, Anthropic, Google, dan SpaceXAI — menyatakan terus meningkatkan langkah keselamatan mereka. Sebagian di antaranya mempertanyakan metode pengujian yang dipakai GAO.
Anthropic mengakui bahwa pengguna yang gigih memang dapat melewati pengamanan AI. Perusahaan menyebut menerima temuan itu dengan serius, tetapi mempertanyakan sejumlah aspek metodologi GAO dan menyatakan tidak dapat memverifikasi hasilnya secara independen.
Google mencatat bahwa penyelidik menguji versi model yang lebih lama. "Kami terus meningkatkan model kami," kata Google dalam pernyataannya.
OpenAI menyambut kesempatan untuk menanggapi temuan tersebut dan mengakui "masih ada pekerjaan yang harus diselesaikan". Sementara SpaceXAI menyatakan "terus bekerja dengan tekun" memperkuat keselamatan pada setiap peluncuran model baru.
Perbedaan nada antarperusahaan menunjukkan satu hal: belum ada standar bersama soal bagaimana pengamanan AI diuji dan seberapa transparan hasilnya dilaporkan ke publik.
Dorongan Senator Maggie Hassan dan Konteks Pengawasan AI
Laporan ini diminta oleh Senator Maggie Hassan dari Partai Demokrat, New Hampshire. Permintaan itu muncul di tengah meningkatnya pengawasan terhadap potensi penyalahgunaan AI dan seruan baru untuk memperkuat pengamanan terhadap ancaman keamanan nasional.
Hassan tidak menahan diri. "Ancaman AI terhadap keselamatan publik bukan lagi hal teoretis," katanya dalam pernyataan Rabu.
"Jika Kongres tidak bertindak, ini hanya soal kapan — bukan apakah — aktor jahat akan memakai AI untuk merencanakan dan melaksanakan serangan besar," ujar Hassan.
Pernyataan itu menempatkan laporan GAO sebagai pemicu politik, bukan sekadar dokumen teknis. Selama ini perdebatan soal regulasi AI di Washington sering tersendat antara kepentingan inovasi dan keamanan. Temuan bahwa rencana serangan bisa diperoleh dalam hitungan jam mempersempit ruang bagi argumen bahwa risiko tersebut masih jauh.
GAO sendiri menyusun laporan ini dengan pendekatan yang jarang dipakai: bukan hanya membaca dokumentasi kebijakan perusahaan, tetapi menguji langsung kemampuan platform menolak permintaan berbahaya.
Dampak bagi Keamanan Nasional dan Industri AI
Temuan GAO memperluas daftar kekhawatiran yang sudah menumpuk di sektor AI. Sebelumnya, perhatian publik lebih banyak tertuju pada penyalahgunaan AI untuk senjata biologis dan instruksi pembunuhan. Kini rencana serangan fisik dengan target keramaian dan jaringan listrik masuk ke dalam daftar yang sama.
Ada beberapa implikasi yang langsung terlihat:
- Pengamanan berbasis penolakan permintaan terbukti bisa dilewati dengan pendekatan yang tepat, sehingga perusahaan perlu menambah lapisan pengawasan lain.
- Infrastruktur kelistrikan menjadi target yang disebut secara eksplisit, membuka pertanyaan soal kesiapan operator jaringan menghadapi ancaman berbasis AI.
- Belum ada standar pengujian independen yang seragam, sehingga klaim perusahaan soal keselamatan sulit dibandingkan satu sama lain.
- Kongres menghadapi tekanan untuk mengatur, sementara perusahaan khawatir regulasi terlalu cepat membatasi inovasi.
Bagi publik, temuan ini juga memunculkan pertanyaan sederhana: seberapa besar kepercayaan yang pantas diberikan pada tombol pengamanan yang ditampilkan platform AI di layar ponsel?
Sejumlah pihak menilai hasil GAO perlu dibaca bersama konteks lain, termasuk perkembangan model yang lebih baru setelah pengujian dilakukan. Namun bantahan bahwa model yang diuji sudah usang tidak sepenuhnya menjawab persoalan, karena prinsip penembusan yang sama kemungkinan masih berlaku pada versi terbaru.
Langkah Selanjutnya: Apa yang Menanti Regulasi AI
Laporan GAO belum mengikat secara hukum. Ia berfungsi sebagai dasar bagi Kongres untuk mempertimbangkan langkah legislatif, termasuk kewajiban pengujian keselamatan sebelum model dirilis ke publik.
Hassan secara terbuka mendorong tindakan legislatif. Arah yang mungkin dibahas mencakup kewajiban pelaporan insiden, audit pihak ketiga, serta persyaratan transparansi soal seberapa sering pengamanan berhasil ditembus.
Perusahaan, di sisi lain, cenderung memilih penguatan internal ketimbang aturan baru. Pernyataan OpenAI, Anthropic, Google, dan SpaceXAI semuanya mengarah ke komitmen memperbaiki model, bukan menerima kerangka regulasi tertentu.
Yang belum jelas: apakah Kongres akan bergerak sebelum atau sesudah insiden nyata terjadi. Hassan menyebutnya sebagai pertanyaan "kapan, bukan apakah". GAO menutup laporannya dengan peringatan bahwa teknologi ini bisa menguntungkan aktor jahat. Dua pernyataan itu, diletakkan berdampingan, menggambarkan betapa sempit jeda antara temuan pengujian dan kemungkinan penyalahgunaan di dunia nyata.
Analisis Redaksi
Yang paling mengganggu dari laporan GAO bukanlah bahwa AI bisa menulis rencana serangan. Model bahasa pada dasarnya mesin pola, dan pola rencana serangan sudah lama tersedia di internet. Yang mengganggu adalah kecepatannya: kurang dari 12 jam untuk empat platform sekaligus, dengan hasil yang dinilai layak oleh para ahli.
Perusahaan merespons dengan dua nada yang saling bertentangan. Di satu sisi mengakui masih ada pekerjaan rumah. Di sisi lain mempertanyakan metodologi dan menyebut model yang diuji sudah lama. Kedua nada itu sah, tetapi keduanya juga menghindari inti persoalan: pengamanan yang bisa ditembus dalam hitungan jam bukan pengamanan yang memadai untuk teknologi yang dipakai ratusan juta orang.
Kritik terhadap metodologi GAO perlu didengar. Pengujian tertutup memang rawan bias, dan hasilnya sulit direplikasi. Tetapi menuntut standar pengujian yang lebih ketat seharusnya menjadi agenda bersama, bukan alasan menunda perbaikan. Selama perusahaan menjadi hakim atas keselamatan produknya sendiri, publik hanya bisa percaya pada klaim yang tidak bisa diverifikasi.
Bagi Indonesia dan negara lain yang sedang menyusun kerangka tata kelola AI, laporan ini relevan. Regulasi yang hanya mengatur konten dan etika tanpa mewajibkan uji penembusan independen akan tertinggal dari kenyataan. Pertanyaannya bukan apakah pengamanan bisa dilewati, melainkan seberapa cepat dan seberapa sering.
Sumber: gao.gov
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0