






































Serangan Baru Bypass Lockout TPM, Bobol PIN Windows Hello dan BitLocker dalam Hitungan Jam
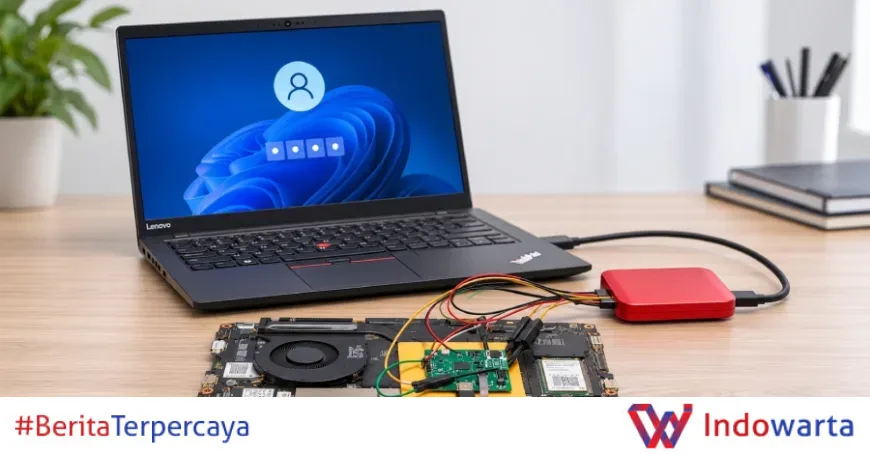
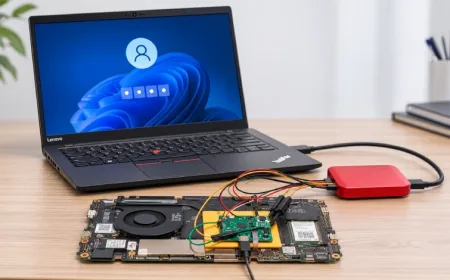
Tim peneliti dari Technische Universität Berlin menemukan cara melewati lockout TPM pada Windows Hello dan BitLocker PIN di PC berbasis AMD dan beberapa Intel. Dengan membuka casing PC dan menanam perangkat keras khusus, PIN empat digit bisa ditemukan dalam hitungan jam, bukan hari.
Serangan ini memanfaatkan kelemahan pada firmware TPM yang tertanam di prosesor, bukan chip TPM terpisah. Akibatnya, mekanisme penguncian setelah sejumlah percobaan salah—yang seharusnya melindungi PIN—bisa diakali dengan memanipulasi chip flash penyimpan status TPM.
Baca juga: Checklist AI Pentesting Web App: 15 Pertanyaan Sebelum Pilih Vendor
Dalam pengujian laboratorium, peneliti berhasil menemukan PIN Hello empat digit pada laptop AMD dan PIN BitLocker enam digit pada laptop Intel. Kedua PIN tersebut mereka set sendiri, dan ditemukan dalam 236 percobaan.
Kronologi Penelitian dan Temuan Kunci
Penelitian ini berawal dari laporan yang dikirim ke AMD pada Februari 2026. Peneliti menemukan bahwa TPM berbasis firmware pada PC AMD menyimpan statusnya—termasuk hitungan percobaan salah—di chip flash mainboard. Status ini dienkripsi, tetapi jika penyerang dapat menyalin dan menulis ulang salinan lama, hitungan pun ikut kembali.
Untuk mencegahnya, PC modern menggunakan penghitung RPMC (Replay Protected Monotonic Counter) di chip flash yang hanya bisa naik. Namun, pada PC AMD, firmware prosesor tidak memverifikasi apakah penghitung benar-benar bertambah. Sebuah papan kecil yang dipasang di antara prosesor dan chip flash dapat memblokir pembaruan dan melaporkan sukses, sehingga PC menerima status lama.
Chip RPMC dari pembuat flash Winbond memiliki kelemahan lain. Penurunan tegangan singkat (voltage glitch) dapat membuat chip mengungkap kunci rahasia yang menandatangani nilai penghitung. Dengan kunci itu—yang diekstrak dalam waktu sekitar satu detik—papan dapat memalsukan nilai penghitung apa pun.
Baca juga: Survei AI Pentesting: Kualitas Bukan Masalah Utama, Data Privasi dan Keamanan Produksi Jadi Momok
Pada laptop Intel yang diuji, satu glitch sudah cukup: firmware laptop memberikan nilai yang sama pada setiap boot, sehingga kunci yang bocor tetap berfungsi setelah restart.
Uji Hello dilakukan pada HP OmniBook 3 dengan prosesor AMD Ryzen AI 5 330 dan drive terenkripsi BitLocker. Setup mereka mengetik PIN dari 1000 ke atas dan mencapai PIN yang benar, 1235, setelah 236 percobaan dalam 57 menit. Windows tetap memaksa restart setiap 5 percobaan salah, tetapi tidak ada jeda lockout.
Uji BitLocker berjalan pada Framework Laptop 13 dengan prosesor Intel Core Ultra 5 125H dan flash Winbond. Prompt startup BitLocker tidak menambahkan batasan sendiri, sehingga setiap reset memberikan 32 percobaan baru. Setup menemukan PIN, 123457, setelah 236 percobaan dalam 6 menit 55 detik.
Dalam kedua pengujian, peneliti melepas chip flash dari mainboard dan menyambungkan papan mereka sendiri. Skrip membaca layar, mengetik PIN, dan me-restart laptop melalui KVM switch. Mereka juga mengubah pengaturan firmware untuk memperlambat koneksi laptop ke chip flash agar papan mereka dapat mengimbangi.
Pihak yang Terlibat dan Pernyataan Resmi
AMD mengonfirmasi pada 17 November 2026 bahwa firmware prosesornya memiliki cacat yang memungkinkan serangan pada beberapa PC dengan chip mereka. Perusahaan melacak cacat ini sebagai CVE-2026-43613 dengan skor CVSS 5.1 dalam buletin keamanan yang diterbitkan kemarin.
AMD berencana merilis perbaikan untuk sebagian besar chip tersebut antara November 2026 dan Februari 2027. Namun, itu adalah tanggal yang direncanakan untuk firmware mereka sendiri, bukan pembaruan yang sudah tersedia untuk PC.
Juru bicara AMD mengatakan serangan yang memerlukan akses fisik berada di luar model ancaman keamanan produk mereka, tetapi "RPMC dimaksudkan untuk menghentikan serangan interposer semacam ini." Peneliti pertama kali memberi tahu AMD tentang cacat ini pada Februari 2026.
Intel, yang prosesornya digunakan dalam uji BitLocker, menyatakan dalam pengumuman keamanan awal pekan ini bahwa penelitian tersebut "tidak menunjukkan kerentanan pada komponen Intel." Itu sesuai dengan pengujian, di mana serangan pada laptop Intel memerlukan kelemahan chip Winbond.
Menurut peneliti, tim keamanan Intel menyebut nilai yang digunakan kembali sebagai kelemahan, bukan kerentanan.
Peneliti memberi tahu Microsoft pada April 2026. Menurut mereka, perusahaan menilai laporan Windows Hello sebagai "keparahan sedang" dan di bawah ambang untuk perbaikan segera, tidak menerbitkan CVE atau bounty, dan berkomitmen menaikkan panjang minimum PIN Hello yang direkomendasikan menjadi enam digit.
Atas permintaan Microsoft, peneliti mengajukan temuan BitLocker sebagai laporan terpisah untuk tim berbeda. Perusahaan menolak memberikan pernyataan tertulis lebih lanjut untuk makalah tersebut.
Secara terpisah, build uji Windows 11 yang dirilis akhir pekan lalu menetapkan enam digit sebagai minimum untuk PIN Hello akun pribadi, dengan opsi menggunakan empat digit. Catatan rilis tidak memberikan alasan, dan fitur di saluran uji tersebut mungkin tidak pernah mencapai rilis reguler.
Menurut peneliti, Winbond pertama kali diberi tahu tentang kelemahan chip mereka terhadap voltage glitch pada Januari 2025 dan menerima laporan kedua pada April yang menunjukkan bahwa glitch juga membocorkan kunci. Pembuat flash itu sedang mempelajari masalah ini, mungkin termasuk desain chip baru, tetapi belum berkomitmen pada perbaikan atau tanggal.
Dampak pada Pengguna dan Admin
Serangan ini meninggalkan jejak yang berbeda tergantung pada perangkat keras. PC AMD dengan flash RPMC rentan terhadap papan yang memblokir pembaruan penghitung. PC AMD tanpa flash RPMC—pada dua desktop AMD dalam pengujian peneliti—dapat direset hanya dengan menulis salinan lama menggunakan programmer flash biasa, tanpa papan khusus.
PC yang mengandalkan flash RPMC Winbond rentan terhadap metode kunci bocor, apa pun prosesornya, dan menurut peneliti hanya desain chip baru yang dapat memperbaikinya. Sementara itu, tiga sistem Intel tanpa flash RPMC mendeteksi penulisan ulang yang sama.
Peneliti memperkirakan cacat firmware AMD juga memengaruhi PC AMD yang menggunakan inti keamanan Microsoft Pluton sebagai TPM, tetapi belum menunjukkannya.
Bagi pemilik PC AMD, pengecekan dapat dilakukan dengan boot ke Linux (misalnya dari USB live) dan menjalankan perintah grep . /sys/bus/pci/drivers/ccp/*/rpmc_* dari pemeriksaan eksposur peneliti. Outputnya menunjukkan apakah flash RPMC ada dan diaktifkan, yang memberi tahu metode mana yang berlaku. File yang hilang tidak berarti PC tidak memiliki RPMC.
Untuk PC Intel, peneliti tidak mengetahui pemeriksaan semacam itu. Pemilik harus membuka PC dan mencari chip Winbond bertanda 25R atau 74M.
Dampak langsungnya: PIN pendek menjadi jauh lebih mudah ditebak. Peneliti menghitung waktu worst-case untuk menemukan PIN numerik berdasarkan kecepatan yang diukur pada satu laptop masing-masing. Untuk PIN empat digit, dengan lockout yang bekerja sesuai dokumen, waktu worst-case adalah 69 hari; dengan serangan Hello pada laptop AMD, menjadi 40 jam; dengan serangan BitLocker pada laptop Intel, menjadi 5 jam (BitLocker menerima PIN empat digit hanya jika admin menurunkan minimum enam digit).
Untuk PIN enam digit, lockout terdokumentasi memberikan 19 tahun; serangan Hello menjadi 168 hari; serangan BitLocker menjadi 20 hari. Untuk PIN delapan digit, lockout 1.903 tahun; serangan Hello 46 tahun; serangan BitLocker 6 tahun.
Pada Mei 2026, Microsoft menyarankan memindahkan BitLocker dari TPM-only ke TPM+PIN untuk memblokir bypass YellowKey, sebagai bagian dari mitigasi YellowKey. Lockout TPM yang sama melindungi PIN tersebut.
Langkah Mitigasi yang Dapat Dilakukan Sekarang
Peneliti merekomendasikan menambahkan setidaknya dua digit pada PIN Hello dan BitLocker. Untuk Windows Hello for Business, naikkan kebijakan Minimum PIN length di Computer Configuration > Administrative Templates > System > PIN Complexity. Jika tidak diatur, Windows meminta enam digit—worst-case 168 hari menurut tabel—dan admin dapat mengaturnya serendah empat digit.
Untuk BitLocker, naikkan Configure minimum PIN length for startup policy, yang memungkinkan 4 hingga 20 digit dan default-nya enam. Mengaktifkan "Allow enhanced PINs for startup" memungkinkan huruf dan simbol, yang direkomendasikan panduan PIN BitLocker untuk perangkat keras lama.
Pada PC berbasis AMD, pasang pembaruan firmware dengan perbaikan dari pembuat chip ketika tersedia untuk PC tersebut. Sementara itu, AMD menyarankan menjaga PC dalam kendali fisik dan mengawasi tanda-tanda manipulasi.
Untuk PC yang mengandalkan flash RPMC Winbond, pembuat flash belum berkomitmen pada perbaikan. Intel menyarankan pelanggannya untuk bertanya kepada pembuat PC tentang pembaruan.
Peneliti telah mempublikasikan firmware serangan, desain papan, dan skrip mereka. Mereka mengatakan mereproduksi serangan RPMC tidak plug-and-play dan memerlukan salah satu papan mereka. Baik makalah maupun pemberitahuan vendor yang diterbitkan sejauh ini tidak menggambarkan serangan di luar laboratorium.
Analisis Redaksi
Kerentanan ini menunjukkan bahwa keamanan fisik sering kali menjadi mata rantai terlemah dalam rantai pertahanan digital. Selama bertahun-tahun, TPM dianggap sebagai benteng yang melindungi kunci enkripsi dan PIN dari serangan brute-force. Namun, ketika TPM diimplementasikan sebagai firmware di dalam prosesor, ia kehilangan isolasi yang dimiliki chip terpisah. Peneliti Berlin berhasil membuktikan bahwa batas antara "aman" dan "tidak aman" bisa runtuh hanya dengan papan seharga puluhan dolar.
Yang lebih mengkhawatirkan, respons vendor tampak terbelah. AMD mengakui cacat dan menjadwalkan perbaikan, tetapi jadwalnya hingga Februari 2027—terlalu lama bagi organisasi yang menyimpan data sensitif. Microsoft menilai laporan Windows Hello sebagai "keparahan sedang" dan tidak segera memperbaiki, sementara BitLocker justru menjadi sasaran empuk karena prompt startup-nya tidak membatasi percobaan. Intel dan Winbond melempar tanggung jawab ke desain chip dan pembuat PC. Pola ini memperlihatkan bahwa koordinasi pengungkapan kerentanan masih menyisakan celah ketika menyangkut serangan fisik yang dianggap "di luar model ancaman".
Bagi pengguna dan admin, pesannya jelas: jangan mengandalkan PIN pendek. Menambah dua digit memang tidak menghilangkan risiko, tetapi secara dramatis memperpanjang waktu yang dibutuhkan penyerang. Kebijakan PIN minimal enam digit untuk Hello dan BitLocker harus menjadi standar, bukan opsi. Dan yang tak kalah penting, organisasi perlu memasukkan ancaman fisik ke dalam model risiko mereka—terutama untuk perangkat yang sering berpindah tangan atau berada di ruang yang dapat diakses publik. Perbaikan firmware memang penting, tetapi kesadaran akan keterbatasan TPM berbasis firmware adalah langkah pertama yang tak bisa ditunda.
Sumber: thehackernews.com, amd.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0