







































Paket PyPI Microsoft Agent Framework Diretas untuk Curi Kredensial Cloud
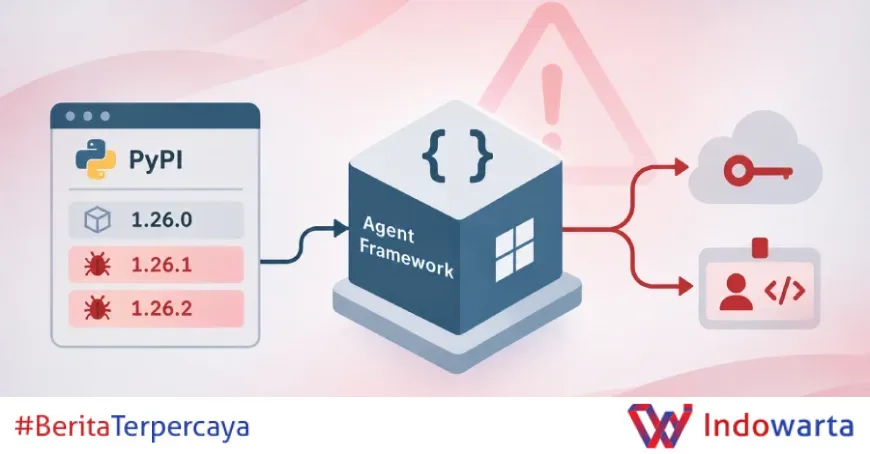
Dua versi berbahaya dari paket agent-framework milik Microsoft di PyPI dilaporkan menyisipkan credential stealer yang berjalan setiap kali Python dimulai. Kedua versi telah dikarantina, namun bagaimana penyerang mendapat akses publikasi masih misteri.
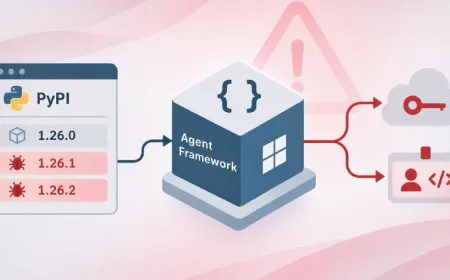
Serangan ini terungkap oleh laporan dari Aikido, Endor Labs, OX Security, SafeDep, Socket, StepSecurity, dan Wiz yang dimiliki Google. Versi jahat bernomor 1.26.1 dan 1.26.2 dirilis hanya berselang 33 menit pada 17 November 2026. Keduanya dirancang untuk menjalankan pencuri kredensial pada setiap startup Python. Hingga berita ini ditulis, kedua versi telah dikarantina di Python Package Index (PyPI).
Baca juga: Hacker Rusia Cold Relic Curi Data Google Workspace, Bobol Organisasi AS Kedua
Kronologi dan mekanisme penyisipan malware
Menurut laporan Socket, kedua versi tersebut memasang Python startup hook yang secara diam-diam mengumpulkan kredensial, data lingkungan, dan token identitas cloud, lalu mengirimkannya ke endpoint webhook[.]site. Setelah salah satu versi terpasang, paket menaruh file .pth di direktori root site-packages. File itu dieksekusi otomatis setiap interpreter Python dijalankan, sehingga stealer aktif bahkan jika paket tidak diimpor secara eksplisit.
Endor Labs menjelaskan, "Setiap wheel menambahkan file .pth ke site-packages. Python mengeksekusi baris import dalam file .pth pada setiap startup interpreter, jadi stealer berjalan pada setiap peluncuran Python di lingkungan yang terpengaruh, termasuk pip itu sendiri, terlepas dari apakah ada yang mengimpor Agent Framework."
Nama file .pth tersebut adalah agent_framework_meta.pth pada versi 1.26.1 dan af_runtime_diag.pth pada versi 1.26.2. File agent_framework_meta.pth berisi satu pernyataan import yang merujuk ke agent_framework_meta, yang kemudian meluncurkan payload stealer.
Data sensitif yang dibidik penyerang
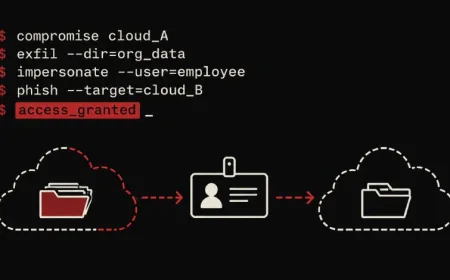
Stealer ini mampu menangkap berbagai data berharga. Berdasarkan laporan SafeDep, ia mengumpulkan variabel lingkungan dengan pencocokan substring, file kredensial yang terkait dengan Azure CLI (~/.azure/*.json), .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, Hugging Face, agen Microsoft Azure DevOps, serta file .env dan JSON. Selain itu, ia juga mengambil token OIDC Azure DevOps, token identitas terkelola Azure, dan metadata instans Azure hingga 8.000 karakter dari respons.
Baca juga: Java4Shell CVE-2026-114938: Celah Kritis di Java 17+ Ancam Jira hingga Jenkins
"Selain membaca kredensial yang sudah ada di disk, kode tersebut meminta platform untuk menerbitkan kredensial baru," kata SafeDep. "Rotasi rahasia yang tersimpan tidak mencakup kredensial baru itu."
Dalam pipeline Azure DevOps, variabel SYSTEM_ACCESSTOKEN dan SYSTEM_OIDCREQUESTURI cukup untuk meminta token federasi bagi api://AzureADTokenExchange. Pada komputasi Azure, malware meminta token akses ke endpoint identitas terkelola untuk setiap resource. Ia menggunakan IDENTITY_ENDPOINT atau MSI_ENDPOINT pada App Service dan Functions, serta 169.254.169[.]254 di tempat lain. Malware juga menarik metadata instans.
Azure Instance Metadata Service (IMDS) adalah layanan web RESTful yang berjalan di alamat IP lokal 169.254.169[.]254 dan menyediakan informasi tentang mesin virtual, region, tag, dan token identitas. Semua informasi yang dikumpulkan disimpan dalam dokumen JSON, dikompresi dengan zlib, dienkode Base64, dan dikirim melalui permintaan HTTPS POST ke URL hard-coded webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb.
Versi 1.26.2 mengimpor modul top-level baru, af_runtime_diag.py, mengumpulkan token OIDC GitHub Actions, dan memperluas pola pencarian yang digunakan untuk memanen variabel lingkungan terkait kredensial.
Pihak yang terlibat dan peringatan peneliti
Sejumlah peneliti keamanan yang terlibat dalam investigasi memberikan komentar. OX Security menyatakan, "Agent-framework yang berbahaya menunjukkan bagaimana penyerang menargetkan ekosistem pengembang AI dan pipeline CI di belakangnya. Meskipun secara langsung menargetkan paket resmi Microsoft, tampaknya penyerang menemukan cara untuk membajak alur pembuatan wheel guna menambahkan logika berbahaya di dalamnya."
Socket menambahkan bahwa serangan ini memanfaatkan mekanisme startup Python yang jarang diperhatikan. Sementara itu, Endor Labs menekankan bahwa karena file .pth dieksekusi bahkan oleh pip, setiap interaksi dengan lingkungan yang terpengaruh berpotensi menyebarkan kredensial.
Hingga kini, belum ada pernyataan resmi dari Microsoft terkait insiden ini. Namun, PyPI telah menghapus kedua versi berbahaya tersebut. Belum jelas bagaimana penyerang memperoleh akses publikasi ke paket yang dikelola Microsoft.
Dampak dan langkah mitigasi yang direkomendasikan
Paket agent-framework adalah meta-paket untuk Microsoft Agent Framework, kerangka kerja open-source untuk membangun dan mengorkestrasi agen kecerdasan buatan menggunakan Python. Paket ini menarik sekitar 190.000 unduhan per bulan, sehingga potensi korban cukup besar.
Para peneliti menyarankan langkah-langkah berikut:
- Isolasi host dan runner yang terpengaruh.
- Pin paket ke versi aman terbaru (1.26.0) dan pulihkan dari lingkungan bersih.
- Periksa paparan terhadap versi berbahaya antara pukul 20.35 dan sekitar 21.20 UTC pada 17 November 2026.
- Cari di log proxy dan DNS untuk permintaan ke webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb.
- Rotasi kredensial yang terpapar dari sistem bersih.
- Audit identitas Azure dan tinjau log masuk serta aktivitas.
- Audit alur kerja GitHub Actions yang menerapkan ke Azure.
Selain itu, pengguna disarankan untuk memeriksa apakah ada file .pth mencurigakan di direktori site-packages dan menghapusnya jika ditemukan.
Konteks lebih luas: serangan rantai pasok pada ekosistem AI
Ini bukan pertama kalinya paket PyPI terkait Microsoft dikompromikan. Pada Mei 2026, aktor ancaman di balik TeamPCP mendorong tiga versi berbahaya dari durabletask, klien Python Microsoft untuk kerangka kerja eksekusi alur kerja Durable Task, untuk mendistribusikan worm Mini Shai-Hulud. Insiden tersebut menunjukkan pola serangan yang menargetkan alat pengembangan AI dan pipeline CI/CD.
Serangan terhadap agent-framework menandai kedua kalinya paket Microsoft di PyPI disusupi dalam setahun. Ekosistem AI yang sedang tumbuh pesat menjadi sasaran empuk karena banyak pengembang mengandalkan paket pihak ketiga dan sering kali memberikan akses istimewa ke cloud. Penyerang memanfaatkan kepercayaan pada nama besar seperti Microsoft untuk menyebarkan malware.
Selain itu, serangan ini menyoroti risiko dari mekanisme .pth yang jarang diaudit. Banyak alat keamanan mungkin tidak memindai file .pth, sehingga teknik ini efektif untuk persistence dan eksekusi otomatis.
Analisis Redaksi
Insiden ini menunjukkan bahwa bahkan paket resmi dari perusahaan teknologi besar seperti Microsoft pun tidak kebal terhadap serangan rantai pasok. Fakta bahwa penyerang dapat menyusupkan kode berbahaya ke dalam alur pembuatan wheel paket agent-framework—yang memiliki sekitar 190.000 unduhan bulanan—menandakan celah dalam kontrol akses dan verifikasi pada infrastruktur publikasi PyPI. Pertanyaannya, bagaimana penyerang mendapatkan kredensial publikasi? Apakah ada kelalaian dalam manajemen akses atau kah ada kerentanan pada pipeline build Microsoft? Hingga kini, pihak Microsoft belum memberikan penjelasan resmi.
Yang lebih mengkhawatirkan, malware ini tidak hanya membaca kredensial yang tersimpan tetapi juga meminta platform untuk menerbitkan kredensial baru. Ini berarti rotasi kredensial konvensional tidak cukup. Organisasi harus mengaudit identitas Azure dan GitHub Actions mereka secara menyeluruh, serta memeriksa log untuk aktivitas mencurigakan. Respons cepat dari PyPI dengan mengarantina versi berbahaya patut diapresiasi, tetapi deteksi dini harus ditingkatkan. Komunitas open-source dan perusahaan perlu berkolaborasi untuk memperkuat keamanan rantai pasok, termasuk memindai file .pth dan memantau perilaku startup Python yang tidak wajar.
Pengembang juga perlu lebih waspada terhadap dependensi yang mereka gunakan. Mem-pin versi paket dan memverifikasi checksum adalah langkah dasar yang sering diabaikan. Serangan ini menjadi pengingat bahwa keamanan bukan hanya tentang kode yang ditulis sendiri, tetapi juga tentang seluruh ekosistem yang terlibat.
Sumber: thehackernews.com, python.org
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0