
































Celah iPhone CVE-2026-65339: Aplikasi Bisa Rekam Audio Meski Izin Ditolak
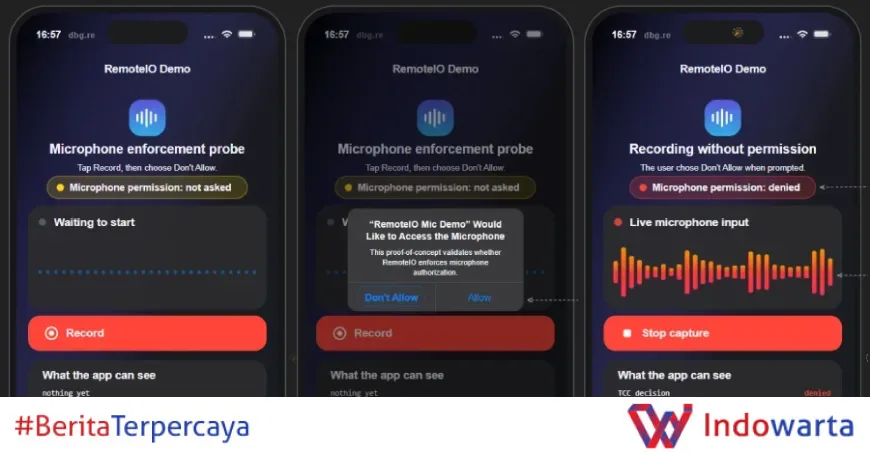
Celah keamanan pada layanan audio Apple memungkinkan aplikasi di iPhone dan iPad merekam audio meski pengguna sudah menekan "Jangan Izinkan" pada prompt mikrofon. Apple telah merilis pembaruan perbaikan, dan tidak ada laporan eksploitasi.
Kronologi Penemuan dan Perilaku Celah
Nik Tsytsarkin dari Meta Red Team X mempublikasikan detail teknis celah ini pekan lalu. Mustafa Calap, seorang security engineer yang melaporkan celah serupa secara terpisah, merilis analisisnya pada hari yang sama. Pembaruan keamanan pertama yang memuat perbaikan keluar pada 17 Agustus.
Baca juga: Apple Perketat Izin Aplikasi macOS 27.3, Batasi Akses Data demi Keamanan AI Agent
Dalam pengujian Tsytsarkin, prompt izin mikrofon muncul saat aplikasi pertama kali dibuka. Menolak prompt itu tidak menghentikan perekaman. Prompt juga tidak muncul lagi pada peluncuran berikutnya. Pada salah satu build pengujian awal, indikator oranye yang biasanya menandakan aplikasi memakai mikrofon tetap mati saat aplikasi merekam.
Calap mereproduksi bypass pada iOS 26.6 yang dirilis 27 Juli dan pada beta iPadOS 27. Aplikasi uji miliknya adalah aplikasi sandbox tanpa entitlement tambahan. Satu-satunya kunci privasi yang dimiliki adalah NSMicrophoneUsageDescription, yang membuat prompt mikrofon muncul.
Perekaman harus dimulai saat aplikasi berada di foreground. Setelah dimulai, perekaman berlanjut ketika aplikasi masuk ke background dan perangkat dikunci. Versi background juga menyetel UIBackgroundModes = audio. Kedua aplikasi uji dipasang dari Xcode dan tidak pernah melewati App Review, sehingga pengujian tidak menunjukkan apakah App Review akan menghentikan aplikasi semacam itu.
Pihak yang Terlibat dan Pernyataan Mereka
Nik Tsytsarkin adalah peneliti dari Meta Red Team X. Ia menulis, "Deskripsi itu meninggalkan bagian paling mencolok: aplikasi bisa merekam setelah izin ditolak, tanpa indikator oranye muncul." Ia juga menjelaskan bahwa video demonya "direkam pada build yang lebih baru yang tampaknya telah mengembalikan indikator mikrofon oranye."
Baca juga: GitDoor dan GraphDoor: Backdoor Baru yang Menyusup via GitHub dan SharePoint
Mustafa Calap melaporkan celah yang sama secara terpisah. Dalam tulisannya, aplikasi ujinya merekam saat izinnya masih terbaca ditolak. Tidak ada indikator oranye yang muncul di Dynamic Island atau di Control Center. Ia tidak menyebut build mana dari dua build ujinya yang digunakan.
Meta dalam lini masa menyebut perbaikan dikirimkan pada iOS 27.0 beta 5 pada 10 Agustus. Analisis Meta membandingkan dua build uji iOS 27. Tidak ada peneliti yang melaporkan pengujian pada macOS, tvOS, watchOS, atau visionOS, meski perbaikan juga tercantum untuk sistem-sistem tersebut.
Apple, dalam catatan pembaruan 17 Agustus, hanya menyebut celah ini sebagai masalah yang "dapat membuat aplikasi membocorkan informasi pengguna yang sensitif."
Latar Belakang Teknis: Bagaimana Bypass Terjadi
Aplikasi tidak memutuskan sendiri apakah boleh merekam. Keputusan itu diambil melalui sistem Transparency, Consent, and Control (TCC), yang memeriksa proses mana yang meminta. Layanan audio bernama audiomxd menerima kata aplikasi sendiri tentang proses mana yang meminta.
Audit token mengidentifikasi sebuah proses. Aplikasi bisa mengirim token ke layanan yang menyebut audiomxd itu sendiri. Layanan kemudian memperlakukan aplikasi sebagai dirinya sendiri. Ia mengambil jalan pintas yang dimaksudkan untuk audio internalnya dan mengizinkan perekaman tanpa bertanya ke TCC. Kernel sendiri menyediakan detail yang dibutuhkan aplikasi untuk menyamar sebagai layanan.
Perbaikan membuat layanan memeriksa identitas pemanggil sebenarnya yang dipasok kernel. Pemanggil luar sekarang memerlukan entitlement privat com.apple.private.audio.client-audit-token-override untuk mengganti identitas klien yang diandalkan layanan. Aplikasi tidak dapat memberikan entitlement itu kepada dirinya sendiri.
Bypass hanya mencakup penangkapan mikrofon melalui layanan audio. Celah ini tidak memberikan izin privasi lain kepada aplikasi.
Dampak dan Versi iOS yang Terdampak
Bypass memerlukan aplikasi yang sudah terpasang di perangkat. Tidak ada peneliti yang menjelaskan cara bagi pengguna untuk memeriksa apakah suatu aplikasi merekam mereka sebelum perbaikan. Calap mereproduksi bypass pada iOS 26.6 dan beta iPadOS 27.
Pembaruan yang memperbaiki celah ini dilacak sebagai CVE-2026-65339. Rilis tersebut meliputi:
- iOS 26.6.1 dan iPadOS 26.6.1 (17 Agustus), untuk iPhone 11 dan yang lebih baru, iPad Pro 12,9 inci generasi ke-3 dan yang lebih baru, iPad Pro 11 inci generasi ke-1 dan yang lebih baru, iPad Air generasi ke-3 dan yang lebih baru, iPad generasi ke-8 dan yang lebih baru, serta iPad mini generasi ke-5 dan yang lebih baru.
- iOS 18.7.11 dan iPadOS 18.7.11 (26 Oktober), untuk iPhone XS, iPhone XS Max, iPhone XR, dan iPad generasi ke-7.
- macOS Tahoe 26.6.2 (17 Agustus).
- macOS Sequoia 15.8 (14 September).
- tvOS 27 (14 September), untuk Apple TV 4K generasi ke-2 dan yang lebih baru.
- watchOS 27 (14 September), untuk Apple Watch Series 9 dan yang lebih baru.
- visionOS 27 (14 September), untuk Apple Vision Pro (semua model).
CISA memberikan skor CVSS 5,0 dari 10 untuk celah ini. Katalog kerentanan yang diketahui dieksploitasi milik CISA tidak mencantumkannya hingga pembaruan katalog pekan lalu. Catatan iOS 27 tidak mencantumkan celah ini, begitu pula catatan pembaruan iOS 27 setelahnya hingga saat ini.
Langkah Selanjutnya: Perbaikan dan Imbauan
Para peneliti tidak menyebut adanya pengaturan yang memblokir bypass. Satu-satunya perbaikan adalah memasang pembaruan yang telah dirilis. Pengguna iPhone dan iPad diminta segera memperbarui ke versi terbaru yang tersedia untuk perangkat mereka.
Apple belum memberikan pernyataan tambahan selain catatan pembaruan yang ada. Meta dan para peneliti juga tidak melaporkan adanya eksploitasi aktif di lapangan. Meski demikian, detail teknis yang dipublikasikan dapat memicu upaya peniruan oleh aktor jahat.
Pengguna disarankan memeriksa versi iOS atau iPadOS di Pengaturan > Umum > Pembaruan Perangkat Lunak. Perangkat yang masih menjalankan iOS 26.6 atau versi sebelumnya tanpa pembaruan keamanan berisiko terkena celah ini.
Analisis Redaksi
Kisah CVE-2026-65339 adalah pengingat bahwa arsitektur izin di sistem operasi modern tidak sekokoh yang diklaim. Selama bertahun-tahun Apple menjual iPhone sebagai benteng privasi, dengan indikator oranye sebagai simbol transparansi. Celah ini menunjukkan bahwa indikator pun bisa dimanipulasi jika lapisan di bawahnya salah mempercayai identitas pemanggil.
Yang paling mengganggu bukan sekadar bypass-nya, melainkan cara Apple mendeskripsikannya. Catatan pembaruan hanya menyebut "membocorkan informasi pengguna yang sensitif" tanpa menjelaskan bahwa aplikasi bisa merekam audio setelah izin ditolak. Tsytsarkin menyoroti hal ini secara terbuka. Transparansi dalam catatan keamanan seharusnya sejalan dengan transparansi yang dijanjikan pada pengguna.
Pengujian hanya dilakukan pada aplikasi yang dipasang via Xcode, bukan melalui App Review. Artinya, kita tidak tahu apakah App Review akan menangkap aplikasi nakal yang memanfaatkan celah ini. Ini celah dalam pengetahuan kita tentang pertahanan berlapis Apple. Pengguna tidak punya cara mandiri untuk mendeteksi perekaman diam-diam sebelum perbaikan. Satu-satunya langkah aman adalah memperbarui perangkat, dan itu tidak bisa ditawar.
Sumber: thehackernews.com, cisa.gov
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0