
























Google Ungkap Peretas Pakai Agen AI untuk Eksploitasi Patch Software
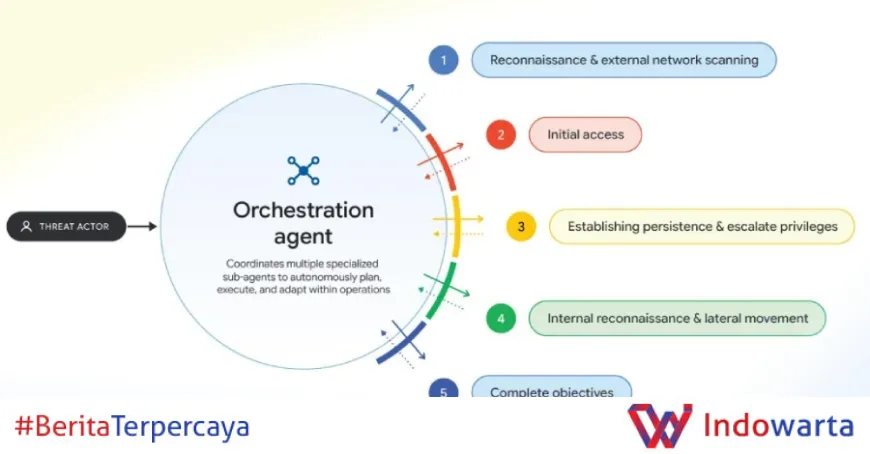
Google mengungkap bahwa peretas kini memakai kerangka agen AI otonom untuk menjalankan intrusi multi-tahap dan membangun eksploit dari patch software. Temuan Google Threat Intelligence Group menunjukkan serangan bergerak dengan kecepatan mesin.
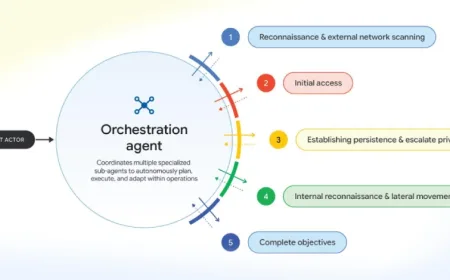
Laporan yang dibagikan kepada The Hacker News menyebut penggunaan AI oleh aktor ancaman sudah melewati tahap prompt manual. Mereka beralih ke kerangka ofensif multi-agen seperti ARTEX, CAIRN, CyberStrikeAI, dan PentAGI.
Baca juga: Rekap Keamanan Siber: 0-Day N-able, Windows, Chrome, hingga Kulkas Dieksploitasi
Google Threat Intelligence Group (GTIG) menyebut pergeseran ini sebagai perubahan paradigma. Serangan siber kini berlangsung pada kecepatan mesin, dan operasi bisa diperbesar dengan merangkai berbagai jalur serangan meski mekanisme dasarnya tetap sama.
Kronologi Temuan Google Threat Intelligence Group
Laporan GTIG dirilis pada Senin, 16 November 2026. Temuan utamanya adalah adopsi kerangka pentesting otonom sumber terbuka untuk mengotomatiskan fase-fase tertentu dalam intrusi langsung.
Menurut Google, sejumlah aktor ancaman telah bereksperimen dengan kerangka tersebut. Di antaranya aktor bermotif finansial dan aktor yang diduga melakukan spionase dan berafiliasi dengan China.
Kasus yang paling menonjol terjadi pada September 2026. Saat itu peretas memanfaatkan model bahasa besar (LLM) dan kerangka agen untuk mengotomatiskan rekayasa balik patch melalui analisis diferensial.
Baca juga: Retadup Bangkit 7 Tahun Setelah Dibasmi, Sebar Malware CoffeeLoader
Sasaran spesifiknya adalah celah keamanan pada PaperCut NG/MF. Dengan membandingkan versi kode sumber, catatan rilis, riset keamanan, dan kode proof-of-concept, peretas dapat mempercepat senjataisasi kerentanan yang baru dipatch.
Google menyatakan otomatisasi tugas padat karya seperti analisis kerentanan dan pembuatan PoC menjadi titik kritis. LLM memungkinkan aktor ancaman mempersempit jendela waktu antara pengungkapan patch dan eksploitasi aktif.
"Aktor ancaman mungkin merasa lebih efisien menggunakan LLM untuk mempercepat senjataisasi kerentanan n-day yang sudah dipatch, karena mereka dapat memusatkan riset pada sumber daya yang terbatas," kata Google dalam laporan tersebut.
Pihak yang Terlibat dan Kerangka AI yang Disalahgunakan
Ada beberapa nama yang muncul dalam laporan GTIG. Selain ARTEX, CAIRN, CyberStrikeAI, dan PentAGI, Google juga menyoroti ZeroHollow dan Agent Zero.
ZeroHollow disebut sebagai layanan inferensi untuk pengembangan eksploit dan perutean LLM. Sementara Agent Zero adalah kerangka agen sumber terbuka dengan eksekusi kode otonom dan pembuatan alat dinamis.
- ARTEX, CAIRN, CyberStrikeAI, PentAGI — kerangka ofensif multi-agen untuk intrusi bertahap.
- ZeroHollow — layanan inferensi untuk pengembangan eksploit dan perutean LLM.
- Agent Zero — kerangka agen sumber terbuka dengan eksekusi kode otonom.
- APIMart dan JetNight — layanan proxy bawah tanah untuk menjual ulang akses LLM.
- Jieyou — platform phishing berbahasa China dengan asisten chatbot LLM.
Google menegaskan penyalahgunaan kerangka pentesting sumber terbuka ini dipandang sebagai cara untuk mengotomatiskan fase-fase diskret dan tugas operasional spesifik selama intrusi langsung.
Selain menyerang, aktor ancaman juga membidik infrastruktur AI untuk meraup keuntungan. Caranya dengan mencuri kredensial LLM dan sumber daya cloud dari lingkungan perusahaan yang telah dikompromikan.
Akses curian itu kemudian dijual kembali melalui layanan proxy bawah tanah seperti APIMart dan JetNight dengan harga diskon. Praktik ini dikenal sebagai LLM mixers atau LLMjacking.
Latar Belakang: Mengapa Patch Kini Jadi Sasaran Cepat
Model ancaman n-day bukan hal baru. Yang berubah adalah kecepatan dan biayanya. Sebelumnya, membangun eksploit dari patch menuntut keahlian dan waktu berhari-hari, bahkan berminggu-minggu.
Kini LLM dapat membaca catatan rilis, membandingkan versi kode, dan menyusun PoC secara otomatis. Sumber materi pun terbatas dan terukur, sehingga prosesnya bisa diulang untuk banyak kerentanan sekaligus.
Google menyebut fenomena ini menurunkan hambatan masuk bagi aktor berkemampuan rendah. Kerangka sumber terbuka memudahkan integrasi eksploit baru, perluasan serangan secara otonom, dan kampanye phishing yang meyakinkan.
Contohnya platform phishing berbahasa China bernama Jieyou. Platform ini mengintegrasikan asisten chatbot LLM agar pelanggan dapat mengonfigurasi panel phishing dan mengubah templat yang ada lewat perintah bahasa alami.
"Evolusi platform Jieyou menyoroti tren industri yang berkembang di mana penyedia PhaaS memanfaatkan LLM sebagai pengganda kekuatan modular," kata Google.
Alih-alih mengedit payload secara manual, afiliasi berketerampilan rendah kini bisa memakai bahasa alami melalui chatbot untuk menyesuaikan lure dan antarmuka phishing secara dinamis.
Dampak bagi Perusahaan dan Ekosistem Keamanan
Dampak paling langsung adalah pemendekan siklus hidup kerentanan. Jendela antara publikasi patch dan eksploitasi aktif menyusut, sehingga tim keamanan punya waktu lebih sedikit untuk menambal sistem.
Bagi perusahaan, tekanan bertambah karena serangan tidak lagi bergerak linear. Peretas dapat merangkai berbagai jalur serangan secara paralel, memperbesar skala operasi tanpa mengubah mekanisme dasar.
Risiko lain datang dari dalam infrastruktur AI itu sendiri. Kredensial LLM dan sumber daya cloud yang dicuri menjadi komoditas di pasar bawah tanah, memperluas permukaan serangan ke layanan AI perusahaan.
Google menilai adopsi kerangka agen otonom ini sebagai perubahan cara kerja, bukan sekadar alat baru. Operasi menjadi lebih cepat, lebih murah, dan lebih mudah direplikasi oleh aktor dengan keterampilan terbatas.
Bagi penyedia platform phishing, LLM berfungsi sebagai pengganda kekuatan modular. Bagi penyerang, kombinasi otomatisasi dan bahasa alami menghapus kebutuhan akan keahlian teknis mendalam.
Langkah Selanjutnya dan Respons yang Dibutuhkan
Laporan GTIG menempatkan otomatisasi ofensif sebagai tren yang perlu diantisipasi, bukan sekadar peringatan. Google mendorong pemahaman bahwa mekanisme serangan tetap sama, hanya kecepatannya yang berubah.
Bagi organisasi, prioritasnya adalah mempercepat siklus penambalan dan memantau penyalahgunaan kredensial LLM. Pemantauan lalu lintas ke layanan proxy bawah tanah juga menjadi bagian dari kewaspadaan.
Google sendiri menyebut temuan ini sebagai peringatan bahwa kerangka sumber terbuka telah menurunkan hambatan masuk. Integrasi eksploit baru dan perluasan serangan otonom kini bisa dilakukan dengan mudah.
Yang belum terjawab adalah seberapa cepat ekosistem pertahanan menyesuaikan diri. Selama jendela patch masih bisa dipersempit oleh LLM, keunggulan waktu akan tetap berada di tangan penyerang.
Analisis Redaksi
Laporan GTIG layak dibaca sebagai pergeseran ekonomi serangan, bukan sekadar daftar alat baru. Selama ini pertahanan bertumpu pada asumsi bahwa penyerang butuh keahlian dan waktu. Otomatisasi mematahkan asumsi itu.
Yang paling mengganggu bukan nama-nama kerangka seperti ARTEX atau PentAGI, melainkan pola di baliknya. Patch yang seharusnya menjadi solusi justru berubah menjadi peta jalan eksploitasi ketika LLM bisa membandingkan versi kode dalam hitungan menit.
Ada ironi yang sulit diabaikan. Perusahaan menambal celah untuk menutup pintu, tetapi setiap patch meninggalkan jejak yang bisa dibaca mesin. Selama proses rilis tidak dirancang untuk menyamarkan jejak itu, keunggulan waktu akan tetap milik penyerang.
Kasus LLMjacking menambah dimensi lain. Kredensial dan sumber daya cloud yang dicuri lalu dijual lewat proxy seperti APIMart dan JetNight menunjukkan infrastruktur AI telah menjadi komoditas pasar gelap, lengkap dengan harga diskon.
Respons yang dibutuhkan bukan sekadar menambah alat deteksi. Perusahaan perlu mempercepat penambalan, membatasi paparan kredensial LLM, dan memperlakukan catatan rilis sebagai dokumen sensitif yang bisa dipersenjatai.
Laporan ini juga menegaskan bahwa hambatan masuk telah runtuh. Platform seperti Jieyou memungkinkan afiliasi berketerampilan rendah menyusun kampanye phishing lewat perintah bahasa alami. Pertahanan yang hanya mengandalkan kesadaran pengguna akan kewalahan.
Sumber: schema.org
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0