





















Amazon Bongkar Kampanye Agen AI Incar Kunci API LiteLLM hingga Dify
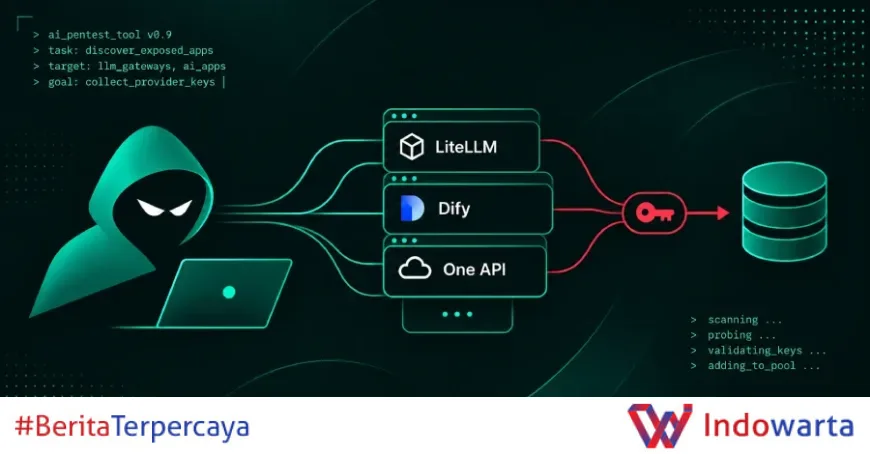
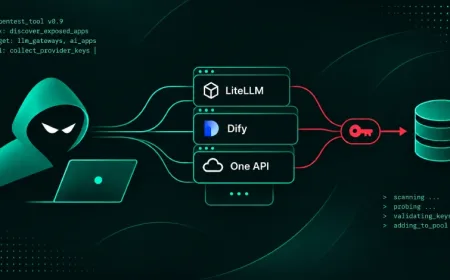
Tim intelijen ancaman Amazon menangkap rekaman agen AI yang memburu celah di aplikasi AI terbuka seperti LiteLLM, One API, dan Dify untuk mencuri kunci penyedia AI. Rekaman itu menunjukkan kunci curian dipakai menjalankan model AI yang membantu pencarian kunci berikutnya.
Rekaman tersebut diambil menggunakan server umpan (decoy) yang diberi nama MadPot. Server itu menyamar sebagai layanan LLM populer dan mencatat permintaan dari agen AI antara 3 Oktober hingga pekan lalu. Amazon menyatakan belum bisa memverifikasi hasil yang dilaporkan agen tersebut.
Baca juga: BO Team Eksploitasi Log4Shell di VMware vCenter, Server Code-Signing Perusahaan Rusia Dikuasai
“Amazon Threat Intelligence tidak mengamati aktivitas itu saat terjadi dan tidak dapat memverifikasi hasil yang dilaporkan agen, tetapi rekaman menunjukkan apa yang diburu para pelaku,” kata tim tersebut seperti dikutip The Hacker News.
Kronologi dan Modus Operandi Agen AI
Serangan ini bermula dari operasi pengintaian yang dilakukan agen AI terhadap aplikasi AI yang terekspos di internet. Agen-agen itu tidak bekerja sendiri. Seorang operator memberi target dan tujuan kepada ARTEX, sebuah alat uji penetrasi berbasis AI sumber terbuka. Tugas itu kemudian dipecah oleh agen perencana menjadi tugas-tugas kecil yang dijalankan agen pekerja.
Untuk menentukan langkah berikutnya, agen mengirim hasil kerjanya ke model bahasa besar (LLM). Dalam kampanye utama, agen mencari aplikasi AI yang terekspos, mengekstrak kunci penyedia yang tersimpan di dalamnya, memverifikasi bahwa kunci itu berfungsi, lalu menambahkannya ke kumpulan bersama. Mereka memfokuskan diri pada aplikasi yang menyimpan kunci banyak penyedia karena satu halaman admin yang lemah bisa membuka banyak akun sekaligus.
Rekaman itu memuat buku panduan titik masuk yang sudah dikenal untuk setiap produk yang disasar. Isinya mencakup kredensial administrator bawaan seperti master key bawaan LiteLLM, instalasi yang belum selesai sehingga bisa diambil alih orang luar, serta celah yang sudah diketahui di Langflow dan RAGFlow.
Baca juga: Denda Meta Rp14 Triliun di Italia: Akses Galeri Facebook Tanpa Izin
Target yang disebut dalam rekaman meliputi gateway dan proksi LLM seperti One API, New API, Veloera, Sub2API, dan LiteLLM, serta pembangun aplikasi AI seperti Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat, dan Ollama. Buku panduan itu juga mencakup endpoint pengaturan manajemen dan penyedia yang tidak memerlukan login, bypass autentikasi melalui header isCliRequest di sistem keluarga One API, serta server-side request forgery (SSRF) melalui fitur pengambilan URL untuk menjangkau layanan metadata cloud.
Pihak yang Terlibat dan Pernyataan Mereka
Amazon menjadi pihak pertama yang mempublikasikan temuan ini melalui tim intelijen ancamannya. Perusahaan itu menyatakan keyakinan moderat bahwa agen yang terekam berjalan di ARTEX. Mereka juga menilai dengan keyakinan moderat bahwa operatornya adalah kelompok terpisah yang terkait Tiongkok, berdasarkan petunjuk prompt berbahasa Mandarin Sederhana dan pengaturan zona waktu Tiongkok.
“Tidak ada teknik dalam kampanye ini yang baru. Yang diubah agen AI adalah kecepatan dan kegigihan penyerang,” kata tim intelijen ancaman Amazon.
Cloudflare, melalui tim respons insidennya, melaporkan kasus terpisah pekan ini. Mereka melihat ARTEX memperoleh akses ke token API yang telah dikompromikan dan dipakai untuk CI/CD. Token itu tidak memiliki pembatasan IP maupun pembatasan laju, dan aktivitas setelahnya mencakup 400 permintaan dump basis data dalam satu jam. Perusahaan belum mengatakan apakah permintaan itu mengembalikan data.
Dalam kasus ARTEX di Cloudflare, token yang dikompromikan adalah token API tingkat akun. Kompromi itu kemungkinan besar terjadi melalui penyedia cloud pihak ketiga, menurut temuan insiden perusahaan. Bagaimana token pertama kali dicuri belum diungkap. Skrip Worker baru dengan nama seperti artex-*, artex-pgrecon-*, artex-pgw-*, dan artex-do-* muncul di akun, masing-masing cocok dengan tugas berbeda. Aktivitas itu berjalan lebih dari 69 permintaan per menit di beberapa bagian akun.
FBI, dalam peringatan FLASH pekan ini, menyatakan berbagai penyerang telah menggunakan ARTEX setidaknya sejak Agustus terhadap organisasi di banyak sektor di seluruh dunia. Peringatan itu merangkum 11 laporan sebelumnya dan tidak menjelaskan insiden baru.
Latar Belakang: Kerentanan yang Dieksploitasi
Sejumlah kerentanan yang disebut dalam buku panduan sudah diketahui publik. Langflow memiliki CVE-2025-3248, celah autentikasi yang memungkinkan penyerang jarak jauh menjalankan kode. Versi sebelum 1.3.0 terdampak, dan 1.3.0 adalah versi perbaikan. CISA menambahkan celah ini ke katalog Known Exploited Vulnerabilities (KEV) pada 5 Mei 2025 setelah eksploitasi Langflow sebelumnya, dan entri KEV menandainya sebagai diketahui digunakan dalam kampanye ransomware.
RAGFlow memiliki CVE-2026-28797, server-side template injection (SSTI) yang memungkinkan pengguna yang login menjalankan perintah sistem operasi di server. Serangan ini memerlukan akun terdaftar, dan pendaftaran mandiri aktif secara bawaan. NVD mencantumkan versi 0.24.0 dan sebelumnya sebagai terdampak. Advisori keamanan tidak mencantumkan versi yang ditambal. Versi 0.25.0 yang dirilis 21 April merender templat di dalam sandbox yang direkomendasikan advisori, menurut catatan perbaikan SSTI.
Untuk keluarga One API, tim Amazon menyebut adanya bypass autentikasi melalui header isCliRequest. Laporan tim itu tidak menyebutkan versi terdampak maupun perbaikannya.
Dalam studi kasus RAGFlow sebelumnya pada 26 Agustus, Amazon menjelaskan serangan yang menggunakan hook tersembunyi untuk menangkap kunci penyedia AI saat pengguna memasukkannya, serta kompromi gateway LiteLLM yang mengekspos kunci penyedia. Saat itu Amazon hanya memiliki keyakinan rendah tentang celah mana, jika ada, yang memungkinkan penyerang menjalankan kode. Mereka tidak mengaitkan serangan tersebut dengan ARTEX.
Dampak dan Skala Serangan
Rekaman itu mencakup ratusan target di platform aplikasi AI dan sistem lain. Tim Amazon telah memberi tahu pelanggan AWS yang mungkin terdampak. Namun, karena server umpan MadPot tidak memantau sistem lain, tim tidak dapat memverifikasi hasil yang dilaporkan agen.
Selain pencurian kunci, rekaman juga menjelaskan kampanye kedua di mana agen mencoba melewati pemeriksaan identitas di dua bursa kripto menggunakan deepfake. Server salah satu vendor verifikasi menolak video deepfake langsung pada setiap upaya yang dilakukan agen untuk merekamnya. Tim tidak mengatakan apakah foto dokumen identitas palsu yang juga dibuat agen lolos pemeriksaan dokumen.
Cloudflare mencatat selama delapan pekan terakhir pihaknya dilibatkan dalam beberapa investigasi yang melibatkan ARTEX dan alat yang dibangun dari ARTEX. Dalam lebih dari satu insiden, penyerang mendapatkan akses ke lingkungan pelanggan di penyedia cloud besar dan langsung bergerak ke akun Cloudflare pelanggan. Akar masalahnya adalah token CI/CD statis yang tidak pernah kedaluwarsa dan memberikan akses luas ke seluruh pengaturan cloud pelanggan.
Selama tiga hari pekan ini, lebih dari 50 keluarga kerangka kerja uji penetrasi AI mencoba memindai pelanggan Cloudflare, dan alamat IP yang terlihat menjalankan kerangka kerja tersebut kini berjumlah ribuan. Pengembang ARTEX menutup repositori GitHub-nya pada 8 Oktober setelah laporan penyalahgunaan, tetapi fork komunitas, salinan arsip, dan versi komersial bernama ARTEX PRO membuatnya tetap tersedia.
Peringatan FBI mencontohkan kampanye sebelumnya terhadap lembaga keuangan Korea Selatan yang mencuri informasi pribadi sekitar 67.000 orang, serta kompromi ConnectWise.
Langkah Selanjutnya dan Rekomendasi Pertahanan
Amazon merekomendasikan agar aplikasi AI, gateway model, dan endpoint inferensi diperlakukan seperti sistem produksi lainnya. Perusahaan menyarankan untuk mengasumsikan bahwa rahasia yang terekspos akan ditemukan dengan cepat, serta memantau penyalahgunaan melalui pengeluaran tak terduga atau penggunaan yang tidak biasa.
Berikut sejumlah pemeriksaan yang bisa dilakukan tim keamanan:
- Ubah kredensial administrator bawaan, seperti master key bawaan LiteLLM, dan jangan tinggalkan instalasi baru yang belum selesai sehingga bisa diambil alih orang luar.
- Cari rahasia yang tertanam di file konfigurasi, variabel lingkungan, skrip deployment, pipeline CI/CD, dan basis data. Terus pindai repositori dan image kontainer, lalu rotasi kredensial yang terekspos secepatnya, seperti saran FBI.
- Beri tanggal kedaluwarsa pada token API Cloudflare dan batasi alamat IP klien yang boleh menggunakannya. Keduanya adalah pengaturan pembatasan token opsional, dan token baru membawa awalan cfut_ yang bisa dideteksi pemindai rahasia.
- Cari skrip Cloudflare Worker bernama artex-*, artex-pgrecon-*, artex-pgw-*, atau artex-do-*.
- Periksa log untuk 11 alamat IP yang dipublikasikan bersama temuan server umpan, dan untuk lebih dari 2.500 alamat yang dikaitkan peneliti Cisco Talos dengan ARTEX dalam file indikator mereka.
Aturan deteksi untuk ARTEX adalah Snort 3 aturan 7:76, 7:77, dan 7:78, serta Snort 2 aturan 1:67494, 1:67495, dan 1:67496. Aturan 7:78 dan 1:67496 nonaktif secara bawaan dan mendeteksi jejak norma, harness agen yang digunakan ARTEX.
Microsoft pekan lalu melaporkan bahwa penyerang menggunakan alat AI agentic seperti ARTEX untuk perburuan rahasia di GitHub, mencari kredensial terekspos termasuk kunci API untuk inferensi AI. Laporan itu menambah daftar peringatan dari berbagai vendor tentang penyalahgunaan agen AI.
Analisis Redaksi
Temuan Amazon ini bukan soal teknik baru. Celah yang dieksploitasi sudah lama diketahui: kredensial bawaan, instalasi terbengkalai, endpoint tanpa autentikasi, dan rahasia yang tertinggal di kode. Yang berubah adalah kecepatan dan kegigihan agen AI. Mereka bisa memindai ratusan target, memverifikasi kunci, dan mengumpulkannya dalam kumpulan bersama tanpa lelah. Ini menaikkan taruhan bagi organisasi yang masih mengandalkan konfigurasi standar.
Yang lebih mengganggu adalah ekosistem di sekitar ARTEX. Repositori resminya ditutup, tetapi fork, arsip, dan versi komersial tetap tersedia. Peringatan FBI pun tidak menyebut insiden baru, hanya merangkum laporan sebelumnya. Artinya, alat ini sudah menyebar jauh sebelum otoritas bereaksi. Cloudflare menemukan token CI/CD statis tanpa kedaluwarsa sebagai akar masalah di beberapa insiden, sebuah pola yang seharusnya sudah lama ditinggalkan.
Amazon sendiri memilih hati-hati: keyakinan moderat bahwa agen berjalan di ARTEX, keyakinan moderat bahwa operatornya terkait Tiongkok, dan tidak bisa memverifikasi hasil yang dilaporkan agen. Sikap itu wajar karena bukti berasal dari server umpan, bukan dari sistem korban. Namun, bagi tim keamanan, ketidakpastian itu bukan alasan untuk menunggu. Memperlakukan aplikasi AI seperti sistem produksi, merotasi kredensial, dan membatasi token adalah langkah yang bisa diambil sekarang, tanpa perlu menunggu verifikasi lebih lanjut.
Sumber: cisa.gov
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0