



























Kunci Fireworks AI Dicuri, Cursor Alami Kebocoran Data dan Ekstensi Claude Code Trojan
- Kronologi Serangan: Dari Kunci Fireworks hingga Ekstensi Claude Code Trojan
- Pihak yang Terlibat dan Pernyataan Resmi
- Latar Belakang dan Konteks: Rantai Pasok Perangkat Lunak di Bawah Tekanan
- Dampak dan Reaksi: 5.000 Pengguna Berpotensi Terdampak
- Langkah Selanjutnya: Pemulihan dan Pencegahan
- Analisis Redaksi: Pelajaran dari Kebocoran Kunci Fireworks AI
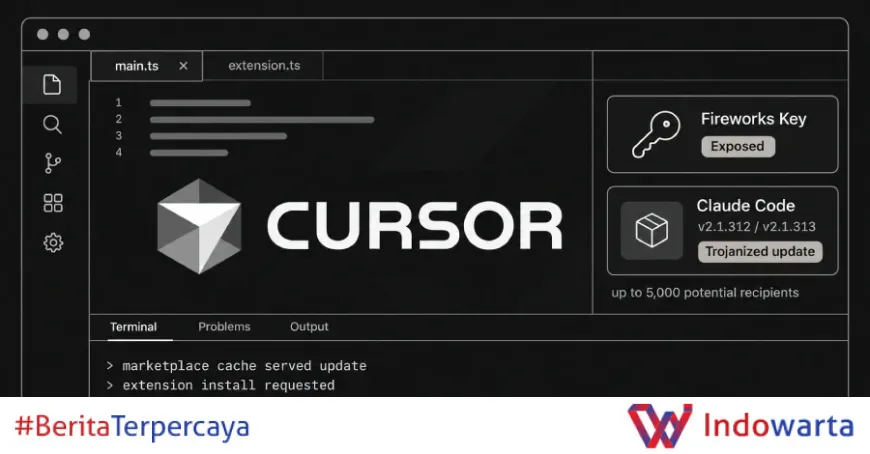
Cursor mengonfirmasi bahwa kompromi ekstensi resmi Claude Code milik Anthropic di marketplace mereka disebabkan oleh pencurian kunci akses yang terekspos dari breach Fireworks AI. Serangan ini berpotensi menjangkau hingga 5.000 pengguna.
Dalam pembaruan hari Jumat (15/11/2026), Cursor menjelaskan bahwa penyerang memperoleh kunci akses yang mereka terbitkan untuk Fireworks. Kunci itu terekspos oleh Fireworks, lalu dipakai untuk menyalin data dari bucket penyimpanan read-only yang digunakan Cursor untuk berbagi data dengan vendor tersebut.
Baca juga: CISA Masukkan CVE-2026-114713 UnrealIRCd ke KEV, Eksploitasi Aktif Terjadi
“Seorang penyerang memperoleh kunci akses yang kami terbitkan untuk Fireworks,” kata Cursor dalam pernyataannya. “Kunci itu terekspos oleh Fireworks, dan penyerang menggunakannya untuk menyalin data dari bucket penyimpanan read-only yang kami gunakan untuk berbagi data dengan mereka.”
Kronologi Serangan: Dari Kunci Fireworks hingga Ekstensi Claude Code Trojan
Insiden ini bermula dari breach yang menimpa Fireworks AI. Cursor mengungkapkan bahwa kunci akses yang mereka berikan kepada Fireworks terekspos dan jatuh ke tangan penyerang. Kunci tersebut kemudian digunakan untuk mengakses bucket penyimpanan read-only yang berisi data terbatas.
Menurut Cursor, bucket tersebut menyimpan jejak coding agent dari sesi yang tidak mengaktifkan Privacy Mode. Privacy Mode adalah pengaturan khusus Cursor yang memungkinkan pengguna menolak data mereka digunakan untuk pelatihan model. Sesi-sesi tersebut, yang sebagian besar berasal dari tahun 2025, diizinkan untuk digunakan dalam pelatihan model.
Di antara jejak tersebut terdapat kredensial yang belum diedit, sehingga mengekspos kredensial API kurang dari 0,01% pelanggan. Penyerang memanfaatkan kredensial ini sebagai titik awal untuk mengakses sejumlah alat SaaS yang digunakan Cursor.
Baca juga: PostgreSQL Tambal 52 Celah, Termasuk Bug 22 Tahun yang Bisa RCE
Data yang diakses meliputi repositori kode sumber non-produksi Cursor yang diarsipkan, termasuk beberapa yang berisi informasi kontak bisnis; data dukungan pelanggan dan percakapan email terbatas; metrik penggunaan produk dan detail kontak; ringkasan beberapa percakapan coding agent; serta kredensial yang dikirim pengguna ke tim dukungan Cursor.
Cursor mengambil langkah menonaktifkan kunci vendor, mencabut dan merotasi kredensial, serta melakukan perburuan tanda-tanda akses lebih dalam. Perusahaan juga menonaktifkan sementara layanan internal dan produk, yang mengganggu akses ke beberapa fitur Cursor.
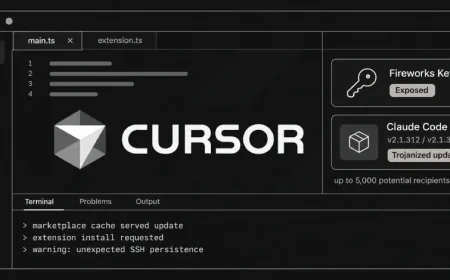
Fase berikutnya terjadi pada 29 Oktober 2026. Penyerang menggunakan kredensial curian dari data sistem internal yang terekspos untuk menempatkan versi trojan dari ekstensi Claude Code milik Anthropic langsung ke cache yang digunakan untuk melayani marketplace ekstensi Cursor.
“Paling banyak 5.000 pengguna yang meminta versi cache spesifik dari ekstensi pada 29 Oktober berpotensi menerima build berbahaya,” kata Cursor. “Ekstensi itu tersedia selama sekitar 11 jam sebelum kami menghapusnya. Kami menonaktifkannya, menonaktifkan marketplace ekstensi, dan bekerja sama dengan penyedia layanan cloud yang menghosting server penyerang untuk menonaktifkannya.”
Cursor menyatakan telah memberi tahu pengguna yang terdampak yang menginstal versi 2.1.312 atau 2.1.313 dari marketplace selama periode eksposur dan membantu mencabut kredensial yang terekspos. Perusahaan juga memindahkan semua lalu lintas inferensi dari Fireworks, menonaktifkan kunci yang diterbitkan untuk Fireworks, dan memutus akses Fireworks ke semua kumpulan data yang dibagikan.
Cursor menegaskan tidak ada aktivitas berbahaya tambahan yang terdeteksi sejak 1 November 2026. Tidak ada bukti bahwa insiden ini memengaruhi pengguna yang mengaktifkan Privacy Mode, repositori kode pelanggan, lingkungan produksi Cursor sendiri, aplikasi dan pembaruan resmi Cursor, aplikasi lain, atau ekstensi/plugin lain yang diunduh dari Cursor Marketplace.
Pihak yang Terlibat dan Pernyataan Resmi
Cursor, platform pengkodean berbasis AI, menjadi korban utama dalam insiden ini. Perusahaan mengungkapkan bahwa kunci akses yang mereka berikan kepada Fireworks AI dieksploitasi setelah terekspos dalam breach Fireworks.
Fireworks AI, penyedia layanan inferensi AI, menjadi sumber awal kebocoran. Meskipun tidak memberikan pernyataan langsung dalam artikel ini, Cursor menyebut bahwa Fireworks yang mengekspos kunci tersebut. Hingga berita ini diturunkan, belum ada komentar resmi dari Fireworks AI.
Anthropic, pengembang Claude Code, ekstensinya menjadi sasaran trojanisasi. Versi berbahaya dari ekstensi resmi mereka disebarkan melalui Cursor Marketplace. Anthropic belum memberikan pernyataan terpisah terkait insiden ini.
Uber juga terdampak oleh insiden Fireworks AI. Dalam pengajuan ke negara bagian California, Uber mengungkapkan bahwa pada 9 Oktober 2026, penyedia layanan memberi tahu mereka bahwa pihak ketiga tidak berwenang telah mengompromikan kredensial internal penyedia dan menggunakannya untuk mengakses akun Uber. Investigasi Uber pada 13 Oktober 2026 menentukan bahwa pihak tidak berwenang menggunakan kredensial tersebut untuk mengakses data Uber yang terhubung dengan penyedia.
“Pada 9 Oktober 2026, penyedia layanan memberi tahu Uber bahwa pihak ketiga tidak berwenang telah mengompromikan kredensial internal penyedia dan menggunakannya untuk mengakses akun Uber dengan penyedia layanan,” kata Uber dalam pengajuannya. “Pada 13 Oktober 2026, investigasi kami menentukan bahwa pihak tidak berwenang telah menggunakan kredensial yang dikompromikan untuk mengakses data Uber yang terhubung dengan penyedia layanan.”
Meskipun nama penyedia tidak diungkapkan, TechCrunch melaporkan bahwa penyedia yang dimaksud adalah Fireworks AI. Uber tidak mengungkapkan berapa banyak pengguna yang terdampak. Sebelumnya, startup produktivitas online Notion juga mengonfirmasi data mereka dicuri dalam peretasan Fireworks AI.
Latar Belakang dan Konteks: Rantai Pasok Perangkat Lunak di Bawah Tekanan
Insiden ini menyoroti kerentanan rantai pasok perangkat lunak, khususnya dalam ekosistem AI yang berkembang pesat. Fireworks AI, sebagai penyedia layanan inferensi, memiliki akses ke data pelanggan termasuk Cursor. Ketika kredensial mereka dikompromikan, efeknya menjalar ke mitra-mitra mereka.
Cursor menggunakan Fireworks untuk lalu lintas inferensi, yang berarti data pelanggan mengalir melalui layanan Fireworks. Dalam kasus ini, kunci akses yang diberikan Cursor ke Fireworks memungkinkan akses ke bucket penyimpanan read-only yang berisi jejak coding agent. Jejak ini mencakup percakapan dan kredensial yang seharusnya tidak terekspos.
Privacy Mode menjadi pembeda penting. Pengguna yang mengaktifkan Privacy Mode tidak terdampak karena data mereka tidak digunakan untuk pelatihan model. Namun, mereka yang tidak mengaktifkannya memiliki data yang tersimpan di bucket tersebut. Ini menggarisbawahi pentingnya pengaturan privasi dalam layanan AI.
Serangan terhadap ekstensi Claude Code menunjukkan modus operandi baru: penyerang tidak hanya mencuri data tetapi juga menyisipkan backdoor ke dalam ekstensi yang dipercaya. Dengan menempatkan versi trojan di cache marketplace, penyerang dapat mendistribusikan malware ke ribuan pengguna dalam hitungan jam. Ekstensi tersebut tersedia selama sekitar 11 jam sebelum dihapus.
Insiden Fireworks AI juga berdampak pada Uber dan Notion, menunjukkan bahwa breach di satu vendor dapat memiliki efek domino ke banyak organisasi. Uber kehilangan informasi lisensi pengemudi, sementara Notion data penggunanya juga dicuri. Ini menegaskan bahwa ketergantungan pada pihak ketiga membawa risiko signifikan.
Cursor sendiri mengambil langkah drastis dengan memindahkan semua lalu lintas inferensi dari Fireworks dan memutus akses Fireworks ke data mereka. Langkah ini mencerminkan upaya untuk memulihkan kepercayaan dan mengurangi risiko lebih lanjut.
Dampak dan Reaksi: 5.000 Pengguna Berpotensi Terdampak
Dampak langsung dari insiden ini adalah potensi kompromi hingga 5.000 pengguna yang mengunduh ekstensi Claude Code versi 2.1.312 atau 2.1.313 dari Cursor Marketplace pada 29 Oktober 2026. Ekstensi tersebut berisi backdoor SSH persisten yang mencoba menginstal akses tidak sah ke sistem pengguna.
Cursor telah memberi tahu pengguna yang terdampak dan membantu mencabut kredensial yang terekspos. Perusahaan juga menonaktifkan marketplace ekstensi sementara dan bekerja sama dengan penyedia cloud untuk menonaktifkan server penyerang.
Selain itu, kredensial API kurang dari 0,01% pelanggan terekspos melalui bucket penyimpanan. Meskipun persentasenya kecil, dalam basis pengguna Cursor yang besar, ini bisa berarti ribuan kredensial. Cursor tidak merinci berapa banyak pengguna yang terpengaruh oleh kebocoran kredensial ini.
Data yang diakses penyerang mencakup repositori kode sumber non-produksi, data dukungan pelanggan, metrik penggunaan, ringkasan percakapan coding agent, dan kredensial yang dikirim ke tim dukungan. Ini menimbulkan risiko kebocoran informasi sensitif dan potensi penyalahgunaan lebih lanjut.
Uber, sebagai korban lain dari breach Fireworks AI, kehilangan informasi lisensi pengemudi. Perusahaan mengonfirmasi bahwa pihak tidak berwenang mengakses data mereka antara 9 dan 13 Oktober 2026. Uber tidak mengungkapkan jumlah pengguna yang terdampak, tetapi insiden ini dapat memengaruhi ribuan pengemudi.
Notion juga mengonfirmasi data mereka dicuri dalam peretasan Fireworks AI. Detailnya belum diungkapkan, tetapi ini menambah daftar korban dari insiden yang sama.
Reaksi dari komunitas keamanan siber menyoroti perlunya audit rantai pasok dan pengelolaan kredensial yang lebih baik. Insiden ini menunjukkan bahwa kunci akses yang diberikan ke vendor pihak ketiga harus dikelola dengan prinsip least privilege dan rotasi berkala.
Langkah Selanjutnya: Pemulihan dan Pencegahan
Cursor telah mengambil sejumlah langkah untuk memitigasi insiden. Mereka menonaktifkan kunci yang diterbitkan untuk Fireworks, mencabut dan merotasi kredensial, serta memindahkan semua lalu lintas inferensi dari Fireworks. Perusahaan juga memutus akses Fireworks ke semua kumpulan data yang dibagikan.
Cursor menegaskan tidak ada aktivitas berbahaya tambahan yang terdeteksi sejak 1 November 2026. Mereka terus memantau sistem dan bekerja sama dengan pihak berwenang jika diperlukan.
Pengguna yang mungkin terdampak diimbau untuk memeriksa versi ekstensi Claude Code yang terpasang dan mencabut kredensial yang mungkin terekspos. Cursor telah menghubungi pengguna yang terpengaruh secara langsung.
Fireworks AI, sebagai pihak yang kuncinya terekspos, belum memberikan pernyataan resmi. Perusahaan mungkin perlu melakukan investigasi internal dan meningkatkan praktik keamanan mereka. Uber dan Notion juga akan terus menyelidiki dampak breach pada data mereka.
Insiden ini menjadi pengingat bagi industri AI tentang pentingnya keamanan rantai pasok. Vendor harus memastikan bahwa kunci akses yang diberikan ke mitra dikelola dengan aman, dan mitra harus memiliki kontrol keamanan yang memadai. Regulasi mengenai pelaporan breach juga semakin ketat, seperti yang ditunjukkan oleh pengajuan Uber ke negara bagian California.
Ke depan, Cursor mungkin akan mengevaluasi kembali hubungan dengan vendor pihak ketiga dan memperkuat kontrol akses. Sementara itu, pengguna disarankan untuk selalu mengaktifkan Privacy Mode jika tersedia dan berhati-hati dalam memberikan kredensial ke layanan dukungan.
Analisis Redaksi: Pelajaran dari Kebocoran Kunci Fireworks AI
Insiden yang menimpa Cursor, Uber, dan Notion akibat breach Fireworks AI menunjukkan bahwa risiko rantai pasok di industri AI bukanlah ancaman teoretis. Kunci akses yang diberikan kepada vendor pihak ketiga menjadi titik lemah yang dapat dieksploitasi. Dalam kasus Cursor, kunci tersebut membuka akses ke bucket penyimpanan yang berisi data sensitif, termasuk kredensial yang seharusnya tidak disimpan dalam bentuk yang dapat diakses.
Yang paling mengkhawatirkan adalah serangan terhadap ekstensi Claude Code. Penyerang tidak hanya mencuri data tetapi juga menyisipkan backdoor ke dalam ekstensi yang dipercaya, lalu mendistribusikannya melalui marketplace resmi. Ini menunjukkan bahwa bahkan ekosistem yang dikelola dengan baik pun dapat menjadi vektor serangan jika cache atau infrastruktur pendukungnya tidak diamankan dengan semestinya. Waktu eksposur selama 11 jam cukup untuk menginfeksi ribuan sistem.
Cursor layak mendapat apresiasi karena transparan mengungkap detail insiden dan mengambil langkah cepat untuk memitigasi. Namun, pertanyaan tetap ada: mengapa kredensial sensitif seperti itu berada di bucket read-only yang dapat diakses dengan satu kunci? Prinsip least privilege dan enkripsi data at-rest seharusnya mencegah eksposur semacam ini. Ke depan, perusahaan AI perlu memperlakukan kredensial vendor seperti kredensial internal mereka sendiri, dengan rotasi otomatis dan pemantauan ketat. Insiden ini juga menekankan pentingnya pengaturan privasi seperti Privacy Mode, yang terbukti melindungi pengguna dari dampak breach.
Sumber: thehackernews.com, techcrunch.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0