

































Trezor Konfirmasi Implan Rahasia di Dompet Safe 5 dari CryptoBilis, Recovery Phrase Bisa Dicuri
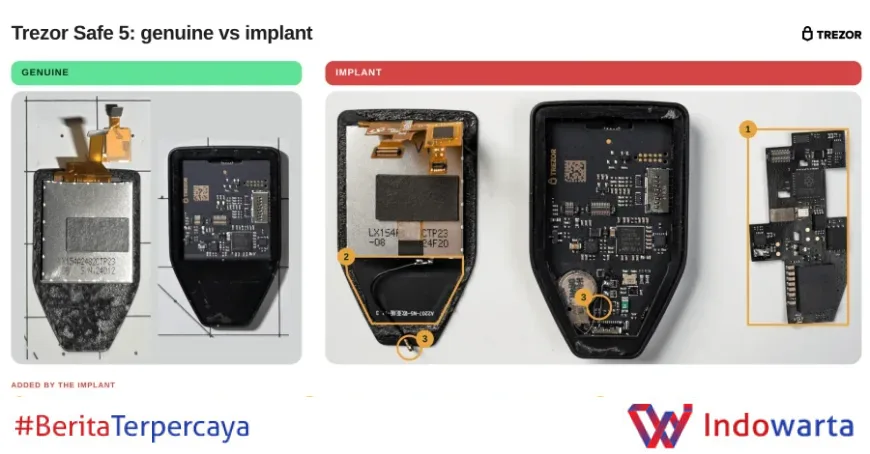
Produsen dompet hardware Trezor mengonfirmasi tiga unit dompet Safe 5 yang dibeli dari reseller CryptoBilis mengandung implan berupa papan sirkuit tambahan yang dapat menyalin recovery phrase. Firmware 2.13.1 yang dirilis pekan ini memblokir implan yang diketahui, tetapi tidak bisa melindungi frasa yang sudah terlanjur dicuri.
Kronologi Temuan Implan di Dompet Safe 5
Trezor pertama kali memberi peringatan soal dugaan implan pada 30 Oktober 2026, dua hari setelah seorang pembeli melaporkannya. Saat itu, laboratorium perusahaan belum menerima unit dompet yang dimaksud. Peringatan itu muncul sebelum perusahaan bisa memastikan sendiri apa yang ada di dalam perangkat.
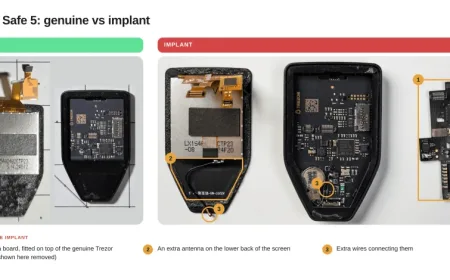
Dalam pengujian di lab, Trezor membongkar satu dompet dan menemukan papan sirkuit tambahan yang terselip di antara main board Safe 5 dan layar. Dua unit lainnya diidentifikasi dari foto bagian dalam yang dikirim pemiliknya. Hingga kini, perusahaan menyatakan belum ada laporan dana hilang dari ketiga pemilik tersebut.
Ketiga dompet dibeli antara 20 Agustus dan 23 September 2026. “Kami hanya menemukan implan di dompet Safe 5 yang dijual reseller ini, dan tidak ada di dompet dari reseller lain atau model lain,” kata Trezor dalam pembaruan investigasinya, dikutip dari The Hacker News.
Setelah laporan Oktober, Trezor meminta pembeli yang mendapatkan dompet dari reseller tersebut untuk menghubungi mereka. Sebanyak 48 orang telah melapor. Perusahaan memeriksa dompet mereka di lab atau melalui foto bagian dalam, tetapi belum menyebut berapa banyak yang sudah diperiksa.
Trezor belum mengungkap siapa yang memasang implan atau di titik mana dalam rantai pasok hal itu terjadi. Yang jelas, implan tidak mengubah firmware maupun Secure Element dompet. Perangkat tetap berfungsi normal, sehingga pengguna tidak menyadari ada komponen tambahan di dalamnya.
Cara Kerja Implan dan Respons Firmware 2.13.1
Implan bekerja dengan menyalin recovery phrase saat dompet menampilkannya di layar, baik ketika pengguna membuat cadangan baru maupun ketika mengetik frasa lama untuk memulihkan dompet. Jika ada passphrase yang muncul di layar, implan juga menyalinnya. Data dienkripsi sebelum dikirim melalui jaringan seluler ke server yang dikendalikan penyerang.
Jika koneksi gagal, implan menyimpan data dan mencoba lagi sampai berhasil. Pola ini menunjukkan perangkat dirancang untuk menunggu momen paling rentan, yaitu ketika frasa pemulihan muncul di layar. Serangan tidak memerlukan interaksi tambahan dari korban selain prosedur standar pengaturan dompet.
Firmware 2.13.1 dirilis untuk Safe 7, Safe 5, Safe 3, dan Model T. Versi ini menghentikan implan yang ditemukan sejauh ini agar tidak menangkap apa pun pada dompet yang menjalankannya. Namun, perusahaan menegaskan pembaruan itu “tidak bisa melindungi cadangan dompet yang sudah tertangkap sebelumnya.”
Trezor memilih tidak mempublikasikan detail teknis yang bisa membantu penyerang atau membahayakan pelanggan. Tim engineer mereka berhasil mengekstrak dan menganalisis firmware implan dari dompet pertama yang dilaporkan. Dari situ diketahui bahwa implan tidak menyentuh perangkat lunak utama dompet, melainkan menyadap tampilan layar.
Pihak yang Terlibat dan Peran CryptoBilis
CryptoBilis adalah reseller resmi dompet Trezor di Asia Tenggara hingga 9 Oktober 2026, ketika Trezor mencabut statusnya. Pencabutan itu terjadi pada hari yang sama ketika Ledger, produsen dompet hardware lain, mulai menyelidiki hilangnya dana di kalangan pelanggan reseller tersebut.
Ledger kemudian mengonfirmasi adanya implan tidak sah di dompet yang dijual reseller itu. Menurut pernyataan insiden Ledger, penyerang memasang komponen tersembunyi pada perangkat asli untuk menangkap recovery phrase selama pengaturan, lalu menguras dompet dalam satu operasi terkoordinasi. Trezor menyebut implan di dompetnya bekerja dengan cara serupa, disesuaikan dengan layar Safe 5.
Selain mencabut status reseller, Trezor memangkas jaringan resellernya sekitar 80 persen. Keputusan itu pertama diumumkan pada 13 Oktober 2026 melalui unggahan di X, lebih dari dua pekan sebelum laporan implan pertama di dompet mereka sendiri. Dalam surat kepada mitra pada hari yang sama, Trezor menyatakan reseller yang dihapus tidak akan menerima stok baru, boleh menjual sisa stok hingga 1 Januari 2027, lalu dihapus dari daftar penjual resmi.
Perusahaan beralasan pemangkasan itu dilakukan untuk mitra yang tidak menimbulkan ancaman langsung tetapi tidak memenuhi aturan baru yang lebih ketat. Langkah ini menunjukkan Trezor memperketat kontrol distribusi setelah insiden yang menimpa pesaingnya.
Dampak bagi Pengguna dan Langkah Pengamanan
Trezor tidak mengubah saran bagi siapa pun yang membeli dompet dari CryptoBilis sejak Maret 2026, termasuk dari toko reseller tersebut di Tokopedia dan Shopee. Pengguna diminta memindahkan dana ke dompet baru dengan recovery phrase baru. Memulihkan frasa lama ke dompet lain tidak menyelesaikan masalah karena frasa itu sudah bocor.
Pengguna juga diminta tidak menyiapkan dompet yang belum terpakai dari reseller dan tidak pernah mengetikkan recovery phrase yang sudah ada ke dompet tersebut. Dompet yang mencurigakan sebaiknya disimpan dan Trezor Support dihubungi. Perusahaan menawarkan dompet Trezor baru bagi siapa pun yang membeli dari reseller sejak Maret.
Trezor menegaskan larangan membuka atau menimbang dompet untuk memeriksa keasliannya karena keduanya bukan uji yang andal. Perusahaan juga mengingatkan agar tidak pernah membagikan recovery phrase kepada siapa pun, termasuk pihak yang mengaku dari Trezor. Penipu bisa menyamar sebagai perusahaan untuk menawarkan penggantian atau pengembalian dana.
Berikut langkah yang disarankan Trezor bagi pembeli dari CryptoBilis sejak Maret 2026:
- Pindahkan dana ke dompet baru dengan recovery phrase baru.
- Jangan menyiapkan dompet yang belum terpakai dari reseller.
- Jangan pernah mengetikkan recovery phrase lama ke dompet dari reseller.
- Simpan dompet dan hubungi Trezor Support untuk mendapatkan dompet pengganti.
- Jangan membuka atau menimbang dompet untuk memeriksa keasliannya.
- Jangan membagikan recovery phrase kepada siapa pun.
Karena dompet Trezor bersifat self-custodial, perusahaan tidak dapat melihat saldo pengguna. Itu sebabnya Trezor hanya bisa mengandalkan laporan pemilik soal ada atau tidaknya dana yang hilang. Sampai kini, ketiga pemilik yang dompetnya diperiksa menyatakan dana mereka aman.
Latar Belakang Rantai Pasok dan Investigasi Lanjutan
Insiden ini menyoroti celah dalam rantai pasok dompet hardware. Perangkat dikirim dari pabrik ke reseller, lalu ke toko online, dan akhirnya ke tangan pengguna. Di titik mana pun setelah keluar dari pabrik, perangkat bisa dibuka dan dimodifikasi tanpa mengubah perangkat lunaknya. Implan yang hanya menyadap layar sangat sulit dideteksi tanpa pembongkaran dan pemeriksaan fisik.
Serangan terhadap pelanggan CryptoBilis tidak hanya menimpa Trezor. Ledger lebih dulu mengonfirmasi implan pada perangkat yang dijual reseller yang sama. Pola ini menunjukkan operasi yang menyasar beberapa merek sekaligus, memanfaatkan posisi reseller sebagai perantara resmi yang dipercaya konsumen.
Trezor menyatakan masih melakukan investigasi. Perusahaan akan memberi pembaruan jika mengonfirmasi implan di luar dompet reseller atau di luar model Safe 5, menerima laporan dana hilang yang terkait implan, atau merilis perlindungan baru. Sampai saat itu, pengguna diminta waspada terhadap dompet yang berasal dari jalur distribusi yang tidak jelas.
Bagi pasar Indonesia, kasus ini relevan karena CryptoBilis menjual produk melalui Tokopedia dan Shopee. Pembeli yang mendapatkan dompet Trezor dari toko reseller tersebut sejak Maret 2026 disarankan segera memeriksa asal perangkat dan mengikuti prosedur pengamanan yang ditetapkan Trezor.
Analisis Redaksi
Kasus ini memperlihatkan bahwa ancaman terbesar bagi dompet hardware bukan selalu serangan siber jarak jauh, melainkan sentuhan fisik sebelum perangkat sampai ke tangan pengguna. Implan yang hanya menyadap layar dan tidak mengubah firmware adalah bukti bahwa verifikasi perangkat lunak saja tidak cukup. Selama rantai distribusi memiliki titik terbuka, integritas perangkat bisa dikompromikan tanpa terdeteksi.
Keputusan Trezor memangkas jaringan reseller hingga 80 persen patut diapresiasi sebagai langkah korektif. Namun, waktu pengumuman pada 13 Oktober, lebih dari dua pekan sebelum laporan implan pertama, menimbulkan pertanyaan tentang seberapa cepat perusahaan menyadari risiko di jalur distribusinya. Publik berhak mengetahui apakah pemangkasan itu didorong oleh temuan internal atau oleh tekanan eksternal setelah kasus Ledger mencuat.
Yang paling rentan adalah pengguna di pasar seperti Indonesia, tempat pembelian melalui marketplace menjadi kebiasaan. Trezor dan reseller resmi perlu memperjelas cara memverifikasi asal perangkat, bukan sekadar mengandalkan imbauan di situs web. Tanpa edukasi yang sampai ke pembeli, imbauan untuk tidak membuka dompet dan tidak mengetik frasa lama akan mudah diabaikan.
Sumber: trezor.io
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0