

































SilentAir Bajak Jaringan Operator Asia, Sadap SMS 2FA Pengguna Taiwan
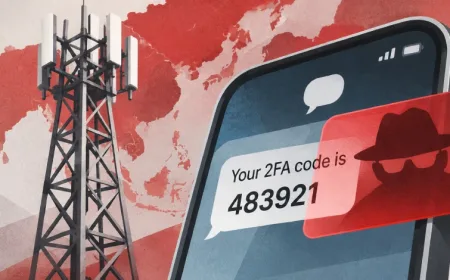
Kelompok spionase baru bernama SilentAir membajak perangkat di dalam operator seluler Asia untuk menyadap panggilan dan pesan singkat sejumlah orang, sebagian besar di Taiwan. Perusahaan keamanan telekomunikasi Enea menemukan sumber serangan di sedikitnya enam negara Asia dan menilai SilentAir sebagai aktor tingkat negara.
Enea, perusahaan perangkat lunak telekomunikasi dan keamanan siber yang berbasis di Stockholm, menamai kelompok itu SilentAir pekan ini. Perusahaan menilai dengan keyakinan tinggi bahwa SilentAir merupakan aktor tingkat negara, tetapi hanya menghubungkannya dengan China dengan keyakinan rendah.
Enea telah memberi tahu para operator tempat pihaknya menemukan sumber SilentAir. Perusahaan menyatakan SilentAir untuk sementara berhasil diganggu, tetapi bisa kembali. Laporan itu tidak menyebut apakah operator terkait sudah membersihkan perangkat yang dibajak.
Bagaimana SilentAir Menyusup ke Jaringan IPX
Operator seluler memakai protokol SS7 dan Diameter untuk bertukar pesan pensinyalan yang mengatur perutean panggilan dan SMS serta mengaktifkan roaming. Lalu lintas itu melintasi jaringan bersama bernama IPX, yang berjalan di atas tingkat kepercayaan tinggi antarpengelola jaringan.
SilentAir mengirim serangan ke IPX dari perangkat yang telah dibajak. Untuk penyadapan, kelompok ini mengirim pesan UpdateLocation ke jaringan asal target, atau padanan Diameter-nya. Pesan itu mengklaim bahwa perangkat yang dibajak kini melayani ponsel target.
Jika jaringan asal menerima klaim tersebut, panggilan dan pesan untuk orang itu dialihkan ke penyerang. Sebagian serangan berhasil. Enea mengamati kode autentikasi dua faktor (2FA) disadap segera setelah pengalihan berlaku pada sejumlah target.
Itu menunjuk pada upaya membobol akun lain yang terdaftar atas nama orang tersebut. Laporan tidak memberi bukti serupa untuk panggilan suara dan tidak menyebut apakah ada akun yang benar-benar diambil alih.
Penyadapan menyumbang 18,3% dari serangan SilentAir yang diamati Enea. Untuk perusahaan pengawasan biasa, jenis perusahaan di balik sebagian besar serangan pensinyalan, porsinya hanya 2,1% dalam riset Enea sebelumnya.
Sejumlah target merupakan tokoh politik dan pejabat pemerintah di negara masing-masing. Dalam kasus langka, perangkat SilentAir di beberapa negara bekerja bersama melawan target semacam itu, yang menurut Enea menunjukkan adanya satu pengendali.
Korban di Taiwan dan Pola Serangan yang Muncul dalam Gelombang
Serangan datang dalam gelombang, dari satu atau beberapa pelanggan menjadi beberapa ribu dalam sebulan, dengan jeda hingga beberapa bulan atau lebih antar-gelombang. Di luar Taiwan, target umumnya berada di jaringan Asia Tenggara dan Asia Timur lain, dan kadang di Afrika Timur, Asia Tengah, Timur Tengah, serta Eropa.
Pengguna jaringan milik operator yang dibajak pun mungkin menjadi target, tetapi Enea tidak dapat melihat lalu lintas itu. Perusahaan juga tidak menyebut nama negara, operator, maupun target mana pun dalam laporannya. Di beberapa negara, serangan SilentAir berasal dari lebih dari satu operator.
SilentAir juga mengirim SMS senyap dalam skala sangat besar, terutama ke pelanggan di Taiwan. SMS senyap adalah pesan yang tidak ditampilkan atau diberi notifikasi oleh ponsel.
Pada siang hari, sebagian besar SMS senyap dikirim ke pelanggan di jaringan lain, seperti jaringan Asia Tenggara. Salah satu kegunaan utamanya tampaknya memeriksa apakah pengalihan berhasil.
Jika pesan uji itu sampai ke perangkat yang dibajak alih-alih ke ponsel, penyerang tahu mereka mendapat pesan milik orang tersebut. Sebagian besar SMS senyap dikirim pada malam hari, dan sebagian besarnya ditujukan ke orang-orang di Taiwan.
Enea menyatakan tujuan pesan malam itu belum terkonfirmasi. Kemungkinan besar itu pemeriksaan massal apakah pengalihan sebelumnya masih berlaku, karena ponsel paling kecil kemungkinannya mendaftar ulang ke lokasi aslinya pada malam hari.
SMS senyap itu membawa kalimat motivasi atau promosi bergaya spam, sering dalam bahasa Inggris. Enea menilai teks tersebut sekadar penyamaran. Jika operator di jalur pengiriman menghapus setelan senyap, penerima akan melihatnya sebagai spam dan mengabaikannya.
Jejak yang Mengarah ke China dan Kaitan dengan Liminal Panda
Kaitan rendah dengan China bertumpu pada beberapa tanda. SilentAir memfokuskan sasaran pada Taiwan dan tidak menyerang jaringan maupun pelanggan China.
Serangan pelacakan dan penyadapannya mengikuti hari kerja di zona waktu UTC+8, yang merupakan Waktu Standar China. Serangan dimulai pukul 09.00, hampir berhenti pada akhir pekan, dan berhenti atau melambat di sekitar hari libur China.
Enea juga mempertimbangkan kaitan dengan Liminal Panda, kelompok di balik intrusi telekomunikasi sebelumnya. Perusahaan menyebut kaitan itu mungkin tetapi belum terkonfirmasi dan untuk sementara tidak menyatukan kedua kelompok.
Di beberapa operator yang dibajak, serangan SilentAir terjadi selama infeksi Liminal Panda yang sudah diketahui. Pada waktu lain, keduanya tidak menunjukkan tanda bekerja sama. Keduanya juga menyasar operator di kawasan Asia yang sama, meski Liminal Panda tidak diketahui berfokus pada Taiwan.
Perilaku SilentAir juga sebagian cocok dengan SCTPE, trojan Linux yang kurang dikenal, berjalan di kernel, dan dirancang untuk mengirim serta menerima lalu lintas SS7 dan Diameter.
Otoritas Pengembangan Media Infokom Singapura (IMDA) telah menjelaskan alat yang sama dalam panduan pemerintah. Di sana alat itu disebut SIGweaver. Lembaga tersebut menyatakan CrowdStrike mengidentifikasinya pada 21 Januari dan mengaitkannya dengan Liminal Panda dengan keyakinan sedang.
Namun Enea menyatakan SilentAir menjawab pesan yang tidak dikirimnya sendiri, hal yang tidak bisa dilakukan program SCTPE yang dikenal. Keamanan operasional SilentAir juga tampak jauh lebih baik daripada Liminal Panda.
GTPDoor dan Temuan Lain di Jaringan Operator
Terpisah dari itu, firewall GTP milik Enea mendeteksi aktivitas Liminal Panda di beberapa operator pelanggan sejak kuartal pertama tahun ini. Perusahaan memblokir lalu lintas GTPDoor kelompok itu dan melihat infeksi Liminal Panda, atau tanda kuat keberadaannya, di sedikitnya 5 sampai 10 operator.
Backdoor GTPDoor, yang pertama didokumentasikan pada 27 Februari 2024, menyembunyikan perintah di dalam GTP-C, protokol yang membangun koneksi data seluler antarpengelola jaringan. Enea juga menemukan bukti versi baru yang menyembunyikan perintah di GTP-U, bagian GTP yang membawa data pengguna.
Lalu lintas GTP-U lebih sulit diperiksa, meski Enea meyakini versi baru itu berfungsi terutama sebagai cadangan. Perusahaan menemukan SilentAir dengan mempelajari serangan pada tautan antarpengelola jaringan.
Sejak awal 2025, Enea melacak serangan tak biasa, umumnya lewat SS7 dan kadang Diameter, dari sejumlah operator Asia yang biasanya tidak mengirim serangan. Analisis berikutnya menemukan aktivitas mencurigakan bahkan lebih awal.
Jaringan yang menampung SilentAir menangani pesan lanjutan untuk target yang dialihkan dengan cara aneh dan tidak konsisten. Itu menyisakan dua penjelasan: pihak luar memalsukan alamat pensinyalan jaringan tersebut, atau perangkat di dalam tiap jaringan telah diambil alih.
Enea lalu melihat perangkat di dalam satu operator mengirim sekaligus menerima perintah serangan. Itu mengonfirmasi penjelasan kedua. Perangkat tersebut berperilaku persis seperti sumber SilentAir di jaringan lain.
Mendeteksi dan memblokir serangan itu sulit pada awalnya karena penyerang memahami jaringan seluler dan pertahanan pensinyalan dengan baik. Setelah serangan ditahan, Enea memulihkan jejak akses tidak sah. Perusahaan tidak dapat menganalisis malware yang diyakini dipakai SilentAir.
Langkah yang Diminta Enea kepada Operator
Enea menyatakan penyerang mana pun dapat memakai ulang teknik ini. Perusahaan meminta operator mengambil sejumlah langkah:
- Menerapkan firewall GTP-C dan GTP-U serta mengonfigurasinya agar berbagi informasi dengan firewall SS7 dan Diameter.
- Melampaui rekomendasi dasar industri untuk keamanan pensinyalan.
- Memperlakukan seluruh IPX sebagai jaringan yang tidak tepercaya.
- Menambahkan deteksi protokol pensinyalan di dalam jaringan sendiri.
- Menghubungkan keamanan pensinyalan dengan keamanan TI lainnya.
Laporan itu tidak memberi saran kepada orang-orang yang panggilan dan pesannya mungkin menjadi sasaran. Untuk konteks industri pensinyalan, pembaca dapat merujuk penjelasan publik tentang temuan Enea mengenai SilentAir.
Analisis Redaksi
Yang membuat SilentAir menonjol bukan sekadar kemampuannya menyadap, melainkan tingkat pemahaman penyerang terhadap arsitektur pensinyalan. Mereka tahu persis pesan mana yang harus dipalsukan, kapan mengirimnya, dan bagaimana menguji keberhasilan pengalihan. Angka 18,3% penyadapan dari total serangan jauh di atas 2,1% yang lazim pada perusahaan pengawasan biasa. Itu bukan operasi oportunistik, melainkan kerja terencana dengan sasaran jelas.
Pola waktu operasi yang mengikuti jam kerja UTC+8 dan berhenti di sekitar hari libur China adalah petunjuk yang sulit diabaikan, meski Enea sendiri hanya berani menyebut kaitan dengan keyakinan rendah. Kehati-hatian itu wajar. Atribusi serangan siber selalu berisiko, dan menuding negara tanpa bukti kuat justru melemahkan kredibilitas temuan. Namun fokus pada Taiwan dan tidak adanya serangan ke jaringan China memperkuat dugaan bahwa ini operasi politik, bukan kriminal murni.
Masalah terbesar ada pada respons operator. Enea sudah memberi tahu lokasi perangkat yang dibajak, tetapi laporan tidak menyebut apakah perangkat itu sudah dibersihkan. Selama pembersihan tidak transparan, pengguna di jaringan tersebut tetap menanggung risiko. Kode 2FA yang disadap berarti pintu ke akun perbankan, surel, dan layanan lain bisa terbuka. Operator perlu memperlakukan IPX sebagai zona berbahaya, bukan komunitas tepercaya, dan publik berhak tahu apakah jaringan yang mereka pakai sudah aman.
Untuk pembaca yang ingin memahami cara kerja protokol SS7 dan Diameter dalam perutean panggilan, dokumentasi teknis tersedia di pusat wawasan Enea.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0