




































































Celah Kritis Red Hat Quay: Gambar Kontainer Swasta Bisa Dibaca dan Ditimpa
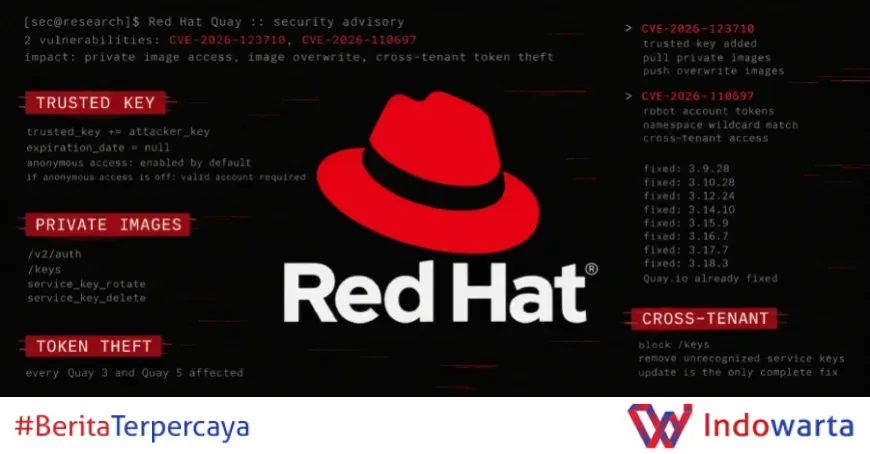
Red Hat merilis perbaikan untuk dua celah kritis di Red Hat Quay yang memungkinkan penyerang membaca dan menimpa gambar kontainer swasta di seluruh repositori. Celah pertama, CVE-2026-123710, memungkinkan penambahan kunci tepercaya tanpa kedaluwarsa sehingga token akses palsu diterima untuk repositori mana pun.
Kronologi dan Detail CVE-2026-123710
CVE-2026-123710 memiliki skor CVSS 9,8 dan ditemukan oleh Dave O'Connor dari Red Hat. Menurut laporan bug, logika cacat ini telah ada sejak komit publik pertama Quay. Penyerang yang dapat mengakses registry Quay dapat menambahkan kunci mereka sendiri ke daftar kunci yang dipercaya Quay, tanpa tanggal kedaluwarsa. Quay kemudian menerima token yang ditandatangani dengan kunci tersebut untuk repositori mana pun.
Dengan token itu, penyerang dapat mengambil gambar swasta beserta rahasia atau kredensial yang tersimpan di dalamnya. Penyerang juga dapat mendorong atau menimpa gambar, dan perubahan itu menyebar ke setiap sistem yang nantinya menarik gambar tersebut. Kunci yang ditanam bertahan setelah restart hingga seseorang menghapusnya. Kunci itu juga dapat digunakan untuk menghapus kunci yang dipakai instans Quay yang sedang berjalan, sehingga operasi push dan pull normal mulai gagal dengan kesalahan autentikasi.
Quay secara default mengaktifkan akses anonim. Saat akses anonim aktif, penyerang tidak memerlukan akun. Saat dinonaktifkan, siapa pun dengan akun valid tetap dapat mengeksploitasi celah ini. Red Hat menegaskan bahwa mematikan akses anonim tidak melindungi. Kunci yang ditanam juga tetap berfungsi setelah pengaturan ulang kata sandi dan perubahan token robot.
Pihak yang Terlibat dan Pernyataan Red Hat
Red Hat telah merilis build perbaikan untuk delapan cabang Quay 3. Perusahaan menyebutkan semua versi Quay 3 dan Quay 5 terpengaruh oleh kedua celah. Untuk CVE-2026-123710, panduan Red Hat mencakup instalasi mandiri, Quay yang diterapkan oleh Quay Operator di OpenShift, dan mirror registry untuk Red Hat OpenShift. Setiap instans Quay yang dapat dijangkau klien tidak tepercaya terekspos, termasuk registry internal.
"Mematikan akses anonim tidak melindungi Anda," kata Red Hat dalam artikel remediasi kunci. Perusahaan juga menekankan bahwa kunci yang ditanam terus berfungsi setelah pengaturan ulang kata sandi dan perubahan token robot.
Red Hat merekomendasikan beberapa langkah mitigasi. Pertama, blokir endpoint /keys di proxy atau load balancer untuk semua kecuali komponen internal tepercaya. Kedua, cari di log audit untuk event service_key_rotate dan service_key_delete dengan expiration_date null. Ketiga, hapus kunci layanan yang disetujui yang tidak dikenali. Keempat, pasang rilis perbaikan. Sebelum versi perbaikan berjalan, penyerang dapat menambahkan kunci baru dengan cara yang sama, sehingga penghapusan kunci tidak bertahan lama.
CVE-2026-110697: Pencurian Token Robot Antar-Tenant
Celah kritis kedua, CVE-2026-110697, memiliki skor CVSS 9,9 dan diungkapkan pada waktu yang sama. Celah ini memungkinkan pengguna Quay yang dapat membuat namespace mencuri token akun robot tenant lain dan menggunakannya untuk membaca, mendorong, atau menimpa gambar tenant tersebut. Cacat terletak pada kode yang mencantumkan akun robot. Kode itu membangun pola SQL LIKE dari nama namespace tanpa melarikan karakter wildcard, dan dalam SQL LIKE garis bawah cocok dengan karakter tunggal apa pun.
Namespace dengan garis bawah di posisi yang tepat dapat mencocokkan namespace tenant lain dan mengembalikan akun robot mereka, lengkap dengan token yang didekripsi. Penyerang tidak memerlukan hak istimewa yang ditinggikan, dan korban tidak perlu melakukan apa pun. Menghapus namespace penyerang juga menghapus akun robot terkait, yang dapat memutus sistem yang bergantung padanya. Jika Quay adalah registry terintegrasi untuk OpenShift, kredensial robot yang dicuri dapat digunakan untuk menyuntikkan gambar berbahaya ke pipeline CI/CD, menurut perusahaan.
Red Hat menyebut delapan rilis yang sama sebagai perbaikan untuk CVE-2026-110697 dan menyatakan Quay.io sudah diperbaiki. Namun, tidak satu pun dari delapan advisory tersebut mencantumkan CVE-2026-110697. Hingga pembaruan diterapkan, perusahaan menyarankan membatasi siapa yang dapat membuat organisasi atau namespace yang mengandung garis bawah, merotasi token robot untuk namespace yang cocok dengan namespace garis bawah, dan mengawasi pull atau push yang tidak sesuai dengan penggunaan robot normal.
Dampak pada Registry Kontainer dan Rantai Pasok
Kedua celah ini menempatkan registry kontainer sebagai titik lemah dalam rantai pasok perangkat lunak. Registry menyimpan gambar kontainer yang menjadi fondasi aplikasi modern. Jika penyerang dapat membaca gambar swasta, mereka dapat mengekstrak rahasia yang tertanam, seperti kunci API, kata sandi basis data, atau sertifikat. Jika penyerang dapat menimpa gambar, mereka dapat menyebarkan malware ke setiap sistem yang menarik gambar tersebut.
Dalam lingkungan OpenShift, Quay sering menjadi registry terintegrasi. Kredensial robot yang dicuri dapat digunakan untuk menyuntikkan gambar berbahaya ke pipeline CI/CD. Ini berarti penyerang dapat mengompromikan proses build dan deploy, bukan hanya registry itu sendiri. Dampaknya meluas ke seluruh siklus hidup perangkat lunak, dari pengembangan hingga produksi.
Red Hat mencatat bahwa setiap instans Quay yang dapat dijangkau klien tidak tepercaya terekspos, termasuk registry internal. Ini berarti bahkan registry yang tidak terbuka ke internet pun berisiko jika penyerang memiliki akses jaringan. Perusahaan juga menekankan bahwa kunci yang ditanam bertahan setelah restart dan berfungsi setelah pengaturan ulang kata sandi, sehingga deteksi dan penghapusan menjadi penting.
Langkah Selanjutnya dan Perbaikan Hulu
Perbaikan hulu menambahkan pemeriksaan rotasi yang hilang, mewajibkan kunci yang ditambahkan melalui server kunci memiliki tanggal kedaluwarsa, dan menghentikan pemanggil memilih audiens token. Perubahan yang sama juga memperbaiki pencarian akun robot. Red Hat merekomendasikan agar pengguna segera memasang rilis perbaikan untuk delapan cabang Quay 3.
Hingga pembaruan diterapkan, langkah mitigasi dapat mengurangi eksposur tetapi tidak menghilangkan celah. Untuk CVE-2026-123710, organisasi harus memeriksa log audit untuk aktivitas rotasi kunci yang mencurigakan dan menghapus kunci yang tidak dikenal. Untuk CVE-2026-110697, organisasi harus membatasi pembuatan namespace dengan garis bawah dan merotasi token robot yang mungkin telah terekspos.
Red Hat juga menyarankan untuk memantau pull atau push yang tidak sesuai dengan penggunaan robot normal. Deteksi dini dapat membantu mengurangi dampak jika kredensial telah dicuri. Perusahaan menegaskan bahwa pembaruan adalah satu-satunya perbaikan lengkap untuk CVE-2026-110697, dan Quay.io sudah diperbaiki.
Analisis Redaksi
Kedua celah ini menunjukkan bahwa keamanan registry kontainer sering kali menjadi prioritas yang terlewat. Quay adalah komponen penting dalam banyak lingkungan OpenShift, tetapi kompleksitasnya membuat celah seperti ini sulit dideteksi. Fakta bahwa logika CVE-2026-123710 telah ada sejak komit publik pertama Quay menunjukkan bahwa cacat desain dapat bertahan lama tanpa terdeteksi. Ini adalah pengingat bahwa audit keamanan harus dilakukan secara berkala, bukan hanya saat ada laporan.
Red Hat patut diapresiasi karena telah merilis perbaikan dengan cepat dan memberikan panduan mitigasi yang jelas. Namun, ketidaksesuaian antara advisory dan halaman CVE untuk CVE-2026-110697 menimbulkan kebingungan. Pengguna mungkin mengira celah tersebut belum diperbaiki padahal delapan rilis telah tersedia. Transparansi dan konsistensi informasi sangat penting dalam manajemen kerentanan.
Organisasi yang menggunakan Quay harus segera memasang pembaruan dan memeriksa tanda-tanda eksploitasi. Jangan mengandalkan mitigasi sementara sebagai solusi permanen. Kunci yang ditanam dapat bertahan setelah restart dan perubahan kata sandi, sehingga penghapusan manual mungkin tidak cukup. Investasi dalam pemantauan dan deteksi ancaman adalah langkah yang bijak. Keamanan rantai pasok perangkat lunak dimulai dari registry yang aman.
Sumber: thehackernews.com, redhat.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0