






































































SOC Lihat Peringatan, Tapi Tahu Siapa di Baliknya? Ini Bahaya Blind Spot Identitas
Tim keamanan punya lebih banyak alert dan log dari sebelumnya. Namun saat serangan terjadi, satu pertanyaan sederhana sering butuh waktu lama untuk dijawab: siapa atau apa yang berada di balik aktivitas ini, dan apa yang bisa mereka akses?
Sebuah login mencurigakan bisa saja milik karyawan. Panggilan API yang tidak biasa bisa berasal dari akun mesin. Atau agen AI mengakses sistem sensitif dengan izin yang belum ditinjau ulang. SIEM atau EDR mungkin menangkap aktivitas itu. Tetapi tanpa mengetahui siapa pemilik identitas tersebut, izin apa yang dimilikinya, dan sistem mana yang bisa dijangkau, tim SOC kehilangan bagian penting dari cerita.
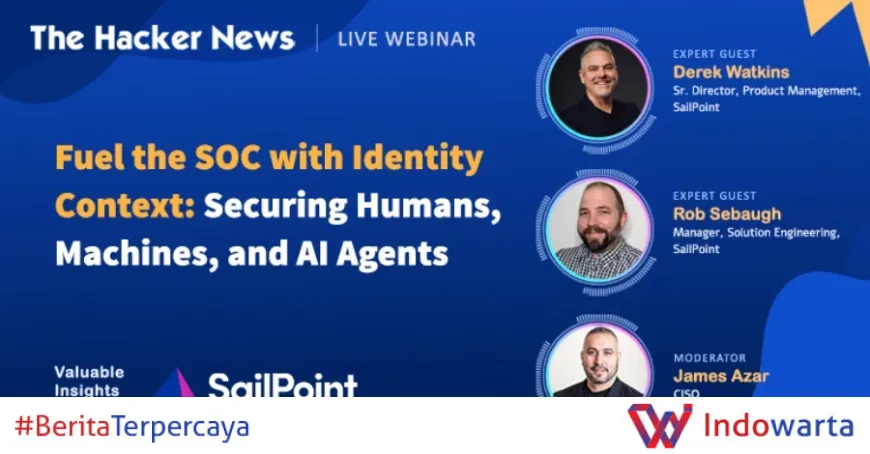
Konteks yang hilang itulah yang bisa mengubah insiden kecil menjadi masalah besar. Webinar bertajuk Fuel the SOC with Identity Context: Securing Humans, Machines, and AI Agents yang dijadwalkan berlangsung membahas bagaimana organisasi dapat menjembatani tim IAM dan operasi keamanan. Artikel ini mengutip laporan The Hacker News sebagai sumber utama.
Ketika IAM dan SOC Bekerja dengan Data Berbeda
Masalahnya sederhana. Tim manajemen identitas dan akses (IAM) tahu siapa yang memiliki akses ke apa. Tim operasi keamanan memantau aktivitas mencurigakan dan merespons ancaman. Namun kedua tim sering bekerja dengan alat, data, dan prioritas yang berbeda.
Saat peringatan masuk, analis SOC mungkin tahu apa yang terjadi tetapi masih kesulitan memahami artinya. Contohnya akun layanan yang terkompromi. Analis bisa mendeteksi aktivitas mencurigakan, tetapi beberapa pertanyaan tetap menggantung: aplikasi dan sistem apa yang bisa diakses akun ini? Bisakah penyerang menggunakannya untuk bergerak lebih dalam ke jaringan? Berapa besar kerusakan yang bisa ditimbulkan? Dan dapatkah akun dinonaktifkan tanpa mengganggu proses bisnis kritis?
Jawaban atas pertanyaan-pertanyaan itu menentukan langkah berikutnya. Memblokir identitas yang salah bisa mengganggu produksi. Menunggu terlalu lama memberi penyerang ruang bergerak lebih jauh. Laporan itu menegaskan bahwa dengan identitas mesin dan agen AI otonom yang menjadi bagian operasi sehari-hari, persoalan ini makin rumit.
Dalam praktiknya, tim IAM dan SOC memang memiliki tujuan yang sama, yaitu melindungi organisasi. Namun tanpa alur kerja bersama, informasi tentang identitas sering tertahan di salah satu sisi. Analis SOC harus menebak atau menunggu jawaban dari tim IAM, sementara serangan terus berjalan.
Lebih Banyak Identitas, Lebih Banyak Akses, Lebih Besar Risiko
Pemantauan keamanan tradisional sebagian besar dibangun di sekitar pengguna, perangkat, dan aktivitas jaringan. Kini organisasi juga bergantung pada akun layanan, kunci API, beban kerja otomatis, dan agen AI yang dapat bertindak tanpa keterlibatan manusia langsung.
Identitas-identitas ini sering memiliki akses ke sistem dan data penting. Jika salah satunya terkompromi, mendeteksi tindakan mencurigakan hanyalah awal. Tim keamanan juga perlu memahami izin, koneksi, dan potensi dampaknya. Di sinilah konteks identitas mengubah cara investigasi dilakukan.
Alih-alih memperlakukan setiap peringatan sebagai peristiwa terpisah, analis dapat menghubungkan aktivitas mencurigakan dengan identitas di baliknya, memahami seberapa jauh penyerang bisa bergerak, dan memilih respons yang membatasi kerusakan tanpa menghentikan operasi secara berlebihan.
Laporan The Hacker News menyebut bahwa identitas mesin dan agen AI kini menjadi bagian dari operasi sehari-hari. Artinya, risiko tidak lagi hanya soal akun karyawan yang dicuri. Akun layanan yang tidak diawasi, kunci API yang tersebar, atau agen AI dengan izin luas bisa menjadi pintu masuk yang sulit dilacak jika tidak ada konteks identitas yang memadai.
Apa yang Dimaksud dengan Respons SOC yang Lebih Baik?
Tujuannya bukan menambah dasbor lain atau menghasilkan lebih banyak peringatan. Tujuannya adalah memberi analis informasi yang mereka butuhkan saat insiden sedang berlangsung. Caranya dengan menghubungkan intelijen identitas ke peringatan SIEM dan EDR yang sudah ada.
Menurut laporan tersebut, ada empat kemampuan utama yang bisa dicapai:
- Investigasi lebih cepat: memahami identitas manusia, mesin, atau AI mana yang terlibat.
- Melihat risiko sebenarnya: mengidentifikasi izin, sistem yang terhubung, dan potensi pergerakan lateral.
- Menghentikan ancaman dengan aman: merespons kredensial yang terkompromi tanpa mengganggu otomasi kritis secara berlebihan.
- Bekerja lebih baik bersama: memberi tim IAM dan SOC alur kerja bersama, jalur eskalasi yang jelas, dan tujuan respons yang sama.
Perbedaannya sederhana. Mengetahui bahwa sesuatu yang mencurigakan terjadi itu berguna. Mengetahui apa yang bisa terdampak dan bagaimana menghentikannya jauh lebih berharga. Laporan itu menekankan bahwa konteks identitas mengubah investigasi dari sekadar reaksi menjadi respons yang terukur.
Langkah Nyata Menutup Celah Identitas
Webinar yang akan datang akan membahas bagaimana organisasi dapat menyatukan IAM dan operasi keamanan. Berdasarkan penerapan di perusahaan nyata, sesi itu akan mencakup pendekatan praktis untuk memperkaya peringatan keamanan dengan konteks identitas, menyelidiki pergerakan lateral, memahami potensi radius ledakan serangan, dan meningkatkan respons insiden tanpa mengganggu sistem produksi.
Laporan itu juga menyebut bahwa webinar akan menjelaskan bagaimana tim dapat menyelaraskan diri pada metrik bersama, proses eskalasi, dan playbook respons. Bagi organisasi yang ingin mengikuti, pendaftaran gratis tersedia melalui tautan yang disediakan dalam laporan asli. Informasi lebih lanjut tentang praktik keamanan identitas dapat dilihat di The Hacker News.
Yang perlu digarisbawahi, webinar ini bukan sekadar promosi alat. Laporan itu secara eksplisit menyebut bahwa masalahnya adalah kesenjangan antara tim IAM dan SOC. Solusinya bukan menambah peringatan, melainkan menyatukan data dan alur kerja agar analis bisa menjawab pertanyaan “siapa dan apa yang bisa mereka akses” dalam hitungan detik, bukan jam.
Dampak bagi Organisasi yang Mengabaikan Konteks Identitas
Ketika konteks identitas tidak tersedia, setiap peringatan menjadi teka-teki. Analis menghabiskan waktu menelusuri pemilik akun, izin yang melekat, dan sistem yang terhubung. Waktu itu mahal. Penyerang memanfaatkan jeda untuk bergerak lateral, meningkatkan hak akses, atau mengeksfiltrasi data.
Risikonya makin besar karena identitas mesin dan agen AI tidak selalu terikat pada satu karyawan. Akun layanan bisa digunakan bersama oleh beberapa aplikasi. Kunci API bisa tersebar di berbagai repositori. Agen AI bisa memiliki izin yang diberikan sekali dan tidak pernah ditinjau. Jika salah satu identitas ini terkompromi, tim SOC mungkin tidak tahu harus menghubungi siapa atau proses bisnis mana yang akan terganggu jika akses dicabut.
Laporan The Hacker News menyoroti bahwa pertanyaan-pertanyaan ini menentukan apakah respons berhasil atau justru menimbulkan gangguan baru. Menonaktifkan akun yang salah bisa menghentikan otomasi kritis. Menunggu terlalu lama bisa memberi penyerang lebih banyak ruang. Konteks identitas membantu analis membuat keputusan yang tepat di bawah tekanan.
Analisis Redaksi
Laporan The Hacker News ini menyentuh titik lemah yang jarang dibahas dalam diskusi keamanan siber: bukan kurangnya alat deteksi, melainkan kurangnya pemahaman tentang identitas. Selama bertahun-tahun, industri berfokus pada SIEM, EDR, dan platform deteksi lain. Semua alat itu penting, tetapi semuanya hanya menjawab “apa yang terjadi”. Pertanyaan “siapa yang melakukannya dan apa yang bisa mereka akses” sering terabaikan.
Kesenjangan antara tim IAM dan SOC bukan sekadar masalah organisasi. Ini masalah data dan alur kerja. Tim IAM memiliki data izin dan kepemilikan identitas. Tim SOC memiliki data aktivitas dan ancaman. Ketika keduanya tidak terhubung, analis bekerja dengan separuh informasi. Webinar yang ditawarkan dalam laporan itu adalah langkah awal yang masuk akal, tetapi solusi sebenarnya menuntut integrasi teknis dan kesepakatan proses di tingkat manajemen.
Yang juga patut dicatat, munculnya agen AI sebagai identitas baru menambah lapisan kerumitan. Agen AI dapat bertindak tanpa manusia, memiliki izin yang diberikan sekali, dan sering tidak ditinjau secara berkala. Jika organisasi tidak memasukkan agen AI ke dalam peta identitas mereka, blind spot akan makin lebar. Laporan ini mengingatkan bahwa deteksi saja tidak cukup. Tanpa konteks identitas, tim SOC hanya melihat bayangan tanpa tahu siapa yang berdiri di baliknya.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0