




































































SignDrop Zero-Day Tembus Windows CLFS, Pengguna Lokal Bisa Jadi SYSTEM
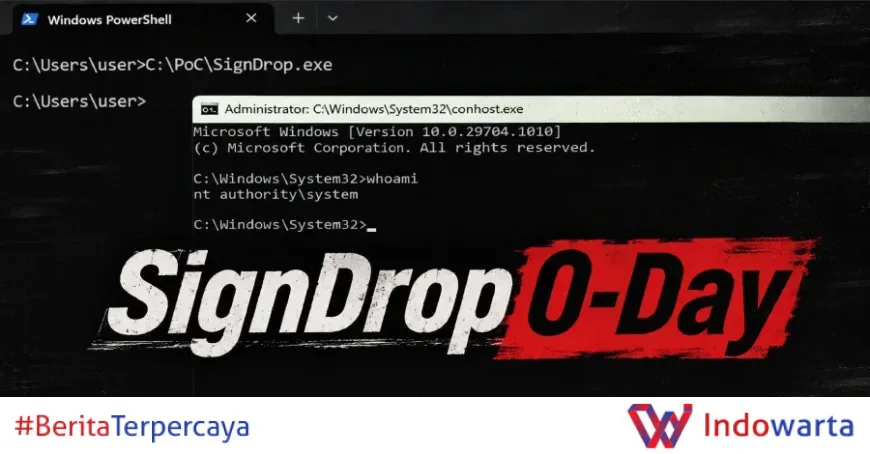
Kode eksploit publik bernama SignDrop diklaim mampu membuat pengguna lokal Windows naik ke level SYSTEM lewat celah di fitur autentikasi driver Common Log File System. Microsoft belum mengonfirmasi, belum memberi CVE, dan belum merilis perbaikan.
Proof of concept itu dirilis peneliti yang memakai nama MSNightmare di GitHub pada Selasa (10/11/2026), bersamaan dengan terbitnya pembaruan keamanan bulanan Microsoft. Repositori tersebut memuat kode dan tulisan teknis rinci soal cara kerja serangan.
Menurut kode yang dipublikasikan, eksploit memanfaatkan cara clfs.sys membuat berkas pendamping ketika proses berhak istimewa membuka log yang sudah disiapkan penyerang. Pengalihan path lewat symbolic link object manager membuat berkas itu lahir dengan hak SYSTEM tetapi tetap bisa ditulis pengguna biasa.
Kronologi dan Asal Mula Celah SignDrop
CLFS adalah subsistem pencatatan log yang tertanam di Windows. Drivernya sudah lama jadi sasaran favorit untuk eskalasi hak istimewa. Sepuluh celah CLFS tercatat dalam katalog CISA berisi kerentanan yang diketahui pernah dieksploitasi di lapangan, termasuk satu yang dipakai dalam kampanye ransomware pada April 2025.
Untuk menekan paparan itu, Microsoft menambahkan pemeriksaan autentikasi pada berkas log CLFS lewat pembaruan Windows 11 25H2, 26H1, dan Windows Server 2025 yang dikirim Oktober 2025. Pemeriksaan ini menempelkan hash-based message authentication code yang dibangun dari data log dan kunci unik tiap mesin.
Dengan mekanisme itu, driver hanya memproses berkas log yang ia tulis sendiri. Berkas pendamping berformat .cnpf menyimpan data pemulihan di samping setiap log dan dibuat dengan atribut keamanan yang sama dengan berkas aslinya, seperti dijelaskan di halaman logfile authentication milik Microsoft.
SignDrop justru menyerang pembuatan berkas pendamping tersebut. Pengguna standar menyiapkan log dan container CLFS dengan path yang ia kendalikan. Ketika proses berhak istimewa membuka log itu, driver membuat berkas .cnpf dalam konteks keamanan proses berhak istimewa, bukan konteks pengguna.
Eksploit lalu memakai symbolic link object manager untuk mengalihkan pembuatan berkas ke lokasi pilihan penyerang. Dalam kode yang dirilis, proses berhak istimewa yang dipakai adalah layanan antimalware Defender, dipicu lewat antarmuka pembaruannya.
Pernyataan Peneliti dan Klaim Cakupan Serangan
MSNightmare menegaskan bahwa masalahnya bukan pada kesalahan implementasi Microsoft, melainkan pada logika yang membuka ruang penyalahgunaan. "Semuanya dilakukan dengan benar oleh Microsoft di sini, tetapi logikanya memungkinkan penyalahgunaan," tulis peneliti dalam keterangan yang menyertai kode.
Karena berkas .cnpf mewarisi izin dari log aslinya, hasil akhirnya adalah berkas yang dibuat sebagai SYSTEM namun bisa ditulis pengguna standar. Peneliti menyebut kondisi itu bisa dirangkai menjadi shell SYSTEM penuh.
Pengujian dalam repositori dilakukan pada Windows 11 26H2, build Windows 11 26H2 Experimental, dan Windows Server 2025 Experimental. Sistem masuk dalam cakupan serangan bila mode registry autentikasi CLFS disetel ke 0 (enforced) atau 1 (learning).
Instalasi yang sudah berjalan lebih dari 90 hari biasanya berpindah otomatis dari learning ke enforcement. Artinya, konfigurasi default pada mesin yang sudah lama terpasang justru menjadi sasaran yang dituju eksploit ini.
Nilai registry 2 atau 3 berarti mitigasi dimatikan. Itu memang mengeluarkan sistem dari permukaan serangan yang diklaim, tetapi peneliti dan dokumentasi driver sama-sama memperingatkan agar tidak menempuh cara tersebut. Mematikan proteksi membuat CLFS kembali memproses berkas log yang dimanipulasi, membuka lagi celah memory corruption yang justru ingin dicegah.
Klaim tambahan di repositori menyebut teknik ini bisa dipakai terhadap mesin antimalware apa pun yang prosesnya berjalan dengan hak istimewa. Klaim yang lebih luas itu belum diuji secara independen.
Hasil Uji Independen 78researchlab
Sungyup Nam, kepala riset firma keamanan Korea Selatan 78researchlab, merilis penilaiannya hari ini. Peneliti Heewon Song dari tim konten ofensif PurpleHound di firma itu menguji eksploit dan menemukan bahwa teknik tersebut bekerja.
Namun Song menilai eksploit tidak berjalan cukup andal untuk dipakai dalam operasi nyata. "Tidak berjalan cukup andal untuk penggunaan operasional," tulis Nam dalam penilaian yang dikutip dari publikasi firma tersebut.
Ada syarat lain yang mempersempit peluang serangan. Defender harus aktif agar rantai serangan yang dipublikasikan berhasil. Saat eksploit dijalankan, setiap prompt UAC berubah membuka shell pengguna standar dan shell SYSTEM sekaligus, memblokir tindakan lain dan membuat serangan mencolok bagi siapa pun yang berada di depan mesin.
Uji independen itu penting karena klaim proof of concept sering kali hanya berlaku di lingkungan penulisnya. Hasil 78researchlab mengonfirmasi keberadaan celah, tetapi sekaligus memberi gambaran bahwa SignDrop belum menjadi senjata yang siap dipakai aktor ancaman sehari-hari.
Dampak dan Posisi Microsoft
Hingga kini tidak ada CVE, advisory, maupun patch untuk SignDrop dalam pembaruan keamanan November. Katalog Known Exploited Vulnerabilities milik CISA juga belum memuatnya, dan belum ada laporan serangan yang memakai eksploit ini.
Posisi Microsoft masih diam. Perusahaan belum mengonfirmasi keberadaan cacat yang diklaim, belum menetapkan nomor CVE, dan belum menyiapkan perbaikan. Halaman security update guide menjadi tempat yang paling masuk akal untuk memantau respons resmi vendor.
SignDrop berbeda kelas dari eksploit sebelumnya. Rangkaian eksploit MSNightmare sejak April menyasar kondisi balapan (race condition) di penanganan berkas Defender. Yang ini menyerang fitur autentikasi milik driver CLFS itu sendiri.
Jejak sebelumnya memberi konteks soal kredibilitas peneliti. Microsoft mengonfirmasi eksploit Defender bernama RoguePlanet pada Juni sebagai CVE-2026-50656 dan menambalnya bulan berikutnya. Bypass ShieldBreak menyusul pada Agustus dan diberi nomor CVE-2026-69414. Tiga celah Defender lain dari peneliti yang sama sudah dieksploitasi di lapangan.
Bagi administrator, paparan bisa diperiksa dengan membaca mode autentikasi CLFS di HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication. Nilai Mode 0 atau 1 berada dalam cakupan yang diklaim peneliti. Panduan mitigasi vendor menjelaskan setelan tersebut sekaligus risiko mematikannya.
- Periksa nilai Mode di registry CLFS Authentication; nilai 0 atau 1 berarti masuk cakupan klaim.
- Jangan mematikan mitigasi dengan menyetel nilai 2 atau 3, karena membuka kembali celah memory corruption lama.
- Pantau security update guide Microsoft untuk respons resmi dan kemungkinan CVE.
- Batasi hak istimewa proses yang membuka berkas log CLFS bila memungkinkan secara operasional.
Langkah Selanjutnya dan yang Perlu Dipantau
Yang paling dinanti adalah konfirmasi Microsoft. Selama vendor belum angkat bicara, status SignDrop tetap sebagai klaim proof of concept yang sudah diuji independen, bukan kerentanan terkonfirmasi dengan nomor CVE.
Pola waktu rilis perlu dicatat. MSNightmare melepas kode pada hari yang sama dengan pembaruan keamanan November, sehingga eksploit ini tidak masuk siklus patch bulan tersebut. Bila Microsoft mengikut alur seperti RoguePlanet, konfirmasi dan perbaikan bisa muncul dalam hitungan pekan hingga bulan.
Penilaian 78researchlab memberi sinyal bahwa keandalan eksploit masih jadi penghalang. Namun proof of concept yang bekerja, sekalipun tidak stabil, kerap menjadi titik awal penyempurnaan oleh peneliti lain. Repositori publik membuat siapa pun bisa mempelajari dan memodifikasi tekniknya.
Untuk lingkungan perusahaan, prioritasnya bukan menunggu patch, melainkan memastikan konfigurasi CLFS tidak dimatikan sebagai jalan pintas. Mematikan mitigasi demi menghindari satu celah eskalasi berarti membuka kembali sepuluh jenis celah yang sudah tercatat pernah dieksploitasi di dunia nyata.
Analisis Redaksi
Ironi SignDrop terletak pada sasarannya. Fitur yang dibuat Microsoft untuk menutup sepuluh celah CLFS yang pernah dieksploitasi justru menjadi jalur baru menuju SYSTEM. Peneliti sendiri mengakui implementasinya benar. Yang bermasalah adalah asumsi bahwa berkas pendamping yang lahir dalam konteks proses berhak istimewa otomatis aman, padahal path-nya masih bisa dibelokkan pengguna biasa.
Keputusan Microsoft untuk bungkam sampai sekarang bisa dibaca sebagai kehati-hatian, tetapi juga meninggalkan administrator tanpa panduan resmi. Selama statusnya menggantung, satu-satunya rujukan adalah tulisan peneliti dan uji pihak ketiga. Dalam situasi seperti ini, diamnya vendor bukan netralitas, melainkan kekosongan informasi yang diisi spekulasi.
Yang lebih mengganggu adalah pola berulangnya. Sejak April, peneliti yang sama merilis rangkaian eksploit terhadap Windows dan Defender, dan tiga di antaranya sudah dieksploitasi di lapangan. Respons Microsoft yang datang belakangan, seperti pada RoguePlanet dan ShieldBreak, menunjukkan proses konfirmasi berjalan, hanya saja lambat dibanding kecepatan publikasi kode. SignDrop menambah daftar itu, dan pertanyaannya kini sederhana: berapa lama vendor membiarkan celah ini berstatus klaim tanpa nomor.
Sumber: thehackernews.com, learn.microsoft.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0