






































Hacker Eksploitasi Celah N-central, 21 Server Terinfeksi XMRig Meski Sudah Hotfix 2
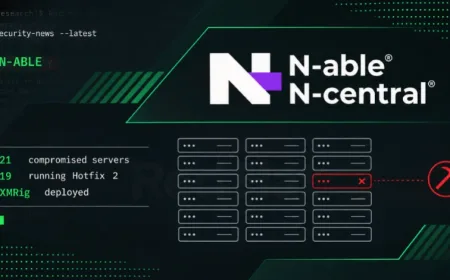
N-able mengonfirmasi pembatasan fitur N-central setelah eksploitasi 4EverAble2Shell dan Agent2Shell. Huntback menemukan 21 server terinfeksi XMRig, 19 di antaranya sudah menjalankan Hotfix 2.
Kronologi Eksploitasi 4EverAble2Shell dan Agent2Shell
N-able mengumumkan langkah pengamanan tambahan pada Kamis, 13 November 2026, setelah peneliti keamanan independen Sean Bales mempublikasikan dua set celah baru: 4EverAble2Shell dan Agent2Shell. Kedua celah menyerang versi terbaru N-central dan memungkinkan eksekusi kode arbitrer sebagai root, serta akses tingkat SYSTEM pada sistem Windows dalam kondisi tertentu.
Menurut laporan intelijen ancaman yang dikutip The Hacker News, 4EverAble2Shell tidak lagi sekadar tahap pengintaian. Aktor ancaman sudah memanfaatkannya untuk menyebarkan penambang kripto di server yang rentan.
Serangan ini merangkai celah kritis Apache Axis, CVE-2026-90436 dengan skor CVSS 9.8, bersama kelemahan eskalasi hak istimewa N-central. Previdian, yang melacak celah ini sebagai VULN-2026-0009, menjelaskan bahwa rantai eksploitasi memanfaatkan instansiasi kelas yang tidak aman saat pemrosesan SOAP fault di komponen Apache Axis bawaan.
“Rantai eksploitasi tanpa autentikasi di N-able N-central, yang diungkap sebagai 4EverAble2Shell, dilaporkan memungkinkan penyerang jarak jauh mengeksekusi perintah sistem operasi arbitrer dengan hak istimewa root,” kata Previdian dalam keterangannya.
Dalam rantai eksploitasi yang dirinci perusahaan intelijen ancaman itu, penyerang mencoba mengunduh dan menjalankan skrip shell bernama jup.sh dari server yang dikendalikan penyerang di 157.20.241[.]16. Skrip itu juga mengirim informasi diagnostik dan keluaran perintah kembali ke server tersebut.
Perusahaan keamanan siber Huntback mengungkap alamat IP yang sama digunakan untuk menyenjatai celah 4EverAble2Shell. Mereka mendeteksi penyebaran penambang Monero XMRig di 21 server N-central melalui skrip shell tersebut.
Pihak yang Terlibat dan Pernyataan Resmi
N-able menyatakan pihaknya membatasi sejumlah fitur dan integrasi N-central. “Kami membatasi fitur dan integrasi N-central tertentu. Langkah ini mungkin memengaruhi sebagian fungsionalitas, tetapi kami yakin mengambil tindakan pencegahan tambahan selama remediasi selesai adalah tindakan yang tepat untuk melindungi mitra dan pelanggan kami,” ujar perusahaan dalam pembaruan Kamis.
Untuk lingkungan Hosted, N-able menonaktifkan Legacy API secara default di produk. Integrasi Intune juga dimatikan sementara perlindungan tambahan diimplementasikan dan divalidasi.
Pelanggan Hosted diminta mengikuti panduan sebelumnya untuk meningkatkan Agent dan Probe pada N-central versi 2026.4 HF1 ke atas. Pembaruan itu mengubah cara Probe dan Agent berkomunikasi.
“N-able N-central 2026.4 HF1 memperbarui komponen legacy Agent dan Probe, yang mengubah cara keduanya berkomunikasi. Karena itu, meningkatkan Agent dan Probe di server N-central Anda adalah KEHarusan untuk memastikan semua perangkat terkelola berkomunikasi dan ditambal,” jelas N-able.
Pelanggan on-premises juga didesak meningkatkan Agent dan Probe serta memastikan akses Legacy API dinonaktifkan jika sebelumnya diaktifkan. “Tim kami secara aktif menilai pengungkapan baru, mengembangkan remediasi tambahan, dan berupaya memulihkan fungsionalitas yang terdampak dengan aman,” kata N-able. “Melindungi mitra dan pelanggan kami tetap menjadi prioritas tertinggi, dan kami akan terus mengambil tindakan pencegahan bila diperlukan.”
Dari sisi peneliti, Sean Bales menjadi pihak yang pertama kali mengungkap 4EverAble2Shell dan Agent2Shell. Previdian dan Huntback kemudian melengkapi gambaran teknis serta bukti eksploitasi aktif di lapangan.
Latar Belakang Teknis: Apache Axis dan Eskalasi Hak Istimewa
Celah 4EverAble2Shell berakar pada komponen Apache Axis yang dibundel dalam N-central. Previdian menyebut kelemahan utamanya adalah instansiasi kelas yang tidak aman selama pemrosesan SOAP fault. Permintaan yang dirancang khusus menyebabkan kelas JLine yang dipilih penyerang memproses input berbahaya, sehingga terjadi eksekusi perintah sebagai akun layanan nable.
Kombinasi dengan kelemahan eskalasi hak istimewa N-central membuat penyerang dapat naik dari eksekusi perintah biasa menjadi root. Pada sistem Windows, kondisi tertentu memungkinkan akses tingkat SYSTEM.
Skrip jup.sh yang diunduh dari 157.20.241[.]16 menjalankan perintah mount -o remount,exec /tmp sebelum mengunduh dan mengeksekusi payload. Perintah itu memberi izin eksekusi pada direktori /tmp, lokasi yang sering dipakai penyerang untuk menjalankan berkas sementara tanpa menimbulkan kecurigaan.
XMRig yang ditanam dirancang hanya memakai separuh inti CPU yang tersedia. Tujuannya jelas: menghindari deteksi berbasis lonjakan beban prosesor. Server N-central yang terkompromi tersebar di Amerika Serikat, Afrika Selatan, Kanada, Inggris, Jerman, Prancis, dan Swedia.
Huntback menegaskan dampaknya lebih besar dari sekadar penambangan kripto. “Miner adalah satu-satunya payload yang kami lihat, tetapi eskalasi itu memberikan operator akses root pada host yang mengelola endpoint pelanggan Anda,” kata Huntback. “Anggap serangan sebagai kompromi penuh, bukan pekerjaan pembersihan. Menerapkan Hotfix 2 saja tidak cukup: 19 dari korban di sini sudah menjalankannya.”
Pernyataan itu menjadi poin krusial. Artinya, patch terbaru tidak menutup seluruh permukaan serangan. Penyerang masih bisa masuk melalui jalur lain, termasuk komponen legacy yang belum diperbarui atau integrasi yang masih aktif.
Dampak pada Mitra dan Pelanggan N-central
N-central adalah platform manajemen jarak jauh yang dipakai penyedia layanan terkelola (MSP) untuk mengelola endpoint pelanggan. Ketika server N-central diambil alih, penyerang memegang kunci ke banyak organisasi sekaligus. Itu sebabnya Huntback menyebut insiden ini sebagai kompromi penuh.
Pembatasan fitur oleh N-able, seperti mematikan Legacy API secara default dan menonaktifkan integrasi Intune, memang mengurangi permukaan serangan. Namun langkah itu juga berpotensi mengganggu alur kerja MSP yang bergantung pada integrasi tersebut.
Pelanggan Hosted dan on-premises menghadapi konsekuensi berbeda. Hosted mendapat pembatasan langsung dari N-able, sementara on-premises harus mengambil langkah sendiri: meningkatkan Agent dan Probe, serta memastikan Legacy API tidak aktif.
Data Huntback menunjukkan 21 server terinfeksi di tujuh negara. Sebaran geografis itu menandakan eksploitasi tidak terbatas pada satu wilayah. Selama server N-central dapat dijangkau dari internet, peluang masuk tetap ada.
Dari sisi operasional, administrator perlu memeriksa tanda-tanda eksekusi jup.sh, koneksi keluar ke 157.20.241[.]16, serta proses XMRig yang memakai separuh inti CPU. Indikator ini penting karena penambang dirancang agar tidak mencolok.
Langkah Selanjutnya: Upgrade Agent dan Probe
N-able menegaskan peningkatan Agent dan Probe bukan opsional. Pada N-central 2026.4 HF1 ke atas, komponen legacy Agent dan Probe diperbarui dan cara komunikasi keduanya berubah. Tanpa upgrade, perangkat terkelola berisiko tidak berkomunikasi dan tidak menerima tambalan.
Berikut langkah yang perlu dijalankan administrator sesuai panduan N-able:
- Upgrade Agent dan Probe pada server N-central versi 2026.4 HF1 ke atas.
- Pastikan Legacy API dinonaktifkan, termasuk pada lingkungan on-premises yang sebelumnya mengaktifkannya.
- Untuk pelanggan Hosted, ikuti pembatasan yang diterapkan N-able, termasuk penonaktifan integrasi Intune sementara.
- Pantau indikator kompromi seperti koneksi ke 157.20.241[.]16 dan proses XMRig.
- Anggap server yang terinfeksi sebagai kompromi penuh, bukan sekadar kasus pembersihan malware.
N-able menyatakan timnya sedang menilai pengungkapan baru dan mengembangkan remediasi tambahan. Perusahaan juga berjanji memulihkan fungsionalitas yang terdampak dengan aman. Namun belum ada tenggat pasti kapan pembatasan fitur dicabut.
Sean Bales telah mempublikasikan detail teknis kedua celah. Previdian dan Huntback terus melacak eksploitasi aktif. Bagi MSP, waktu menjadi faktor penentu: setiap server N-central yang belum diperbarui tetap menjadi pintu masuk potensial.
Analisis Redaksi
Kasus ini menunjukkan pola yang makin sering terjadi: celah pada perangkat manajemen jarak jauh menjadi target utama. N-central bukan sekadar server biasa. Ia mengelola endpoint pelanggan, menyimpan kredensial, dan menjadi jalur distribusi perangkat lunak. Mengambil alih satu server N-central sama dengan memegang akses ke puluhan atau ratusan organisasi di baliknya.
Yang paling mengganggu adalah temuan bahwa 19 dari 21 korban sudah menjalankan Hotfix 2. Ini membantah asumsi bahwa menambal satu celah sudah cukup. Rantai eksploitasi 4EverAble2Shell memanfaatkan Apache Axis dan kelemahan eskalasi hak istimewa yang mungkin belum seluruhnya tertutup oleh hotfix. Pesannya jelas: patch harus disertai penonaktifan komponen legacy, pembatasan integrasi, dan pemantauan aktif.
Langkah N-able membatasi fitur memang tepat sebagai tindakan darurat. Namun komunikasi publik perlu lebih tegas soal cakupan dampak dan tenggat pemulihan. MSP membutuhkan kepastian untuk memberi tahu pelanggan mereka. Tanpa itu, kepercayaan terhadap platform manajemen yang seharusnya menjadi lapisan pertahanan justru bisa tergerus.
Sumber: thehackernews.com, n-able.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0