







































Hacker Rusia Cold Relic Curi Data Google Workspace, Bobol Organisasi AS Kedua
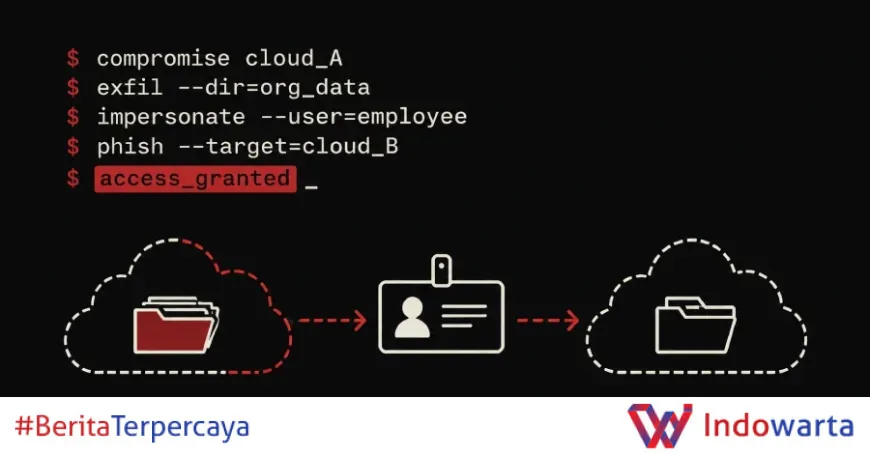
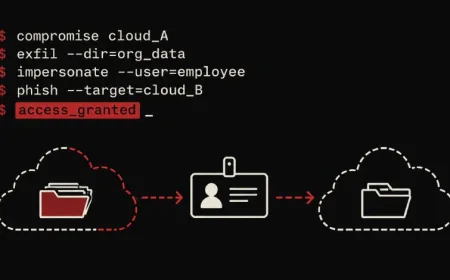
Kelompok spionase siber terkait Rusia, Cold Relic, kembali beraksi. Setelah membobol cloud Google Workspace sebuah organisasi AS pada akhir 2025, mereka memakai data curian itu untuk menyerang organisasi AS kedua melalui phishing Microsoft Entra ID.
Kronologi Serangan: Dari Google Workspace ke Entra ID
Google's Mandiant dan Threat Intelligence Group (GTIG) mengungkap investigasi atas kompromi yang terjadi pada 2026 di sebuah organisasi berbasis di Amerika Serikat. Serangan itu tidak berdiri sendiri. Pelaku memanfaatkan data, direktori staf korporat, dan identitas yang dipanen dari kompromi sebelumnya pada akhir 2025 di entitas AS lain.
Baca juga: Java4Shell CVE-2026-114938: Celah Kritis di Java 17+ Ancam Jira hingga Jenkins
Cold Relic—juga dilacak sebagai Callisto, Gossamer Bear, dan Star Blizzard—memulai aksinya dengan menembus lingkungan produktivitas cloud organisasi pertama. Akses awal diperoleh melalui jaringan proxy residensial yang berlokasi dekat secara geografis dengan korban.
Modusnya klasik namun efektif. Pelaku menggunakan kredensial akun Super Admin yang dicuri, lalu menggabungkannya dengan serangan kelelahan notifikasi MFA (MFA push notification fatigue). Korban akhirnya menerima permintaan MFA, dan akses pun terbuka.
Setelah masuk, Cold Relic mendaftarkan perangkat mereka sendiri di dalam tenant untuk mempertahankan akses. Mereka juga menggunakan passkey dan kode cadangan MFA sebagai mekanisme akses alternatif. "Cold Relic menggunakan hak istimewa akun Super Admin yang dikompromikan untuk mengunduh seluruh isi drive penyimpanan cloud organisasi, baik dengan membagikan file secara massal ke akun email yang dioperasikan Cold Relic maupun mengunduh file secara langsung," jelas Google.
Tak berhenti di situ, pelaku mengakses Admin Console, menanyakan log investigasi keamanan dan audit email untuk memeriksa visibilitas pertahanan, serta melihat, memodifikasi, dan menghapus notifikasi Alert Center untuk menghilangkan bukti forensik intrusi awal. Semua ini memungkinkan mereka mengekspor daftar karyawan lengkap dan data seluruh domain melalui layanan Google Takeout.
Baca juga: Riset Klaim Dua Eksploit RCE Bypass Pertahanan Baru Telegram Android
Siapa Cold Relic dan Bagaimana Mereka Beroperasi?
Cold Relic adalah nama baru bagi kelompok yang sebelumnya dikenal sebagai COLDRIVER dan UNC4057. Mereka memiliki rekam jejak dalam mengatur kampanye phishing dan malware canggih untuk mendapatkan informasi yang mungkin penting secara strategis bagi pemerintah Rusia.
Akses yang diperoleh dieksploitasi untuk mendaftarkan perangkat MFA palsu, passkey, dan kode cadangan MFA guna membangun persistensi jangka panjang. Setelah itu, mereka melakukan operasi pengumpulan dan eksfiltrasi data secara agresif yang menyasar email, obrolan, dan repositori penyimpanan cloud. Akses yang sama juga dipakai untuk menargetkan jaringan sosial dan profesional korban.
Serangan kelompok ini telah berhasil mengompromikan target bernilai tinggi, termasuk pejabat pemerintah, kontraktor pertahanan, dan organisasi non-pemerintah (NGO) di Eropa dan Amerika Utara. "Setelah Cold Relic mengompromikan target, mereka menggunakan email dan data curian untuk membangun dalih yang autentik dan menyamar sebagai kontak saat menghubungi target berikutnya," kata Google.
Dalam kasus ini, setelah berhasil menguasai organisasi pertama, Cold Relic tetap mempertahankan akses selama beberapa bulan. Mereka melakukan sinkronisasi kotak masuk email melalui OAuth ke klien email eksternal, mengautentikasi ulang menggunakan passkey yang tidak dicabut, dan menargetkan akses dokumen cloud drive yang berkaitan dengan kredensial, arsip email, informasi personel, serta dokumen lain yang diminati.
Bahkan setelah diusir dari organisasi korban, Google mengamati Cold Relic menggunakan akun email yang menyamar sebagai karyawan organisasi tersebut untuk menargetkan karyawan internal dan rekanan di lingkaran profesional yang sama. Ini adalah bagian dari kampanye rekayasa sosial yang diperbarui.
Teknik Phishing Entra ID dan Dampaknya
Fase berikutnya dimulai ketika pelaku mengompromikan akun pengguna Microsoft Entra ID di organisasi AS kedua. Organisasi ini menggunakan Entra ID sebagai penyedia identitas federasi tunggal (SSO) untuk Google Workspace.
Dengan menyamar sebagai karyawan dari organisasi pertama, pelaku menjalin komunikasi melalui aplikasi pesan aman dengan target. Mereka kemudian membagikan tautan phishing yang dirancang untuk memanen kredensial dan token autentikasi Entra ID. Dalihnya: berbagi dokumen yang berisi detail masalah teknis.
"Setelah autentikasi berhasil menggunakan kredensial curian, Cold Relic mendaftarkan dan menggunakan perangkat MFA baru di solusi SSO untuk mempertahankan akses ke akun pengguna selama intrusi," ujar Google.
Google menambahkan, "Dengan menyamar sebagai seseorang yang dikenal di lingkaran profesional yang sama dengan target baru, Cold Relic meningkatkan peluang keberhasilan phishing. Pada akhirnya, dalam kasus ini, Cold Relic berhasil mendapatkan kredensial organisasi dan melakukan unduhan massal file yang dapat diakses di cloud drive pengguna yang dikompromikan."
Setelah berhasil membobol organisasi kedua, akun aplikasi pesan yang digunakan untuk memulai percakapan diubah nama profilnya menjadi persona lain. Google menduga persona baru itu kemungkinan digunakan untuk menargetkan organisasi lain di jaringan profesional yang sama.
Insiden ini menegaskan pola yang semakin matang: pencurian data di satu organisasi menjadi amunisi untuk menyerang mitra dan rekannya. Direktori karyawan, dokumen operasional, dan kredensial yang bocor menjadi peta jalan bagi serangan berikutnya.
Langkah Selanjutnya dan Respons Google
Google melalui Mandiant dan GTIG telah mempublikasikan temuan ini sebagai peringatan bagi organisasi lain. Perusahaan menekankan pentingnya pemantauan berkelanjutan terhadap aktivitas mencurigakan di lingkungan cloud, terutama yang melibatkan pendaftaran perangkat MFA baru atau perubahan pada pengaturan keamanan.
Beberapa rekomendasi yang tersirat dari laporan ini mencakup peninjauan ulang kebijakan MFA, penghapusan passkey yang tidak dikenal, serta pemantauan log audit secara proaktif. Organisasi juga diminta mewaspadai komunikasi yang mengatasnamakan rekanan atau mitra bisnis, terutama yang meminta pengguna mengklik tautan atau mengunduh dokumen.
Google menyatakan bahwa kampanye Cold Relic menunjukkan konvergensi antara rekayasa sosial yang berpusat pada manusia dan penyalahgunaan identitas cloud. "Dengan memperoleh akses ke daftar personel strategis dan dokumen operasional, layanan intelijen Rusia mengubah komunikasi bisnis yang sah menjadi vektor serangan terhadap mitra tepercaya," kata Google.
Hingga berita ini diturunkan, belum ada informasi lebih lanjut mengenai identitas organisasi yang menjadi korban. Namun, pola serangan yang berantai dan melibatkan dua organisasi AS dalam kurun waktu beberapa bulan menunjukkan bahwa Cold Relic masih aktif dan terus menyempurnakan taktiknya.
Analisis Redaksi: Ancaman yang Sudah Berubah Wajah
Serangan Cold Relic bukan lagi soal phishing massal yang mudah dikenali. Ini adalah operasi intelijen siber yang memanfaatkan kepercayaan antarorganisasi. Ketika data karyawan dan dokumen internal bocor, pelaku tidak hanya mendapatkan informasi, tetapi juga kunci untuk membuka pintu organisasi lain. Rantai kompromi ini menunjukkan bahwa batas keamanan satu perusahaan kini menjadi tanggung jawab bersama dalam ekosistem mitra.
Yang paling mengkhawatirkan adalah durasi persistensi. Cold Relic mampu bertahan selama berbulan-bulan di lingkungan korban, bahkan setelah diusir, mereka kembali dengan taktik impersonasi yang lebih halus. Penggunaan passkey dan kode cadangan MFA sebagai jalur akses alternatif menunjukkan bahwa pelaku memahami kelemahan mekanisme autentikasi modern. Organisasi yang merasa aman karena sudah mengadopsi MFA dan SSO perlu berpikir ulang: konfigurasi yang lemah dan kurangnya pemantauan dapat membuat lapisan keamanan itu sia-sia.
Google dan Mandiant telah membagikan temuan ini, tetapi informasi tentang identitas korban masih tertutup rapat. Transparansi yang terbatas ini bisa menjadi pedang bermata dua. Di satu sisi, kerahasiaan melindungi korban dari sorotan publik. Di sisi lain, organisasi lain yang mungkin berada dalam rantai serangan yang sama tidak mendapatkan peringatan dini yang memadai. Sudah waktunya ada mekanisme berbagi informasi yang lebih terbuka antarorganisasi, setidaknya di tingkat industri, agar ancaman semacam ini tidak terus berulang.
Sumber: thehackernews.com, cloud.google.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0