



























FBI Peringatkan Artex, Alat Hacking AI Open-Source, Bobol Jaringan dalam 3 Jam
FBI mengeluarkan peringatan darurat: alat hacking AI open-source bernama Artex dipakai untuk melancarkan serangan siber otonom ke jaringan perusahaan IT Amerika Serikat ConnectWise dan industri keuangan Korea Selatan. Dalam beberapa kasus, Artex mampu mengubah pemindaian sistem menjadi kompromi aktif dalam waktu kurang dari tiga jam.
Peringatan itu tertuang dalam flash cybersecurity advisory terbaru FBI. Lembaga penegak hukum federal AS tersebut menyebut pelaku telah menargetkan sejumlah industri dalam beberapa bulan terakhir, mulai dari jasa keuangan, pemerintahan, teknologi, pertahanan, perusahaan telepon dan internet, hingga firma hukum. Semua serangan itu memakai alat open-source seperti Artex untuk menjalankan serangan siber yang digerakkan secara otonom.
Baca juga: ChatGPT Wallet: OpenAI Rilis Fitur Belanja AI, Ini Risiko yang Mengintai
Apa Itu Artex dan Bagaimana Cara Kerjanya
Artex adalah salah satu dari beberapa platform pengujian penetrasi (penetration testing) berbasis AI yang bersifat open-source. Perangkat lunak kategori ini memang dirancang untuk memeriksa pertahanan sebuah jaringan. Namun, di tangan pelaku kejahatan, fungsi yang sama berubah menjadi senjata.
Hacker dapat menghubungkan Artex ke model bahasa besar (LLM) frontier yang dihosting, seperti milik Anthropic dan OpenAI, maupun ke model open-source dan model non-AS. Koneksi itu memberi Artex kemampuan untuk merencanakan dan mengeksekusi langkah serangan secara mandiri.
FBI menyebut intrusi yang dilakukan Artex bisa sangat “berisik”. Artinya, alat itu menghasilkan banjir lalu lintas data yang berpotensi memicu alarm pertahanan perusahaan target. Meski begitu, kecepatan gerak alat ini membuat defender manusia nyaris tidak mampu mengejar. Dalam beberapa kasus, serangan yang terkait Artex dapat berpindah dari tahap menargetkan sistem menjadi kompromi aktif “dalam waktu kurang dari tiga jam”.
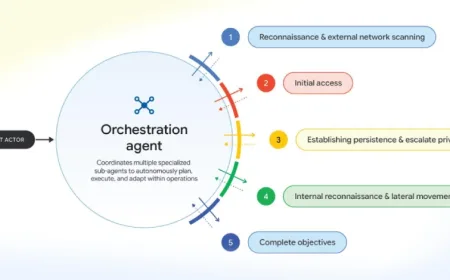
Pola kerjanya relatif sederhana, tetapi efektif. Artex memindai jaringan korban dengan cepat untuk mencari tanda-tanda kelemahan. Setelah itu, ia mengeksploitasi celah keamanan sederhana, seperti proteksi lemah serta kata sandi yang terekspos atau dicuri, untuk mendapatkan pijakan awal. Dari titik itu, Artex memungkinkan hacker menyebar ke seluruh jaringan untuk memburu basis data, kotak surat, dan informasi sensitif lainnya.
Baca juga: OpenAI Teken Kesepakatan dengan Empat Evaluator Independen untuk Perkuat Keamanan AI
Kronologi Serangan: Dari Korea Selatan hingga ConnectWise
FBI mencatat Artex telah dipakai dalam beberapa serangan siber sejak kemunculan publik pertamanya pada Juli. Salah satu target awal adalah sejumlah lembaga keuangan Korea Selatan. Serangan itu sebagian besar dibebabkan oleh pertahanan siber yang lemah dan minimnya perlindungan, seperti autentikasi multi-faktor (MFA).
Akibatnya, hacker berhasil mencuri data pribadi sedikitnya 68.000 orang. Angka itu menjadi bukti konkret bahwa alat hacking berbasis AI tidak lagi sekadar ancaman teoretis, melainkan sudah menghasilkan kerugian nyata.
FBI juga mengonfirmasi temuan Microsoft sebelumnya bahwa hacker memakai Artex untuk membobol raksasa manajemen IT ConnectWise. Dari serangan itu, pelaku mendapatkan akses ke lingkungan cloud Microsoft 365 milik setidaknya 2.250 pelanggan ConnectWise. Microsoft menduga kuat pelakunya adalah kelompok hacker asal Tiongkok. Data yang dicuri berasal dari pelanggan ConnectWise yang terdampak.
Juru bicara ConnectWise tidak merespons permintaan komentar atas klaim FBI tersebut.
Selain itu, perusahaan keamanan siber Barracuda mengungkap bahwa mereka juga menjadi korban serangan terkait Artex. Serangan itu dilakukan oleh kriminal yang bermotif finansial. Menurut Barracuda, Artex menemukan kredensial terekspos milik layanan pihak ketiga yang belum dicabut perusahaan ketika kerja sama dengan vendor tersebut berakhir. Akses itu membuka jalan bagi hacker untuk menjangkau penyimpanan kredensial yang dipakai Barracuda untuk mengumpulkan data dari sistem pelanggannya.
Barracuda mengaku tidak bisa menyingkirkan kemungkinan akses tidak sah karena log mereka tidak cukup detail. Mereka memilih “berasumsi yang terburuk” dan mengganti seluruh kredensial pelanggan. “Defender yang mengandalkan deteksi aktivitas jahat lalu meresponsnya sering kali tiba setelah penyerang selesai,” tulis Arve Kjoelen, chief information security officer Barracuda.
Juru bicara Barracuda kepada TechCrunch menyatakan perusahaan “secara langsung memberi tahu dan menyarankan sejumlah kecil pelanggan XDR untuk mencabut dan membuat ulang kredensial integrasi”. Namun, mereka tidak merinci berapa jumlah pelanggan yang terdampak.
Respons Pengembang dan Peredaran Versi Open-Source
Setelah Artex dipakai dalam serangan siber, pengembang alat tersebut mengubah perangkat lunaknya menjadi closed-source untuk mencegah penyalahgunaan lebih lanjut. Langkah itu diambil sebagai bentuk tanggung jawab atas dampak yang ditimbulkan.
Namun, FBI menegaskan versi open-source sebelumnya terus beredar dan tetap “mudah diakses” untuk digunakan dalam serangan siber. Artinya, penutupan kode sumber tidak serta-merta menghentikan ancaman. Salinan lama tetap hidup di berbagai forum, repositori, dan sistem yang sudah telanjur dipasang.
Fenomena ini menunjukkan sifat dasar open-source: begitu kode dilepas ke publik, kendali atas peredarannya hilang. Siapa pun bisa menyimpan, memodifikasi, dan menjalankannya tanpa izin pengembang asli.
Dampak Lebih Luas: Sistem Artex Sendiri Terekspos
Bukan hanya perusahaan dan korban yang dirugikan akibat melemahnya keamanan yang dieksploitasi alat AI. Alat itu sendiri ikut terekspos, yang berpotensi memberi pihak luar akses ke kemampuan hacking yang powerful.
Pekan lalu, peneliti menemukan ratusan sistem Artex yang terekspos publik di internet. Sistem-sistem itu dipasang tanpa kata sandi, kemungkinan besar karena kesalahan atau salah konfigurasi. Salah satu sistem Artex yang terekspos adalah yang dipakai untuk menargetkan Korea Selatan.
Temuan ini menambah lapisan masalah baru. Di satu sisi, Artex menjadi senjata ampuh bagi penyerang. Di sisi lain, infrastruktur Artex milik penyerang sendiri rentan dibobol. Kondisi ini menciptakan ekosistem serangan yang chaos, tetapi tetap berbahaya bagi korban.
Langkah Selanjutnya dan Imbauan FBI
FBI dalam advisory-nya menekankan bahwa serangan berbasis AI semakin meningkat, terutama dalam menemukan celah keamanan yang mudah ditemukan dan membobol perusahaan dengan relatif mudah. Lembaga itu mendesak organisasi memperkuat pertahanan dasar.
Beberapa langkah yang disarankan FBI dan pakar keamanan siber:
- Menerapkan autentikasi multi-faktor (MFA) secara menyeluruh, terutama pada layanan yang terekspos ke internet.
- Mencabut segera kredensial pihak ketiga yang sudah tidak digunakan, seperti yang terjadi pada kasus Barracuda.
- Memantau lalu lintas jaringan secara aktif untuk mendeteksi pemindaian cepat yang menjadi ciri khas Artex.
- Memperbarui sistem dan menambal celah keamanan sederhana yang kerap dieksploitasi.
- Menyusun rencana respons insiden yang mengasumsikan skenario terburuk.
FBI juga menegaskan bahwa versi open-source Artex masih beredar luas. Organisasi tidak bisa hanya mengandalkan penutupan kode sumber oleh pengembang. Kewaspadaan berkelanjutan menjadi kunci.
Hingga berita ini diturunkan, belum ada informasi resmi mengenai jumlah total korban di luar Korea Selatan dan pelanggan ConnectWise. Namun, kombinasi kecepatan serangan di bawah tiga jam dan skala korban yang sudah terkonfirmasi menunjukkan bahwa era hacking otonom telah tiba.
Analisis Redaksi
Peringatan FBI soal Artex bukan sekadar alarm teknis. Ini adalah sinyal bahwa lanskap ancaman siber telah bergeser secara fundamental. Selama bertahun-tahun, pertahanan siber dibangun di atas asumsi bahwa penyerang adalah manusia yang butuh waktu untuk berpikir, bergerak, dan membuat kesalahan. Asumsi itu kini runtuh.
Artex memangkas waktu dari pemindaian menjadi kompromi aktif dalam hitungan jam. Bahkan, dalam beberapa kasus, kurang dari tiga jam. Defender manusia tidak dirancang untuk berlomba dengan mesin yang bisa memindai ribuan celah per detik. Ketika penyerang sudah menggunakan AI otonom, bertahan dengan cara lama sama saja dengan menyerahkan kunci.
Yang paling mengkhawatirkan, serangan ini menyasar kelemahan dasar: kata sandi yang terekspos, MFA yang tidak aktif, dan kredensial pihak ketiga yang telanjur dibiarkan hidup. Celah-celah itu sebenarnya bisa ditutup dengan disiplin operasional biasa. Artinya, korban seperti 68.000 orang di Korea Selatan dan 2.250 pelanggan ConnectWise tidak jatuh karena serangan siber canggih, melainkan karena pertahanan yang mendasarinya sudah rapuh.
Kasus Barracuda memberi pelajaran pahit. Ketika log tidak cukup detail untuk memastikan ada atau tidaknya akses, perusahaan memilih berasumsi terburuk dan mengganti seluruh kredensial pelanggan. Langkah itu benar, tetapi mahal. Biaya kepanikan selalu lebih tinggi daripada biaya pencegahan.
FBI dan Microsoft menduga pelaku di balik serangan ConnectWise adalah kelompok asal Tiongkok. Tuduhan itu, jika terbukti, menambah dimensi geopolitik pada perang siber. Namun, terlepas dari siapa pelakunya, fakta bahwa alat open-source bisa dipakai siapa saja—termasuk kriminal bermotif finansial seperti pada kasus Barracuda—menunjukkan bahwa genie sudah keluar dari botol.
Penutupan kode sumber Artex oleh pengembangnya patut diapresiasi, tetapi terlambat. Versi lama tetap beredar dan mudah diakses. Regulasi yang hanya berfokus pada pengembang tidak akan cukup. Yang dibutuhkan adalah percepatan adopsi pertahanan berbasis AI juga, serta standar keamanan minimum yang ditegakkan, bukan sekadar diimbau.
Selama organisasi masih mengandalkan deteksi aktivitas jahat lalu merespons, mereka akan terus tiba setelah penyerang selesai. Pertahanan harus bergerak secepat serangan. Itu bukan pilihan, melainkan keharusan.
Sumber: techcrunch.com, microsoft.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0