





































AI Temukan Celah di Java: String 'AAAAAAAA...' Bisa Bobol Sistem Bank dan NASA
Peneliti keamanan siber dari startup Calif menemukan celah di bahasa pemrograman Java yang bisa dipicu dengan string 64 karakter 'A' diikuti tanda sama dengan. Bug ini berpotensi memberi akses penuh ke sistem bank, rumah sakit, hingga lembaga pemerintah.
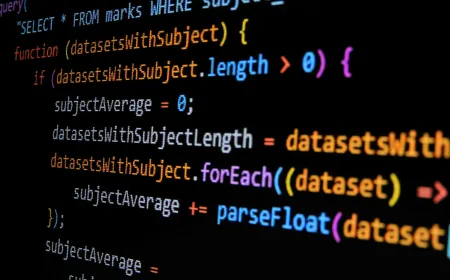
Temuan itu diungkapkan lewat bantuan model AI GPT-6 Cyber milik OpenAI yang belum tersedia untuk publik. Menurut laporan Engadget, Selasa (18/11/2026), celah tersebut muncul saat decoder base64 Java menerima input string berisi 64 huruf 'A' diikuti tanda sama dengan.
Baca juga: Beatline Sports: Jaringan Podcast AI yang Banjiri Penggemar Olahraga dengan Sampah Digital
Pada mesin tertentu, input itu memicu kesalahan memori. Biasanya sistem hanya crash. Namun dengan rekayasa tertentu, penyerang bisa memanfaatkannya untuk mendapatkan akses tanpa izin ke seluruh sistem.
Kronologi Temuan dan Cara Kerja Bug Java
Calif menemukan anomali ini saat menguji model GPT-6 Cyber. Model tersebut dirancang untuk mendeteksi pola berbahaya dalam kode sumber. Dari pengujian itu, tim menemukan bahwa decoder base64 Java memiliki kelemahan saat memproses string panjang tertentu.
String 64 karakter 'A' dipilih karena panjangnya pas dengan batas buffer internal decoder. Ketika diikuti tanda sama dengan, decoder kehilangan kendali atas alokasi memori. "Biasanya hanya crash, tapi dengan finesse tertentu bisa jadi akses penuh," kata peneliti Calif dalam keterangan yang dikutip Engadget.
Calif kemudian mendemonstrasikan dampaknya pada Keycloak, sistem login yang dipakai organisasi seperti CERN dan NASA. Dengan memanfaatkan bug ini, penyerang bisa melewati autentikasi dan mengambil alih akun administrator.
Baca juga: Palo Alto Networks Akuisisi Applied Compute Rp73 Triliun, Taruhan Besar di AI
Java sendiri merupakan bahasa pemrograman yang sangat luas digunakan. Sekitar 90 persen perusahaan Fortune 500 memakainya, termasuk untuk platform perbankan, rumah sakit, maskapai penerbangan, dan instansi pemerintah.
Pihak yang Terlibat dan Pernyataan Resmi
Selain Calif dan OpenAI, pihak yang langsung merespons adalah Oracle sebagai pemilik Java. Oracle merilis pembaruan patch kritis pada Selasa lalu, tetapi tidak secara spesifik menyebut bug ini dalam catatan rilisnya.
Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) mengeluarkan imbauan agar organisasi segera menambal sistem mereka. "Organisasi harus memprioritaskan patch ini," kata juru bicara CISA dalam pernyataan tertulis, seperti dikutip Engadget.
Meski demikian, tidak semua sistem akan tertambal tepat waktu. Calif memperkirakan bug ini bisa bertahan antara lima hingga 10 tahun, terutama di lingkungan yang sulit diperbarui.
Hingga berita ini diturunkan, belum ada keterangan resmi dari OpenAI mengenai peran GPT-6 Cyber dalam penemuan ini. Model tersebut masih dalam tahap pengujian terbatas.
Latar Belakang: Java di Tengah Infrastruktur Digital yang Menua
Java telah menjadi tulang punggung aplikasi enterprise sejak dekade 1990-an. Banyak sistem perbankan dan rumah sakit masih menjalankan versi Java lama karena alasan kompatibilitas dan biaya migrasi.
Kondisi ini diperparah oleh rentetan gangguan layanan digital dalam sepekan terakhir. Mulai dari outage di Microsoft, FAA, bank-bank besar, hingga Apple. Meski pernyataan resmi belum mengaitkan insiden tersebut dengan AI, rangkaian kejadian itu menunjukkan infrastruktur digital yang rentan.
Menurut data Calif, sekitar 90 persen Fortune 500 menggunakan Java di lingkungan produksi mereka. Artinya, satu celah di decoder base64 bisa berdampak pada hampir seluruh sektor ekonomi.
Yang membuat situasi lebih rumit, bug ini tidak mudah dieksploitasi. Penyerang membutuhkan akses awal ke sistem atau posisi tertentu dalam jaringan. Namun begitu berhasil, eskalasi hak akses bisa terjadi dalam hitungan detik.
Dampak Potensial bagi Bank, Rumah Sakit, dan Lembaga Pemerintah
Jika tidak ditambal, celah ini bisa membuka pintu bagi pencurian data nasabah, manipulasi rekam medis, hingga pengambilalihan kendali sistem kontrol penerbangan. Sektor yang paling terpapar adalah perbankan dan layanan kesehatan.
Calif mendemonstrasikan serangan pada Keycloak karena sistem itu lazim dipakai sebagai gerbang autentikasi tunggal (single sign-on). Dengan menembus Keycloak, penyerang bisa mengakses banyak aplikasi sekaligus.
Beberapa organisasi yang menggunakan Keycloak antara lain CERN dan NASA. Keduanya belum memberikan komentar resmi terkait temuan ini.
Dampak jangka panjangnya juga signifikan. Calif memperkirakan bug akan bertahan 5-10 tahun karena banyak sistem warisan (legacy) yang tidak lagi dirawat secara rutin. Patch Oracle mungkin tidak menjangkau instalasi yang sudah dimodifikasi.
Langkah Selanjutnya: Patch Oracle dan Imbauan CISA
Oracle merilis Critical Patch Update (CPU) pada Selasa, 18 November 2026. Patch itu mencakup perbaikan untuk decoder base64, meski dalam catatan resminya Oracle tidak menyebut secara eksplisit string 'AAAAAAAA...'.
CISA mengimbau seluruh organisasi, terutama yang bergerak di infrastruktur kritis, untuk segera menerapkan patch. "Jangan menunda," kata CISA.
Bagi pengembang dan administrator sistem, langkah yang disarankan meliputi:
- Segera menerapkan pembaruan Oracle CPU terbaru.
- Memantau log akses tidak wajar pada layanan yang menggunakan Java.
- Membatasi akses jaringan ke layanan Keycloak dan sistem autentikasi sejenis.
- Melakukan audit terhadap aplikasi yang masih menggunakan versi Java lawas.
- Menyusun rencana migrasi untuk sistem yang tidak lagi didukung.
Calif sendiri belum merilis alat eksploitasi publik. Mereka memilih berkoordinasi dengan Oracle dan CISA sebelum mengumumkan detail teknis lebih lanjut.
Analisis Redaksi
Penemuan ini bukan sekadar cerita tentang satu bug. Ini adalah peringatan bahwa AI generatif sudah masuk ke ranah audit keamanan, dan hasilnya bisa lebih cepat dari tim manusia. GPT-6 Cyber menemukan pola yang mungkin luput dari pengujian manual selama bertahun-tahun.
Namun ada ironi yang sulit diabaikan. AI yang menemukan celah ini belum tersedia untuk publik, sementara patch-nya harus segera dipasang oleh jutaan sistem di seluruh dunia. Kesenjangan antara kecepatan penemuan dan kecepatan perbaikan menjadi masalah struktural yang tidak selesai dengan satu patch Oracle.
Yang lebih mengganggu, insiden ini terjadi di tengah rentetan outage layanan digital global. Publik berhak bertanya: seberapa dalam ketergantungan infrastruktur kritis pada kode warisan yang tidak lagi dipahami sepenuhnya oleh manusia? Jawabannya mungkin akan menentukan arah kebijakan keamanan siber lima tahun ke depan.
Sumber: cisa.gov
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0