




































FastUnlock 0-Day Windows Tanpa Patch: Siapa Pun Bisa Jalankan Program dari Layar Kunci
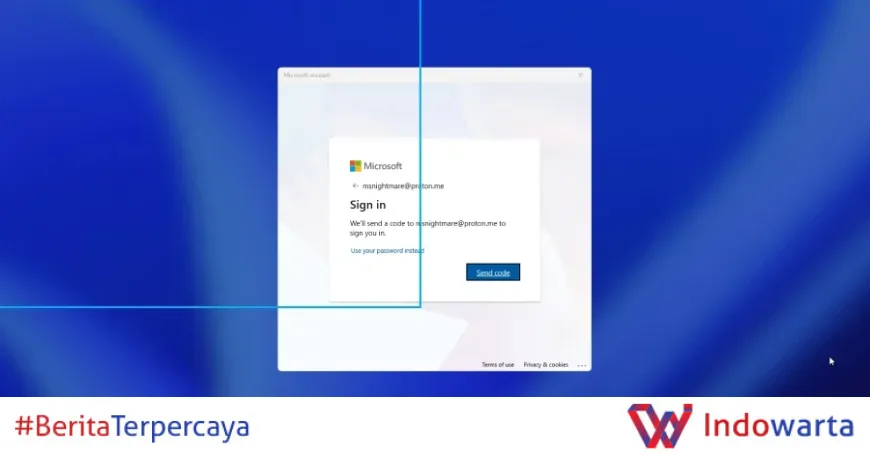
Teknik zero-day tanpa patch bernama FastUnlock memungkinkan siapa pun yang memegang komputer Windows terkunci menjalankan program tanpa login. Peneliti mempublikasikannya kemarin, dan firma keamanan ThreatLocker mengonfirmasi metode itu berfungsi. Microsoft belum merilis perbaikan.
Metode ini diposting oleh peneliti dengan nama samaran MSNightmare dan Nightmare Eclipse. ThreatLocker menguji pada hari yang sama dan menemukan bahwa teknik tersebut berhasil. Belum ada bukti metode ini dipakai dalam serangan nyata.
FastUnlock hanya memberi akses ke akun terbatas, bukan hak administrator. Namun, dari layar kunci, seseorang bisa menjalankan program yang seharusnya tidak bisa dijalankan tanpa kredensial.
Kronologi Temuan dan Uji Independen ThreatLocker
Publikasi di GitHub oleh peneliti berisi video singkat dan sedikit penjelasan tertulis. Karena itu, gambaran paling jelas tentang apa yang dilakukan celah ini datang dari pengujian independen ThreatLocker, yang dilakukan pada hari yang sama dengan publikasi.
Dalam uji tersebut, ThreatLocker mencapai titik di mana mereka bisa menjalankan sebuah program dari layar kunci. Program itu berjalan di akun terbatas yang diidentifikasi sebagai WSIAccount. Perusahaan menegaskan akun itu "bukan akun administrator".
Meski demikian, kemampuan menjalankan kode di akun terbatas tetap menjadi masalah. Penyerang dengan akses fisik bisa memanfaatkannya untuk berbagai tujuan, mulai dari mengumpulkan informasi hingga menyiapkan langkah lanjutan.
Belum ada daftar resmi versi Windows yang terdampak. Sampai daftar itu muncul, setiap mesin yang memenuhi syarat tertentu sebaiknya dianggap berisiko.
Syaratnya: akses fisik ke komputer dan akun Microsoft yang bisa diakses melalui opsi pemulihan di layar kunci. Teknik ini juga memanfaatkan pembaca layar bawaan Windows, Narrator, untuk menavigasi layar yang terkunci.
Peran Narrator dan Opsi Pemulihan sebagai Pintu Masuk
Narrator adalah fitur aksesibilitas yang dirancang membantu pengguna tunanetra. Fitur ini bisa diaktifkan dari layar kunci melalui kombinasi tombol tertentu. Dari sana, penyerang dapat membuka opsi pemulihan yang seharusnya memerlukan kredensial.
FastUnlock memanfaatkan jalur itu untuk membuka program seperti command prompt atau alat lain. ThreatLocker tidak merinci langkah teknis lengkap, tetapi menegaskan bahwa eksekusi program berhasil dilakukan.
Yang perlu dicatat, metode ini tidak membobol enkripsi disk. Ia berjalan pada komputer yang sudah membuka kunci drive-nya sendiri secara normal. Jadi, ini bukan serangan terhadap BitLocker, melainkan penyalahgunaan antarmuka yang sudah terbuka.
Mengapa BitLocker dengan TPM Tidak Cukup Melindungi
Banyak komputer Windows mengenkripsi drive dengan BitLocker. Namun, dalam konfigurasi umum, itu tidak membuat mesin kebal. Sebuah chip bernama TPM membuka kunci drive secara otomatis saat komputer menyala.
Artinya, pada saat layar kunci muncul, file-file sudah bisa dibaca. Bypass FastUnlock berjalan tepat di titik itu. Dokumentasi TPM Microsoft sendiri menjelaskan mode ini, di mana drive terbuka "tanpa harus memasukkan PIN".
FastUnlock tidak memecahkan enkripsi atau memulihkan kunci. Ia hanya memanfaatkan fakta bahwa drive sudah terbuka. Ini masalah yang lebih kecil dibandingkan membobol disk terenkripsi, tetapi tetap nyata bagi mesin yang sedang dipegang orang lain.
Karena itu, perlindungan fisik dan pengaturan startup menjadi kunci. Tanpa patch, langkah-langkah pencegahan manual adalah satu-satunya benteng.
Langkah Antisipasi Selama Belum Ada Patch
Dengan tidak adanya perbaikan resmi, tindakan yang berguna berfokus pada kontrol fisik dan perlindungan saat startup. Berikut langkah yang bisa diambil:
- Jauhkan mesin yang mudah hilang dari tangan yang salah. Simpan laptop, meja bersama, dan komputer kasir di tempat yang terkunci atau diawasi ketat.
- Pada mesin sensitif, tambahkan PIN startup pada BitLocker alih-alih membiarkan drive terbuka otomatis.
- Matikan atau hibernasi perangkat saat keluar dari kendali seseorang. PIN startup hanya melindungi mesin yang belum menyala, bukan yang sudah di layar kunci.
- Jangan menganggap layar terkunci saja sudah cukup.
Panduan penanggulangan Microsoft merekomendasikan penggunaan PIN startup, bersama dengan mematikan atau hibernasi mesin saat menghadapi penyerang yang gigih dan memiliki akses fisik. Sampai ada perbaikan atau imbauan resmi, pantau dan terapkan begitu tersedia.
Langkah-langkah ini tidak menghilangkan risiko sepenuhnya, tetapi mengurangi peluang eksploitasi. Untuk organisasi, kebijakan pengelolaan perangkat portabel dan pelatihan staf menjadi penting.
Dampak dan Reaksi Industri
ThreatLocker mempublikasikan hasil ujinya sebagai peringatan bagi pelanggan dan industri. Mereka menekankan bahwa FastUnlock bukan serangan jarak jauh; ia memerlukan kehadiran fisik di depan mesin.
Meski demikian, dalam skenario tertentu—seperti laptop yang ditinggal di meja kerja bersama atau komputer di area publik—akses fisik bisa didapat dengan mudah. Penyerang hanya perlu beberapa menit untuk menjalankan program.
Hingga berita ini diturunkan, Microsoft belum memberikan komentar atau patch. Peneliti juga belum merinci versi Windows yang rentan. Komunitas keamanan masih menunggu pengungkapan lebih lengkap.
Beberapa pakar menilai teknik ini mengingatkan kembali bahwa layar kunci bukan batas keamanan yang kuat. Fitur aksesibilitas dan opsi pemulihan memang dirancang untuk membantu, tetapi bisa disalahgunakan.
Untuk saat ini, pengguna disarankan waspada dan tidak meninggalkan perangkat dalam keadaan menyala di tempat yang tidak aman. Menunggu patch tanpa langkah pencegahan bukan pilihan bijak.
Analisis Redaksi
FastUnlock bukan kerentanan yang memungkinkan pencurian data massal dari jarak jauh. Ini adalah celah yang menuntut kehadiran fisik, dan itu membatasi skala serangan. Namun, justru di situlah letak bahayanya: banyak organisasi menganggap keamanan fisik sebagai hal yang sudah beres, padahal perangkat sering berpindah tangan.
Kritik utama tertuju pada desain antarmuka pemulihan Windows yang memberi jalan bagi eksekusi kode tanpa autentikasi penuh. Fitur aksesibilitas seperti Narrator memang penting, tetapi seharusnya ada pembatasan yang lebih ketat ketika diaktifkan dari layar kunci. Ini bukan pertama kalinya fitur semacam itu menjadi vektor bypass.
Hingga Microsoft merilis perbaikan, tanggung jawab ada di tangan pengguna dan admin. Menambahkan PIN startup pada BitLocker dan mematikan perangkat saat tidak diawasi adalah langkah sederhana yang bisa menutup sebagian besar risiko. Jangan menunggu insiden terjadi baru bertindak.
Sumber: thehackernews.com, learn.microsoft.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0