

































Di Balik Tirai: AI dan Gelombang Gangguan Siber yang Tak Terhindarkan
Para pendukung dan pengkritik paling keras terhadap kecerdasan buatan (AI) ternyata sepakat dalam satu hal: gangguan siber akan menjadi bagian tak terpisahkan dari kehidupan sehari-hari. Laporan Axios menyoroti bagaimana kedua kubu melihat masa depan yang sama, meski dengan kesimpulan berbeda.
Dalam artikel berjudul "Behind the Curtain" yang diterbitkan Axios pada 22 November 2026, inti pesannya jelas: apa pun sikap seseorang terhadap AI, era gangguan digital yang rutin tampaknya sudah di ambang pintu. Tidak ada kutipan panjang atau data spesifik yang disertakan dalam ringkasan RSS, tetapi pernyataan itu sendiri sudah cukup menggambarkan pergeseran lanskap keamanan siber global.
Dua Kubu, Satu Kesimpulan Tentang Gangguan Siber
AI memiliki dua wajah di ruang publik. Di satu sisi, ada kelompok optimis yang melihat teknologi ini sebagai alat untuk mendeteksi dan menangkal serangan siber lebih cepat dari manusia. Di sisi lain, ada kelompok skeptis yang justru menilai AI memperbesar permukaan serangan karena penyerang juga bisa memanfaatkannya.
Yang mengejutkan, kedua kubu tidak lagi berdebat soal apakah gangguan siber akan terjadi. Mereka sepakat bahwa gangguan semacam itu akan menjadi bagian dari keseharian. Perdebatan bergeser ke seberapa besar dampaknya dan seberapa siap institusi menghadapinya.
Kesepakatan ini penting karena mengubah cara organisasi memandang keamanan. Jika gangguan siber dianggap pasti terjadi, maka strategi yang tepat bukan lagi sekadar pencegahan total, melainkan ketahanan dan pemulihan cepat.
Mengapa AI Mempercepat Perubahan Lanskap Ancaman
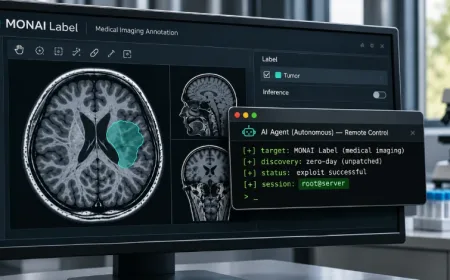
AI memungkinkan otomatisasi serangan dalam skala yang sebelumnya sulit dibayangkan. Proses seperti pemindaian kerentanan, pembuatan email phishing yang meyakinkan, hingga penyusunan kode berbahaya bisa dipercepat dengan bantuan model bahasa dan alat generatif.
Namun, teknologi yang sama juga dipakai tim pertahanan untuk memantau anomali jaringan, mengenali pola serangan, dan merespons insiden dalam hitungan detik. Perlombaan senjata ini berlangsung simultan di kedua sisi.
Karena itu, pernyataan bahwa gangguan siber akan menjadi cara hidup bukanlah ramalan apokaliptik. Itu adalah deskripsi realistis tentang kondisi ketika serangan dan pertahanan berjalan bersamaan tanpa henti.
Dampak bagi Bisnis dan Layanan Publik
Bagi perusahaan, implikasi paling langsung adalah perlunya mengubah anggaran dan budaya kerja. Keamanan siber tidak lagi bisa diperlakukan sebagai proyek sekali jadi. Diperlukan tim yang siaga, prosedur tanggap darurat yang diuji rutin, serta transparansi saat insiden terjadi.
Layanan publik juga menghadapi risiko serupa. Rumah sakit, jaringan listrik, dan sistem transportasi yang semakin terhubung ke internet menjadi sasaran yang menarik. Gangguan singkat pada sistem semacam itu bisa berdampak besar pada masyarakat.
Axios menekankan bahwa kesadaran akan risiko ini sudah meluas, tetapi kesenjangan antara kesadaran dan kesiapan masih lebar. Banyak organisasi mengetahui ancamannya, namun belum mengalokasikan sumber daya yang memadai untuk menghadapinya.
Respons Kebijakan dan Regulasi yang Belum Merata
Di tingkat global, regulasi AI dan keamanan siber bergerak dengan kecepatan berbeda. Uni Eropa telah mengadopsi Undang-Undang AI yang mengatur penggunaan berisiko tinggi, sementara Amerika Serikat masih mengandalkan kombinasi peraturan sektoral dan kebijakan sukarela.
Perbedaan pendekatan ini menciptakan celah. Perusahaan yang beroperasi lintas negara menghadapi kewajiban yang tidak seragam, sementara penyerang tidak terikat batas yurisdiksi.
Laporan Axios tidak merinci langkah kebijakan spesifik, tetapi menyiratkan bahwa koordinasi internasional menjadi semakin mendesak. Tanpa koordinasi, upaya pertahanan di satu negara bisa dilemahkan oleh lemahnya pengawasan di negara lain.
Apa yang Bisa Dilakukan Sekarang
Meski tantangannya besar, ada langkah-langkah konkret yang bisa diambil organisasi maupun individu untuk mengurangi risiko:
- Menerapkan autentikasi multifaktor pada semua akun penting, terutama yang memiliki akses administratif.
- Melakukan pelatihan phishing secara berkala, bukan hanya sekali saat orientasi karyawan.
- Menyusun rencana pemulihan bencana yang diuji melalui simulasi, bukan sekadar dokumen di atas kertas.
- Memetakan rantai pasok perangkat lunak dan memantau pembaruan keamanan dari vendor pihak ketiga.
- Mendorong transparansi insiden agar pembelajaran bisa dibagikan tanpa rasa takut dipermalukan.
Langkah-langkah ini tidak menjamin bebas dari serangan, tetapi bisa mengurangi dampak ketika gangguan terjadi. Pendekatan yang lebih realistis adalah membangun ketahanan, bukan mengejar perlindungan sempurna.
Analisis Redaksi
Pernyataan bahwa gangguan siber akan menjadi cara hidup bukanlah berita yang menyenangkan, tetapi justru itu yang membuatnya layak diperhatikan. Terlalu lama diskusi tentang AI terjebak dalam dikotomi antara utopia dan distopia. Laporan Axios menunjukkan bahwa kedua kubu sebenarnya melihat realitas yang sama: dunia yang semakin rentan terhadap gangguan digital.
Yang menarik adalah bagaimana kesepakatan ini bisa menjadi titik awal untuk kebijakan yang lebih matang. Jika semua pihak mengakui bahwa gangguan pasti terjadi, maka prioritas bisa dialihkan dari retorika menakut-nakuti ke investasi nyata dalam ketahanan. Pemerintah, industri, dan masyarakat sipil punya kepentingan yang sama di sini.
Namun, ada risiko lain yang perlu diwaspadai: normalisasi berlebihan. Jika gangguan siber diterima sebagai hal biasa, bisa muncul sikap pasrah yang justru memperburuk keadaan. Kesadaran harus disertai tuntutan akuntabilitas, baik kepada perusahaan yang lalai maupun kepada pembuat kebijakan yang lambat bertindak.
Pada akhirnya, masa depan keamanan siber tidak ditentukan oleh seberapa canggih teknologi yang dipakai, melainkan oleh seberapa serius manusia bersiap menghadapi ketidakpastian. AI hanyalah alat. Kesigapan, transparansi, dan kemauan belajar dari insiden adalah kunci yang sebenarnya.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0