












































Agen AI Penyerang Temukan Zero-Day di MONAI Label dan Dapat Akses Root
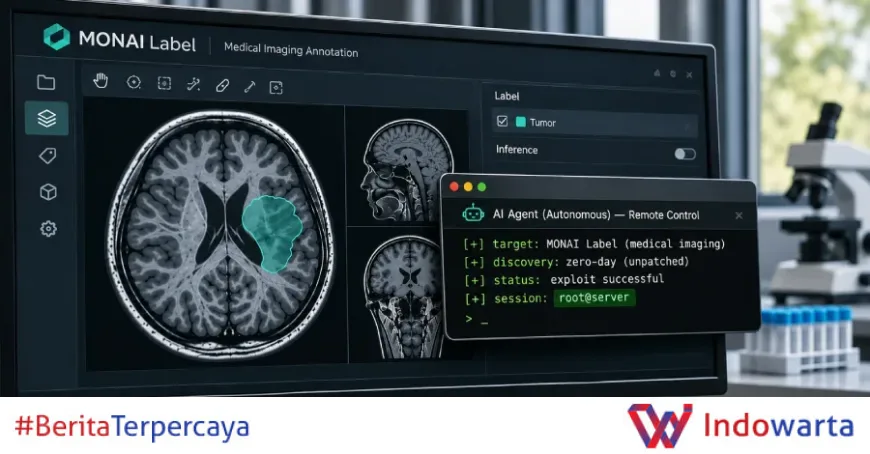
Peretas yang diduga terkait China memakai agen AI otonom untuk menemukan celah zero-day di MONAI Label, server pencitraan medis open-source, lalu menembus akses root ke sebuah server universitas. Amazon Threat Intelligence mengungkap rekonstruksi serangan itu, dan hingga kini belum ada versi patch yang bisa dipasang.
Celah Path Traversal di MONAI Label 0.8.5 dan Versi Sebelumnya
Kelemahan itu terletak pada bagian server yang menyimpan gambar dan label hasil unggahan. Sebuah pengenal berkas yang dikirim pemanggil ditempelkan ke folder penyimpanan lalu ditulis ke disk tanpa memastikan hasil akhirnya tetap berada di dalam folder tersebut. Inilah inti dari path traversal yang jadi pintu masuk serangan.
Dampaknya, penyerang tanpa akun bisa menulis berkas di luar folder penyimpanan server. Celah ini mengenai MONAI Label 0.8.5 dan versi sebelumnya pada konfigurasi bawaan, yang berjalan tanpa login diaktifkan.
Server menulis dengan hak akses akun yang menjalankannya, sehingga penyerang tidak bisa menulis di sembarang tempat pada mesin. Namun lokasi kode atau pengaturan yang bisa ditulis membuka jalan menuju eksekusi kode. Karena autentikasi mati secara bawaan, klien mana pun yang bisa menjangkau server lewat jaringan dapat memicu penulisan berkas itu.
MONAI Label sendiri adalah server yang dipakai tim riset untuk melabeli hasil pemindaian medis dan melatih model pencitraan. Program ini terpisah dari kerangka MONAI yang lebih luas.
Kronologi: 48 Jam, Antarmuka Terpetakan dalam 11 Menit
Amazon merekonstruksi intrusi setelah menemukan panel kendali Cairn milik operator terpapar di internet tanpa kata sandi. Cairn adalah kerangka open-source yang menjalankan agen AI sebagai penguji penetrasi otomatis. Panel yang terbuka itu memperlihatkan pengaturan tugas, prompt, dan riwayat eksekusi para agen.
Dalam rentang sekitar 48 jam pada September, agen-agen tersebut memetakan antarmuka aplikasi dan mencapai tahap menulis berkas ke server dalam waktu sekitar 11 menit. Demikian menurut laporan insiden perusahaan.
Para agen bekerja dengan sedikit arahan langkah demi langkah. Operator menetapkan tujuan memperoleh akses shell dan memilih target, sementara agen memilih metodenya sendiri.
Akses root tidak datang dalam 11 menit itu. Pada sesi terpisah, agen memakai celah yang sama untuk menanam berkas yang dijalankan Python secara otomatis saat startup. Mereka lalu memicu fitur pelatihan yang memulai proses Python baru, yang memuat berkas tersebut dan menghubungi kembali penyerang sebagai root.
Pada sesi berikutnya, operator memberi agen terowongan menuju jaringan universitas kedua yang menjalankan perangkat lunak serupa. Amazon meyakini jaringan itu dibobol dengan cara yang sama, tetapi belum mengonfirmasi kompromi kedua tersebut.
Siapa di Balik Serangan dan Seberapa Kuat Buktinya
Penyelidik mengaitkan kampanye ini dengan aktor terkait China dengan tingkat keyakinan moderat. Indikasinya: prompt berbahasa Mandarin Sederhana, pengaturan Waktu Standar China, dan target yang kemungkinan menarik bagi China.
Namun mereka tidak menghubungkan pekerjaan itu ke kelompok bernama tertentu, dan tidak menetapkan bahwa sebuah pemerintah berada di belakangnya. Perusahaan juga mencatat kampanye ini mencakup sejumlah operasi yang gagal.
Hasil root pada satu server tidak boleh dianggap sebagai hasil yang berlaku bagi setiap penerapan MONAI Label. Apakah sistem lain memberi hasil serupa bergantung pada cara menjalankannya dan apa yang bisa dilakukan akun layanannya.
Amazon juga menegaskan laporannya berdasarkan rekonstruksi internal dan belum dikonfirmasi pihak independen. Laporan itu tidak menunjukkan adanya pemindaian atau rekam medis pasien yang diambil, tidak menunjukkan sistem klinis tersentuh, dan tidak menunjukkan penyerang melampaui target universitas yang dijelaskan.
Perbaikan Sudah di Kode Sumber, tapi Belum Ada Paket Rilis
Para pengelola MONAI Label mengonfirmasi celah itu dan menggabungkan perbaikan di kode sumber pada 19 Oktober. Perbaikan tersebut memaksa unggahan diselesaikan di dalam folder yang disetujui, serta menolak nama kosong atau nama yang diawali titik.
Namun advisory keamanan mereka, yang terbit pekan ini, masih mencantumkan tidak ada versi yang dipatch dan menyebut koreksi akan hadir pada rilis mendatang. Daftar rilis terbaru masih 0.8.5, yang berasal dari 2024. Perbaikan yang sudah digabungkan di kode sumber tidak sama dengan paket yang bisa dipasang.
Celah ini kini tercatat sebagai CVE-2026-133968, terbit pekan ini dengan skor 9,8 dari 10 atau kritikal. Halaman advisory proyek masih menampilkan belum ada CVE yang ditetapkan. Itu keterlambatan pembaruan halaman, bukan tanda adanya celah kedua.
Sejumlah langkah praktis bisa diambil selama belum ada rilis perbaikan:
- Blokir akses jaringan tak tepercaya ke server MONAI Label lewat aturan firewall dan routing, bukan sekadar URL yang sulit ditebak.
- Aktifkan autentikasi, yang secara bawaan dimatikan server.
- Jalankan server dengan akun terbatas, bukan root, dan batasi folder yang bisa ditulisnya.
- Jangan anggap build dari kode sumber otomatis aman. Pastikan build itu memuat perbaikan Oktober sebelum dianggap sudah dipatch.
- Jika server pernah terjangkau dari jaringan, periksa berkas startup Python tak wajar dan pekerjaan pelatihan yang tidak biasa, jalur yang dipakai serangan ini.
Informasi tambahan soal kerangka kerja agen AI seperti Cairn bisa ditelusuri lewat laporan insiden Amazon Threat Intelligence, sementara rincian celah dan advisory pengelola tersedia di repositori MONAI Label di GitHub.
Dampak ke Riset Medis dan Permukaan Serangan yang Melebar
Yang membuat kasus ini menonjol bukan hanya celahnya, tetapi cara celah itu ditemukan. Agen AI menjalankan proses pengujian penetrasi dengan campur tangan manusia yang minim. Operator menentukan sasaran, agen memilih metode, dan waktu 11 menit untuk mencapai tahap penulisan berkas menunjukkan kecepatan yang sulit disaingi tim keamanan konvensional.
Server MONAI Label lazim dipakai tim riset, bukan departemen TI dengan pengamanan ketat. Konfigurasi bawaan tanpa login memperbesar risiko, terutama bila server dipasang di jaringan kampus yang luas dan saling terhubung.
Hingga kini belum ada bukti data pasien diambil. Namun insiden ini memperlihatkan bahwa perangkat lunak pendukung riset medis bisa jadi titik lemah yang tidak terpantau, meski bukan bagian dari sistem klinis inti.
Langkah berikutnya bergantung pada pengelola proyek: merilis versi paket yang memuat perbaikan 19 Oktober. Selama itu belum ada, beban pengamanan berpindah ke tangan operator yang harus menutup paparan jaringan dan menyalakan autentikasi sendiri.
Analisis Redaksi
Kasus MONAI Label memberi peringatan yang jarang terdengar: agen AI kini bukan hanya alat bantu bertahan, tetapi juga mesin penyerang yang bisa bekerja tanpa lelah. Dalam 48 jam, agen memetakan antarmuka aplikasi dan menemukan jalur tulis berkas. Operator hanya perlu menetapkan tujuan. Ini mengubah ekonomi serangan, karena biaya menemukan celah menjadi jauh lebih murah.
Ironi terbesarnya ada pada jeda antara perbaikan di kode sumber dan paket yang bisa dipasang. Pengelola sudah menambal kode pada 19 Oktober, tetapi pengguna belum punya versi resmi untuk dipasang. Dalam periode itulah operator perangkat lunak riset menanggung risiko sendirian. Celah dengan skor 9,8 tanpa patch resmi adalah kombinasi yang semestinya memicu respons lebih cepat, bukan sekadar catatan di halaman advisory.
Ada pula pelajaran soal konfigurasi. Autentikasi yang mati secara bawaan pada perangkat lunak yang menangani data medis adalah pilihan desain yang sulit dibela. Kemudahan pemasangan tidak seharusnya dibayar dengan permukaan serangan yang terbuka. Selama default itu tidak berubah, insiden serupa hanya menunggu waktu, dan agen AI berikutnya tidak perlu menunggu lama untuk menemukannya.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0