












































WhatsApp Tambal 3 Celah Keamanan, Bug Android Diduga Dipakai untuk Penipuan
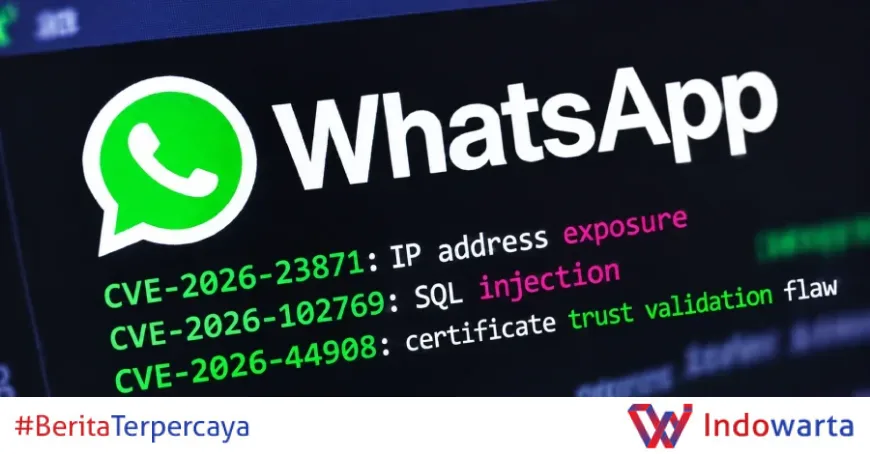
WhatsApp merilis pembaruan keamanan untuk menambal tiga kerentanan, salah satunya bug di aplikasi Android yang diduga telah disalahgunakan dalam kampanye pesan penipuan. Perusahaan di bawah naungan Meta itu mengungkapkan bahwa celah tersebut dapat membocorkan informasi IP pengguna kepada penyerang.
Kronologi Penemuan dan Detail Tiga Kerentanan
Dalam laporan yang dipublikasikan Kamis (20/11/2026), WhatsApp mengidentifikasi tiga celah keamanan yang telah diperbaiki. Kerentanan pertama, CVE-2026-23871, merupakan kasus validasi tidak lengkap pada URL balasan iklan eksternal di WhatsApp for Android dan WhatsApp Business for Android versi sebelum 2.26.17.4.
Menurut WhatsApp, masalah ini dapat menyebabkan perangkat target membocorkan informasi IP kepada penyerang jika penyerang mengirim media dari URL yang dikendalikan saat pesan balasan iklan Click to WhatsApp diproses dan ditampilkan di utas percakapan.
“Kami menduga celah ini telah disalahgunakan bersamaan dengan pesan spam tertentu,” tulis WhatsApp dalam keterangan resminya. Tim Keamanan WhatsApp yang menemukan dan melaporkan masalah ini secara internal.
Kerentanan kedua, CVE-2026-102769, adalah SQL injection pada WhatsApp for Android sebelum versi 2.26.35.74. Bug ini muncul ketika penerima mengetuk pesan “detail pesanan” yang dibuat khusus dari klien tidak resmi, yang menyebabkan file WhatsApp yang tersimpan secara lokal terhapus.
Menariknya, celah ini juga dapat membocorkan satu bit informasi melalui side channel berbasis waktu jika pengguna sedang online saat menerima pesan berbahaya. “Celah ini membocorkan satu bit informasi yang diminta penyerang tentang basis data obrolan pengguna melalui side channel waktu pengiriman tanda terima yang dipicu crash,” jelas WhatsApp. Tidak ada bukti eksploitasi di dunia nyata untuk kerentanan ini.
Kerentanan ketiga, CVE-2026-44908, adalah kelemahan validasi kepercayaan pada mekanisme verifikasi sertifikat untuk infrastruktur komputasi rahasia Meta AI. Bug ini memengaruhi WhatsApp for iOS sebelum 2.26.24.72, WhatsApp Business for iOS dan WhatsApp for Mac Desktop sebelum v2.26.23.72, WhatsApp for Android sebelum v2.26.23.74, serta WhatsApp Business for Android sebelum v2.26.23.70.
Eksploitasi CVE-2026-44908 dapat memungkinkan aktor jahat yang berada di dalam infrastruktur Meta untuk melewati akar kepercayaan perangkat keras menggunakan sertifikat Versioned Chip Endorsement Key (VCEK) yang tidak ditandatangani oleh kunci produsen perangkat keras. Namun, WhatsApp menegaskan bahwa sertifikat VCEK semacam itu harus terlebih dahulu dipublikasikan ke ledger transparansi biner pihak ketiga yang digunakan oleh WhatsApp Private Processing. “Ledger menunjukkan bahwa setiap sertifikat VCEK yang dipublikasikan terhubung ke akar kepercayaan perangkat keras, mengonfirmasi tidak ada eksploitasi,” tambah perusahaan.
Pernyataan Resmi WhatsApp dan Keterlibatan Tim Internal
Juru bicara WhatsApp, saat dihubungi The Hacker News, menyatakan bahwa kerentanan CVE-2026-23871 ditemukan saat perusahaan menggagalkan kampanye penipuan. “Kami yakin seorang penipu menggunakannya untuk membuat pesan penipuan mereka tampak lebih kredibel,” ujar juru bicara tersebut.
WhatsApp tidak mengungkap skala aktivitas tersebut maupun apakah upaya penipuan itu berhasil. Perusahaan juga tidak merinci berapa banyak pengguna yang terdampak.
Tim Keamanan WhatsApp yang menemukan dan melaporkan celah CVE-2026-23871 mendapatkan kredit dalam laporan tersebut. Ini menunjukkan bahwa tim internal secara aktif memantau dan merespons ancaman yang muncul.
Untuk CVE-2026-102769 dan CVE-2026-44908, WhatsApp juga berterima kasih kepada komunitas bug bounty yang telah berkontribusi menjaga keamanan platform. Perusahaan menegaskan komitmennya untuk terus memperkuat sistem.
Latar Belakang: Mengapa Kerentanan Ini Penting
WhatsApp adalah aplikasi pesan instan dengan lebih dari 2 miliar pengguna di seluruh dunia. Kerentanan yang memungkinkan pembocoran IP atau penghapusan file lokal dapat berdampak serius, terutama jika disalahgunakan untuk penipuan.
Dalam beberapa tahun terakhir, penipu semakin canggih dalam menyusun pesan yang tampak meyakinkan. Mereka memanfaatkan fitur seperti iklan Click to WhatsApp untuk mengelabui korban. Celah CVE-2026-23871 memungkinkan penyerang mengirim media dari URL yang dikendalikan, sehingga perangkat korban membocorkan IP-nya. Informasi ini dapat digunakan untuk melacak lokasi atau mengidentifikasi korban lebih lanjut.
SQL injection pada CVE-2026-102769 juga berbahaya karena dapat menghapus file lokal, yang mungkin menyebabkan kehilangan data. Meskipun hanya membocorkan satu bit informasi, dalam konteks tertentu, bit tersebut bisa menjadi petunjuk penting bagi penyerang.
Sementara itu, CVE-2026-44908 menyangkut infrastruktur komputasi rahasia Meta AI. Meskipun eksploitasinya memerlukan posisi di dalam infrastruktur Meta, potensi bypass akar kepercayaan perangkat keras tetap menjadi perhatian. WhatsApp menegaskan bahwa transparansi biner melalui ledger publik memungkinkan verifikasi bahwa tidak ada eksploitasi.
WhatsApp secara rutin merilis pembaruan keamanan. Pengguna disarankan untuk selalu memperbarui aplikasi guna memastikan perlindungan optimal. Perusahaan juga mendorong peneliti keamanan untuk melaporkan kerentanan melalui program bug bounty.
Dampak bagi Pengguna dan Langkah Mitigasi
Bagi pengguna WhatsApp, pembaruan ke versi terbaru adalah langkah paling penting. WhatsApp merekomendasikan agar pengguna selalu memperbarui aplikasi dan perangkat mereka. Pembaruan ini menambal celah yang dapat dieksploitasi.
Berikut adalah versi minimum yang harus dipasang untuk setiap platform:
- WhatsApp for Android: versi 2.26.35.74 atau lebih baru (untuk CVE-2026-102769) dan 2.26.17.4 untuk CVE-2026-23871.
- WhatsApp Business for Android: versi 2.26.23.70 atau lebih baru.
- WhatsApp for iOS: versi 2.26.24.72 atau lebih baru.
- WhatsApp Business for iOS: versi 2.26.24.72 atau lebih baru.
- WhatsApp for Mac Desktop: versi 2.26.23.72 atau lebih baru.
Selain memperbarui aplikasi, pengguna juga sebaiknya waspada terhadap pesan mencurigakan, terutama yang berisi tautan atau file dari sumber tidak dikenal. Jangan mudah percaya pada pesan yang meminta informasi pribadi atau mengarahkan ke situs web yang tidak jelas.
WhatsApp juga menyarankan untuk mengaktifkan verifikasi dua langkah dan fitur keamanan lainnya. Dengan begitu, akun akan lebih terlindungi dari upaya pengambilalihan.
Bagi pelaku usaha yang menggunakan WhatsApp Business, penting untuk memastikan aplikasi selalu diperbarui. Celah pada WhatsApp Business for Android juga telah ditambal, sehingga pembaruan wajib dilakukan.
Respons WhatsApp dan Komunitas Keamanan
WhatsApp menegaskan bahwa pihaknya terus bekerja memperkuat sistem dan menghargai kontribusi komunitas bug bounty. “Kami berterima kasih kepada komunitas bug bounty atas kontribusi mereka dalam menjaga keamanan platform,” kata juru bicara WhatsApp.
Perusahaan juga mengingatkan bahwa pengguna harus selalu memperbarui aplikasi dan perangkat untuk memastikan perlindungan optimal. WhatsApp tidak mengungkapkan berapa banyak pengguna yang mungkin terdampak oleh celah CVE-2026-23871, tetapi menegaskan bahwa pembaruan telah tersedia.
Langkah WhatsApp ini sejalan dengan praktik industri yang semakin transparan dalam mengungkap kerentanan. Publikasi detail kerentanan setelah pembaruan dirilis memungkinkan peneliti dan pengguna untuk memahami risiko dan mengambil tindakan.
Ke depannya, WhatsApp diharapkan terus meningkatkan keamanan platform, terutama mengingat skala pengguna yang besar dan beragamnya ancaman siber. Kolaborasi dengan komunitas keamanan dan peneliti independen akan menjadi kunci.
Analisis Redaksi
Penemuan dan penambalan tiga kerentanan ini menunjukkan bahwa WhatsApp tetap menjadi target utama penjahat siber. Yang menarik, celah CVE-2026-23871 ditemukan secara tidak sengaja saat tim internal menggagalkan kampanye penipuan. Ini mengindikasikan bahwa penipu terus berinovasi mencari celah untuk membuat pesan mereka tampak kredibel. Pembocoran IP mungkin tampak sepele, tetapi dalam konteks penipuan, informasi tersebut dapat digunakan untuk melacak korban atau meningkatkan kepercayaan pada pesan palsu.
Transparansi WhatsApp dalam mengungkap detail kerentanan patut diapresiasi. Namun, ketidakmampuan perusahaan untuk mengungkap skala aktivitas penipuan menimbulkan pertanyaan tentang seberapa luas dampaknya. Pengguna berhak mengetahui apakah mereka menjadi target. Di sisi lain, klaim bahwa tidak ada bukti eksploitasi untuk CVE-2026-102769 dan CVE-2026-44908 memberikan sedikit kelegaan, tetapi tetap menjadi pengingat bahwa infrastruktur komputasi rahasia Meta AI juga memiliki risiko.
Yang terpenting, pembaruan aplikasi adalah garis pertahanan pertama. Pengguna sering menunda pembaruan karena berbagai alasan, padahal celah keamanan dapat dieksploitasi kapan saja. WhatsApp dan platform lain perlu terus mengedukasi pengguna tentang pentingnya pembaruan. Selain itu, kolaborasi dengan komunitas bug bounty harus terus didorong, karena peneliti independen sering kali menemukan celah yang tidak terdeteksi oleh tim internal. Ke depan, keamanan aplikasi pesan instan akan semakin bergantung pada transparansi dan respons cepat terhadap ancaman.
Sumber: thehackernews.com, whatsapp.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0