





































Serangan ROMULUS ClickFix Bawa RAT CNCMachineRMS: Bisa Intip Kamera dan Kuasai PC
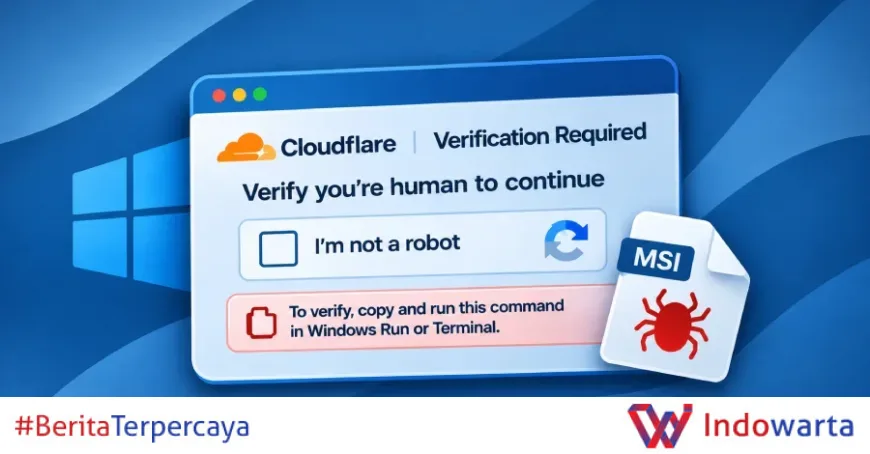
Tim peneliti Blackpoint Cyber menemukan platform pengiriman malware ROMULUS yang menyebarkan trojan akses jarak jauh (RAT) baru bernama CNCMachineRMS. Serangan lewat ClickFix dan DLL sideloading ini memungkinkan penyerang mengendalikan PC, mengintip kamera, dan mencuri data.
Kronologi Serangan ROMULUS dan ClickFix
ROMULUS pertama kali didokumentasikan secara publik oleh Forescout Research pada Oktober 2026. Platform ini disebut sebagai layanan pengiriman malware yang memakai umpan gaya ClickFix untuk menyebarkan keluarga malware seperti Legion Loader, yang juga dikenal sebagai Satacom downloader, CurlyGate, dan RobotDropper.
Serangan yang melibatkan ROMULUS juga sempat memanfaatkan ChatGPT Custom GPTs sebagai jalur untuk mengarahkan korban ke situs berbahaya. Situs tersebut memakai umpan ClickFix untuk mengirim muatan RAT melalui DLL sideloading.
Dalam temuan terbaru, Blackpoint Cyber mengungkap bahwa ROMULUS mendistribusikan CNCMachineRMS bersama LegionLoader melalui rantai infeksi yang terpisah. Salah satu muatan yang dikirim lewat aktivitas ClickFix adalah installer MSI berbahaya bernama IconEdit2Turb.msi.
Installer itu dieksekusi menggunakan msiexec.exe melalui perintah PowerShell. File tersebut menyamar sebagai Stardock Smart DeElevation Tool, sambil memulai rantai DLL sideloading untuk menjalankan DLL berbahaya bernama I++u.dll.
DLL itu dirancang untuk mendekode dan menjalankan shellcode tertanam yang bertugas meluncurkan CNCMachineRMS. RAT ini adalah implant akhir yang sama dengan yang didistribusikan melalui umpan ChatGPT Custom GPT yang disebut sebelumnya.
Pihak yang Terlibat dan Pernyataan Peneliti
Laporan Blackpoint Cyber ditulis oleh Sam Decker, Nevan Beal, dan Andi Ursry. Mereka menyatakan bahwa ROMULUS kemungkinan beroperasi sebagai layanan pengiriman, mendistribusikan CNCMachineRMS dan Legion Loader melalui rantai terpisah namun tetap mempertahankan teknik ClickFix dan sideloading binary bertanda tangan.
"ROMULUS likely operates as a delivery service, distributing CNCMachineRMS and Legion Loader through separate chains while retaining ClickFix and signed binary sideloading techniques," kata para peneliti dalam laporan tersebut.
Blackpoint Cyber juga menegaskan bahwa arsitektur malware yang konsisten menjadi cara yang lebih andal untuk mengidentifikasi aktivitas terkait, meskipun penyerang terus mengganti aplikasi dan loader yang digunakan.
"As attackers continue to change the applications and loaders used to distribute their payloads, the underlying malware architecture provides a more consistent way to identify related activity and understand the threats being delivered," ujar Blackpoint Cyber.
Sebelumnya, Huntress juga merilis laporan yang menyebut ClickFix telah berkembang dari sekadar pengiriman skrip atau loader menjadi rantai serangan canggih yang membangun persistensi, mendukung pergerakan lateral, serta memungkinkan pengintaian dan pencurian kredensial.
"Threat actors are using increasingly elaborate delivery methods, including browser-cache-seeded chains and executables reconstructed from data hidden in PNG files," kata peneliti Huntress.
Latar Belakang dan Konteks Serangan ClickFix
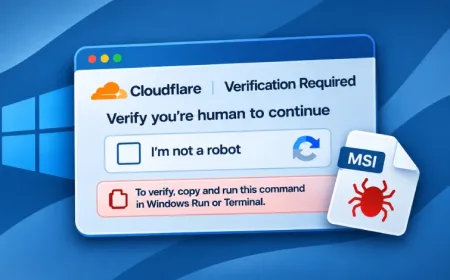
ClickFix adalah teknik rekayasa sosial yang memancing korban untuk menyalin dan menjalankan perintah berbahaya dengan dalih verifikasi. Korban biasanya melihat prompt palsu seperti CAPTCHA Cloudflare atau halaman verifikasi lainnya, lalu tanpa sadar menempelkan perintah ke terminal atau dialog Run.
Dalam beberapa bulan terakhir, kampanye ClickFix semakin beragam. Beberapa di antaranya menggabungkan ClickFix dengan EtherHiding di lebih dari 70.000 situs web yang disusupi untuk menjalankan JavaScript yang berinteraksi dengan kontrak pintar Polygon.
Ada pula yang memakai halaman ulasan apartemen Zillow palsu untuk menyajikan prompt verifikasi palsu dan memasang NetSupport RAT di komputer Windows pengunjung. Serangan lain menggunakan rantai JavaScript-to-WordPress bernama TRUST#GRAFT yang menyuntikkan JavaScript ke situs WordPress.
TRUST#GRAFT menyajikan prompt verifikasi Cloudflare palsu, lalu memeriksa apakah permintaan berasal dari browser administrator WordPress yang sudah terautentikasi. Jika bukan, ia mengunggah plugin PHP berbahaya bernama Web Media Optimizer yang mampu menyuntikkan JavaScript jarak jauh ke halaman publik dan menyalin dirinya ke direktori mu-plugins untuk persistensi.
Kampanye lain memakai hasil pencarian Google berbayar untuk kata kunci "amazon business" yang mengarah ke halaman login Amazon palsu. Halaman itu menyematkan perintah ClickFix yang memanfaatkan utilitas finger bawaan Windows untuk memulai rantai serangan multi-tahap yang berujung pada pemasangan NetSupport Client dan Lumma Stealer.
Ada juga yang menyalahgunakan Google Ads untuk mengarahkan pengguna ke obrolan bersama Anthropic Claude yang menampilkan halaman "Download Claude" palsu. Perintah ClickFix di halaman itu menipu pengguna Mac agar menjalankan perintah berbahaya di Terminal, yang berujung pada pemasangan Atomic macOS Stealer (AMOS).
Teknik lain menggunakan domain typosquatting bertema "House Wiring Scheme" (veriffication-redirect[.]com) untuk menyajikan prompt verifikasi Cloudflare palsu. Prompt ini memanipulasi clipboard untuk menipu pengguna agar menjalankan perintah berbahaya di dialog Run Windows, yang kemudian mengambil muatan Python tahap berikutnya melalui record DNS TXT, termasuk trojan baru bernama CrocoRat.
Ada pula yang menghubungi target langsung via telepon dan membujuk mereka membuka situs WordPress yang disusupi. Situs tersebut menyajikan umpan ClickFix untuk mengirim muatan berbahaya melalui paket MSI yang telah ditrojanisasi dan menyamar sebagai 3D PDF Maker Smart, Bitwarden VPN, dan ESET Sysinspector, lalu dieksekusi via DLL sideloading.
Varian ClickFix bernama TerminalFix juga muncul, yang menginstruksikan pengguna membuka Windows Terminal dan menjalankan perintah untuk memasang implant tunneling berbasis Python menggunakan Lorem Ipsum Loader. Aktivitas ini dilacak sebagai STAC4924.
Selain itu, ada kampanye yang memakai iklan pencarian Google untuk "claude mac" yang mengarah ke hasil pencarian Bing, lalu membawa korban ke situs ritel yang disusupi sebelum mendarat di halaman unduhan Claude palsu. Halaman palsu itu memakai varian ClickFix bernama InstallFix untuk membujuk pengguna Mac menyalin dan menjalankan perintah berbahaya di Terminal. Teknik pengalihan dan cloaking dari Google Search ke Bing ini diberi nama sandi Adception.
Kampanye lainnya memakai prompt verifikasi Cloudflare palsu di situs bogus yang meniru pasar game DMarket, autentikasi Microsoft Office dalam bahasa Ceko (login.microsoftofice[.]cz), dan peritel Inggris Howdens (updates.howclens[.]com) untuk mengirim CrashHandler RAT dan malware akses jarak jauh, termasuk yang menyalahgunakan API Stripe sebagai command-and-control (C2) untuk menerima instruksi dan mengirim balik informasi curian.
Dampak Teknis CNCMachineRMS RAT
CNCMachineRMS adalah RAT yang memberikan kendali desktop jarak jauh, streaming layar, pengambilan mikrofon dan kamera, manajemen file, serta pengintaian sistem. Trojan ini juga dilengkapi kemampuan menjalankan muatan tambahan sesuai permintaan.
Komunikasi dengan infrastruktur yang dikendalikan penyerang dilakukan melalui DNS over HTTPS (DoH). Teknik ini menyulitkan deteksi karena lalu lintas DNS yang terenkripsi sering lolos dari pemantauan jaringan konvensional.
Dengan kombinasi fitur tersebut, penyerang dapat memantau aktivitas pengguna secara langsung, mencuri dokumen, mengambil kredensial, dan mengendalikan komputer korban sepenuhnya. Kehadiran RAT ini juga membuka pintu bagi serangan lanjutan, termasuk penyebaran ransomware atau eksfiltrasi data skala besar.
Blackpoint Cyber mencatat bahwa CNCMachineRMS juga pernah dikirim melalui loader malware lain bernama BabaDeda Loader melalui serangan ClickFix yang memakai DLL sideloading dengan executable IBM SPSS IDE yang bertanda tangan sah.
Penggunaan binary bertanda tangan sah adalah inti dari teknik DLL sideloading. Penyerang menempatkan DLL berbahaya di direktori yang sama dengan executable sah, sehingga sistem memuat DLL tersebut alih-alih versi asli. Karena executable-nya sah, mekanisme keamanan berbasis tanda tangan digital tidak mendeteksi ancaman.
Dalam kasus ROMULUS, installer MSI IconEdit2Turb.msi yang menyamar sebagai Stardock Smart DeElevation Tool menjadi pintu masuk. Setelah dieksekusi via PowerShell, installer memulai rantai sideloading yang menjalankan I++u.dll untuk mendekode shellcode dan meluncurkan CNCMachineRMS.
Langkah Selanjutnya dan Respons Ancaman
Blackpoint Cyber menekankan pentingnya memahami arsitektur malware di balik berbagai kampanye ClickFix. Menurut mereka, pendekatan ini lebih efektif daripada sekadar melacak aplikasi atau loader yang terus berganti.
"As attackers continue to change the applications and loaders used to distribute their payloads, the underlying malware architecture provides a more consistent way to identify related activity and understand the threats being delivered," kata Blackpoint Cyber.
Huntress juga menyoroti bahwa ClickFix kini mencakup rantai yang menanamkan persistensi, mendukung pergerakan lateral, dan memungkinkan pengintaian serta pencurian kredensial. Beberapa kasus bahkan memakai trik steganografi untuk menyembunyikan malware dan merekonstruksinya di host yang terinfeksi.
"Threat actors are using increasingly elaborate delivery methods, including browser-cache-seeded chains and executables reconstructed from data hidden in PNG files," ujar peneliti Huntress.
Untuk mengurangi risiko, pengguna disarankan tidak menyalin dan menjalankan perintah apa pun yang diminta oleh halaman web, terutama yang mengatasnamakan verifikasi CAPTCHA atau pembaruan perangkat lunak. Verifikasi keaslian situs dan penerapan pembaruan sistem juga menjadi langkah penting.
Organisasi perlu memperkuat pemantauan terhadap eksekusi PowerShell yang mencurigakan, pemuatan DLL yang tidak biasa, serta koneksi DoH ke domain yang tidak dikenal. Deteksi berbasis perilaku dan arsitektur malware dinilai lebih tahan lama dibandingkan indikator statis yang cepat usang.
Sampai laporan ini diterbitkan, belum ada informasi resmi mengenai jumlah korban atau pihak yang bertanggung jawab atas operasi ROMULUS. Peneliti masih melacak keterkaitan antara kampanye ClickFix yang berbeda dan kemungkinan pengembangan lebih lanjut dari CNCMachineRMS.
Analisis Redaksi
Serangan ROMULUS menunjukkan pergeseran penting dalam industri malware: pengiriman kini menjadi layanan tersendiri. ROMULUS tidak terikat pada satu keluarga malware, melainkan mendistribusikan CNCMachineRMS dan Legion Loader melalui rantai yang terpisah. Model ini membuat pelacakan menjadi lebih rumit karena satu platform dapat melayani beberapa aktor dengan tujuan berbeda.
Yang lebih mengkhawatirkan, teknik ClickFix tidak lagi bergantung pada situs yang jelas mencurigakan. Ia menyusup ke hasil pencarian berbayar, obrolan AI, situs ritel yang disusupi, bahkan panggilan telepon langsung. Korban tidak perlu mengunduh file mencurigakan; cukup menyalin dan menempelkan perintah yang tampak seperti langkah verifikasi rutin. Ini adalah rekayasa sosial yang memanfaatkan kepercayaan pada prosedur teknis.
Penggunaan DLL sideloading dengan binary bertanda tangan sah juga menjadi pengingat bahwa tanda tangan digital bukan jaminan keamanan. Selama executable sah dapat dimuat dengan DLL berbahaya di direktori yang sama, mekanisme verifikasi tidak akan menolong. Pendekatan deteksi perlu bergeser dari sekadar memeriksa tanda tangan ke pemantauan perilaku pemuatan DLL dan pola eksekusi yang tidak wajar.
Di sisi lain, laporan Blackpoint Cyber dan Huntress memperlihatkan bahwa arsitektur malware yang konsisten dapat menjadi jangkar analisis. Ketika penyerang terus mengganti aplikasi dan loader, pemahaman mendalam tentang implant akhir seperti CNCMachineRMS menjadi lebih berharga daripada daftar indikator yang cepat kedaluwarsa. Investasi pada deteksi berbasis perilaku dan intelijen ancaman yang berbagi data antarorganisasi menjadi semakin mendesak.
Bagi pengguna individu, pesannya sederhana namun sering diabaikan: jangan pernah menyalin perintah dari halaman web ke terminal atau dialog Run, apa pun alasannya. Bagi organisasi, pelatihan kesadaran keamanan perlu mencakup skenario ClickFix yang semakin beragam, termasuk yang menyamar sebagai prompt verifikasi Cloudflare atau halaman unduhan perangkat lunak populer.
Sumber: thehackernews.com, blackpointcyber.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0