








































Hacker Eksploitasi CVE-2026-76466 di Cisco Expressway, 4 Perangkat Diretas
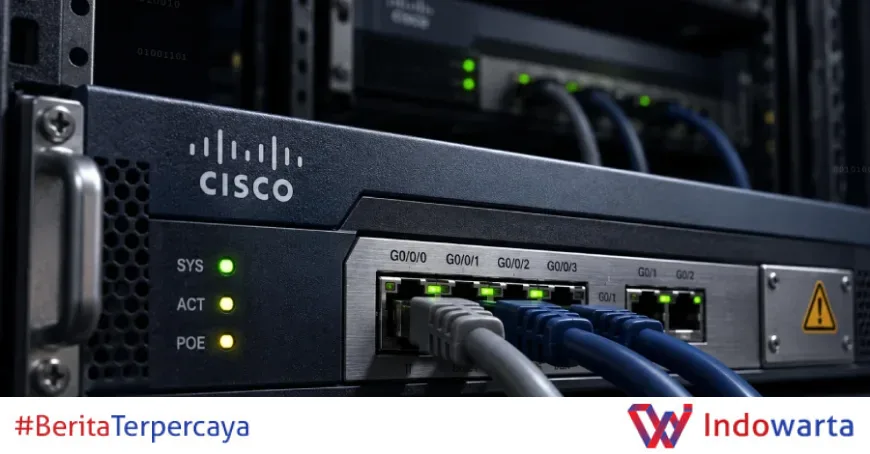
Aktor ancaman dilaporkan mengeksploitasi celah kritis CVE-2026-76466 di Cisco Expressway untuk menembus jaringan sebuah organisasi Rusia tak lama setelah exploit proof-of-concept (PoC) dipublikasikan. Serangan itu memberi penyerang akses root dan membuka jalan masuk ke jaringan internal.
Temuan ini disampaikan perusahaan keamanan siber asal Rusia, F6, dalam laporan yang dirilis Kamis. F6 menyebut kasus tersebut sebagai eksploitasi pertama di dunia nyata terhadap celah bernilai CVSS 9,8 itu.
Kronologi Eksploitasi CVE-2026-76466 di Cisco Expressway
Cisco merilis perbaikan untuk kerentanan ini pada 21 Oktober 2026. Menurut advisori perusahaan, celah tersebut muncul akibat penggunaan persistent cookies serta validasi sertifikat klien yang tidak memadai ketika TLS Verify Mode diaktifkan untuk clustering.
"Kerentanan ini disebabkan oleh penggunaan persistent cookies," kata Cisco dalam advisori yang dikutip dari laporan The Hacker News. "Selain itu, terdapat validasi sertifikat klien yang tidak memadai ketika TLS Verify Mode diatur ke Enabled untuk clustering, yang berarti sertifikat klien tidak divalidasi."
Dampaknya berat. Penyerang tanpa autentikasi yang punya akses jaringan ke perangkat Cisco Expressway dapat mengeksekusi perintah sistem operasi secara arbitrer sebagai root. Cisco menjelaskan, penyerang yang memiliki cookie bisa terhubung ke layanan basis data dan memanggil perintah remote procedure call (RPC) tertentu.
"Eksploitasi yang berhasil dapat memungkinkan penyerang mengeksekusi perintah arbitrer sebagai root pada sistem operasi dasar perangkat yang terdampak," bunyi advisori tersebut.
F6 menyebut insiden ini terjadi tak lama setelah PoC exploit tersedia untuk publik. Para penyerang memakai celah itu untuk mendapatkan eksekusi perintah jarak jauh pada perangkat Cisco Expressway X15.5.3 yang belum ditambal.
Perangkat yang diretas berada di versi X15.5.3, yang termasuk dalam daftar versi rentan sebelum pengguna bermigrasi ke rilis X15.5.20. Cisco juga meminta pengguna Expressway Series Release X14 dan versi lebih lama untuk bermigrasi ke rilis yang sudah diperbaiki.
Dua Perangkat Internet-Facing Jadi Pintu Masuk
F6 mengungkap pola serangan yang bertahap. Penyerang lebih dulu membobol dua perangkat Cisco Expressway yang terekspos langsung ke internet.
"Penyerang awalnya mengompromikan dua perangkat Cisco Expressway yang menghadap internet," kata F6 dalam laporannya. "Melalui salah satunya, mereka mendapatkan akses ke dua node klaster tambahan yang berada di jaringan internal organisasi."
Dari dua perangkat awal, penyerang melebarkan akses ke dua node klaster lain di jaringan internal. Total empat perangkat Cisco Expressway jatuh ke tangan penyerang. Dua di antaranya menjadi jembatan dari perimeter ke sistem internal.
Setelah mendapat akses root, penyerang tidak berhenti. Mereka berupaya bergerak lateral di jaringan, memakai skrip Python buatan sendiri untuk memindai jaringan, menemukan sumber daya SMB yang bisa diakses, berinteraksi dengan SQL Server dan WinRM, serta membuka repositori GitLab.
Tujuan akhirnya jelas: mencuri kredensial dan data sensitif. Analisis F6 terhadap skrip menunjukkan kemungkinan skrip itu dikembangkan dengan bantuan alat kecerdasan buatan, terlihat dari adanya komentar dan deskripsi perbaikan di dalam kode.
Hingga laporan dirilis, serangan belum dikaitkan dengan aktor ancaman atau kelompok tertentu. F6 tidak menyebut identitas organisasi Rusia yang menjadi korban.
Indikator Kompromi dan Versi Cisco Expressway yang Diretas
F6 membagikan sejumlah indikator kompromi (IoCs) yang bisa dipakai tim keamanan untuk memeriksa lingkungan mereka. Berikut daftarnya:
- Alamat IP dengan geolokasi 66.179.31[.]32 dan 18.130.47[.]116
- Keberadaan "[email protected]" di log sistem Erlang (erlang.log) pada perangkat Cisco Expressway yang terdampak
- Skrip Python yang ditempatkan di direktori "/mnt/harddisk/i{0-9}{4}[a-zA-Z]?/*.py"
Ketiga indikator itu menjadi petunjuk paling konkret bagi administrator jaringan yang ingin memastikan apakah perangkat mereka sudah disusupi. Log Erlang yang memuat entri "[email protected]" menandakan adanya aktivitas mencurigakan pada layanan basis data perangkat.
Adapun keberadaan skrip Python di direktori harddisk perangkat menunjukkan penyerang sudah menanam alat bantu untuk memindai jaringan dan mencuri data. Direktori itu bukan lokasi normal bagi berkas sistem Expressway.
Cisco sendiri menilai celah ini bisa dieksploitasi dari jarak jauh tanpa kredensial, asalkan penyerang punya akses jaringan ke perangkat. Skor CVSS 9,8 menempatkannya di kategori kritis.
Dampak Serangan dan Risiko bagi Organisasi Pengguna Expressway
Kasus ini memperlihatkan pola yang sudah lama jadi peringatan para praktisi keamanan: perangkat perimeter yang terekspos internet menjadi titik lemah. Cisco Expressway sendiri dirancang sebagai gerbang komunikasi untuk layanan kolaborasi, sehingga sering dipasang di tepi jaringan.
Begitu satu perangkat perimeter jatuh, penyerang bisa memakai jalur klaster untuk masuk ke node yang berada di jaringan internal. Itulah yang terjadi pada organisasi Rusia tersebut. Dua node internal berhasil diakses lewat satu perangkat yang menghadap internet.
Yang membuat insiden ini makin serius, penyerang tidak hanya mengeksekusi perintah sebagai root. Mereka juga menyiapkan tahap berikutnya: memindai jaringan, menemukan sumber daya SMB, menyentuh SQL Server dan WinRM, serta membuka repositori GitLab. Sasaran akhirnya kredensial dan data sensitif.
Penggunaan skrip Python yang kemungkinan dibantu AI menunjukkan tren baru. Penyerang makin cepat membuat alat bantu khusus untuk lingkungan korban, lengkap dengan komentar dan catatan perbaikan di dalam kode.
F6 menegaskan, insiden ini membuktikan kompromi pada perangkat perimeter bisa membuka jalan bagi penyerang ke sistem kritis organisasi. Karena itu, perlindungan tidak cukup hanya dengan menambal kerentanan tepat waktu.
"Insiden ini menunjukkan bahwa kompromi pada perangkat perimeter dapat membuka jalan bagi penyerang ke sistem kritis organisasi," kata F6. "Artinya, perlindungan harus mencakup tidak hanya remediasi kerentanan yang tepat waktu, tetapi juga segmentasi dan pemantauan infrastruktur yang dikonfigurasi dengan benar."
Langkah Selanjutnya: Tambal, Audit, dan Isolasi
F6 memberi sejumlah rekomendasi bagi pengguna Cisco Expressway. Pertama, perbarui ke versi terbaru yang didukung. Kedua, audit lingkungan untuk mencari tanda-tanda kompromi. Ketiga, isolasi sistem yang terdampak dan tentukan cakupan serangan. Keempat, blokir kemungkinan jalur pergerakan lateral.
Bagi organisasi yang masih memakai Expressway Series Release X14 dan versi lebih lama, Cisco meminta migrasi ke rilis yang sudah diperbaiki. Pengguna versi X15.5.3 dan lebih lama diminta beralih ke X15.5.20.
Pemeriksaan log Erlang dan direktori harddisk perangkat menjadi langkah awal yang bisa dilakukan. Jika ditemukan entri "[email protected]" atau skrip Python di direktori mencurigakan, perangkat patut dianggap sudah disusupi.
Pemblokiran alamat IP 66.179.31[.]32 dan 18.130.47[.]116 juga bisa menjadi langkah cepat untuk memutus akses penyerang. Namun, indikator ini bisa berubah, sehingga pemantauan berkelanjutan tetap diperlukan.
Yang tak kalah penting, segmentasi jaringan. Insiden ini menunjukkan node internal bisa dijangkau dari perangkat perimeter yang terekspos internet. Tanpa pemisahan yang benar, satu celah di tepi jaringan cukup untuk membuka jalan ke sistem kritis.
Analisis Redaksi
Kasus CVE-2026-76466 di Cisco Expressway bukan sekadar cerita tentang tambalan yang terlambat dipasang. Ini pelajaran tentang bagaimana satu perangkat di tepi jaringan bisa menjadi kunci masuk ke seluruh infrastruktur. Dua perangkat internet-facing dibobol, lalu dua node internal ikut jatuh. Empat perangkat dalam satu gerakan.
Yang menarik, PoC exploit sudah tersedia untuk publik sebelum serangan terjadi. Artinya, jendela antara publikasi PoC dan eksploitasi nyata sangat sempit. Organisasi yang menunda pembaruan berada di garis depan risiko. Cisco merilis perbaikan pada 21 Oktober 2026, dan serangan dilaporkan terjadi tak lama setelahnya.
Penggunaan skrip Python yang kemungkinan dibantu AI juga layak dicatat. Penyerang tidak lagi bergantung pada alat bantu siap pakai. Mereka membuat skrip khusus, lengkap dengan komentar dan catatan perbaikan, untuk memindai jaringan, menyentuh SQL Server dan WinRM, serta membuka repositori GitLab. Ini mempercepat dan memperluas jangkauan serangan.
Rekomendasi F6 sudah tepat: tambal, audit, isolasi, blokir. Tapi yang paling sering diabaikan adalah segmentasi dan pemantauan. Tanpa keduanya, menambal satu celah hanya menutup satu pintu, sementara pintu lain tetap terbuka lebar. Insiden ini membuktikan itu dengan cara yang mahal.
Sumber: cisco.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0