








































SonicWall Peringatkan Firewall Gen 6 Tak Dapat Patch, Termasuk untuk Celah Kritis
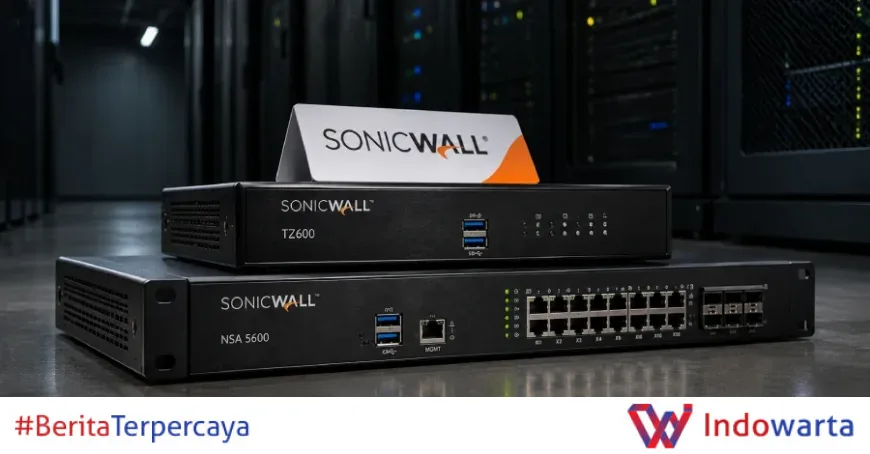
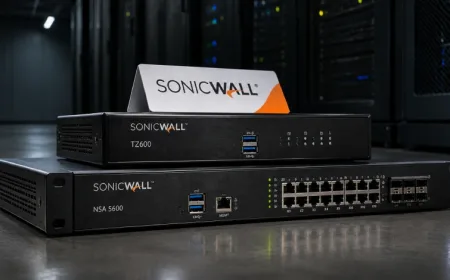
SonicWall meminta seluruh pelanggan yang masih memakai firewall generasi 6 (Gen 6) segera mempensiunkan dan mengganti perangkat itu. Perusahaan menegaskan perangkat tersebut tidak lagi menerima patch keamanan, bahkan untuk celah kritis, dan berisiko tinggi selama tetap terhubung ke internet.
Peringatan ini disampaikan menyusul meningkatnya serangan siber yang dibantu otomasi dan kecerdasan buatan. Menurut SonicWall, perangkat edge yang sudah tidak didukung menjadi sasaran empuk karena tidak lagi mendapat perbaikan.
"Penyerang kini memakai otomasi dan AI untuk menemukan dan mengeksploitasi perangkat edge yang tidak didukung lebih cepat dari sebelumnya," kata SonicWall dalam pernyataannya, seperti dikutip The Hacker News.
Perusahaan menambahkan pihaknya memperkirakan firewall Gen 6 yang menghadap internet akan aktif diserang. "Perlakukan setiap firewall Gen 6 yang masih beroperasi sebagai eksposur berisiko tinggi, dan migrasikan ke firewall Gen 8 yang didukung dengan SonicOS 8," ujar SonicWall.
Daftar Produk Gen 6 yang Tidak Lagi Didukung
Peringatan SonicWall menyasar perangkat yang menjalankan SonicOS 6.x. Daftarnya cukup panjang dan mencakup model yang selama ini banyak dipakai di kantor cabang hingga pusat data.
- Seri TZ: TZ350, TZ350W, TZ500, TZ500W, TZ400, TZ400W, TZ600, TZ600P, TZ300, TZ300W, TZ300P
- Seri SOHO: SOHO 250, SOHO 250W, SOHO, SOHO W
- Seri NSA: NSA 4600, NSA 5600, NSA 6600, NSA 3600, NSA 2600
- Seri NSa: NSa 4650, NSa 5650, NSa 6650, NSa 3650, NSa 2650, NSa 9250, NSa 9450, NSa 9650
- Virtual: NSv 10 hingga NSv 1600 (Gen 6 virtual)
- SuperMassive: 9200, 9400, 9600, 9800
- NSsp: NSsp 12800, NSsp 12400
Daftar itu menunjukkan cakupan masalahnya luas. Banyak dari model tersebut masih beroperasi di jaringan perusahaan kecil, instansi, hingga penyedia layanan yang mengandalkan perangkat lama karena alasan anggaran.
Yang perlu digarisbawahi, SonicWall tidak menjanjikan patch darurat sekalipun muncul kerentanan kritis. Artinya, jika celah keamanan baru ditemukan di kemudian hari, pengguna tidak punya jalur perbaikan selain mengganti perangkat.
Mengapa Perangkat Edge Jadi Target Utama
Firewall dan perangkat jaringan lain berada di garis terdepan jaringan perusahaan. Posisinya membuat perangkat ini memeriksa seluruh lalu lintas data yang masuk dan keluar, sekaligus menyimpan kredensial serta konfigurasi penting.
Karena itu, siapa pun yang berhasil menembus perangkat edge mendapat visibilitas dan kendali besar atas jaringan di belakangnya. Inilah yang membuat penyerang terus mengincar perangkat jenis ini.
Data Google Mandiant dalam laporan M-Trends yang dirilis Maret 2026 memperkuat gambaran tersebut. Waktu rata-rata eksploitasi kini mencapai angka negatif, sekitar -7 hari, yang berarti eksploitasi umumnya dimulai sebelum patch tersedia.
Sebagai perbandingan, pada 2018 angka itu masih 63 hari dan pada 2024 sudah mencapai -1 hari. Lompatan ini menunjukkan betapa cepat penyerang kini bergerak, sebagian besar berkat otomasi dan AI yang memindai internet untuk mencari perangkat rentan.
"Tren ini diperkuat oleh minat pelaku ancaman yang terus berkembang terhadap peralatan keamanan dan infrastruktur jaringan," kata Google. "Karena aset ini menyediakan inspeksi kritis pada titik masuk dan keluar data, aset ini memberikan visibilitas dan izin signifikan bagi siapa pun yang berhasil mengaksesnya."
Data Cisco Talos dan Pola Eksploitasi Perangkat Jaringan
Laporan Cisco Talos bertajuk 2025 Year in Review menemukan bahwa 23% CVE yang ditemukan sepanjang tahun itu berdampak langsung pada perangkat jaringan. Cakupannya meliputi peralatan VPN, firewall generasi baru (NGFW), load balancer, hingga router.
"Karena sistem ini berada di perimeter lingkungan perusahaan, kompromi dapat berujung pada akses langsung ke jaringan kritis," kata Talos.
Talos menilai temuan itu sejalan dengan tren nyata dalam katalog Known Exploited Vulnerability (KEV) milik CISA. Eksploitasi konsisten menyasar perangkat edge karena sifatnya yang menghadap internet, sering tertinggal dalam hal patch, dan memberikan daya ungkit operasional langsung begitu berhasil ditembus.
Dalam konteks firewall Gen 6, kombinasi tiga faktor itu menjadi masalah serius. Perangkat menghadap internet, tidak lagi menerima patch, dan selama bertahun-tahun menjadi tulang punggung keamanan jaringan banyak organisasi.
SonicWall sendiri tidak menutupi dampaknya. "Risiko terhadap firewall yang tidak didukung bertambah setiap hari perangkat itu tetap online," kata perusahaan. "Satu pelanggaran mencapai segalanya. Firewall perimeter yang terkompromi memberi penyerang pijakan untuk pencurian kredensial, pergerakan lateral, dan penyebaran ransomware."
Langkah Migrasi yang Diminta SonicWall
SonicWall meminta pengguna tidak menunda penggantian perangkat. Perusahaan menyusun urutan langkah yang sebaiknya dijalankan segera.
- Lakukan inventarisasi setiap firewall Gen 6 di lingkungan produksi dan pensiunkan.
- Prioritaskan unit yang terpapar internet atau menyediakan akses jarak jauh.
- Ganti dengan firewall Gen 8 yang menjalankan SonicOS 8.
- Hubungi mitra resmi SonicWall untuk merencanakan migrasi.
Selama penggantian belum dilakukan, ada sejumlah langkah sementara untuk menekan risiko. Matikan manajemen WAN, termasuk HTTPS, SSH, dan SNMP pada antarmuka WAN. Nonaktifkan SSL VPN atau batasi hanya untuk alamat sumber yang diketahui.
Selain itu, terapkan autentikasi multifaktor pada setiap akun akses jarak jauh dan admin yang tersisa, lalu reset kata sandi lokal. Matikan layanan dan antarmuka yang tidak dipakai, serta pantau log secara ketat untuk mendeteksi login, perubahan konfigurasi, dan lalu lintas yang tidak wajar.
Langkah-langkah ini bersifat sementara. SonicWall tetap menegaskan penggantian perangkat sebagai satu-satunya solusi tuntas, karena tanpa patch, celah baru tidak akan pernah ditutup.
Dampak bagi Pengguna di Indonesia dan Kawasan
Bagi banyak organisasi, keputusan mengganti firewall bukan perkara sederhana. Perangkat Gen 6 seperti seri TZ dan NSA masih jamak ditemukan di kantor cabang, jaringan ritel, hingga instansi yang mengandalkan perangkat lama.
Penggantian berarti anggaran baru, perencanaan konfigurasi ulang, dan potensi gangguan layanan. Namun menunda migrasi menyimpan risiko yang jauh lebih besar, terutama bagi perangkat yang langsung menghadap internet.
Pola serangan terhadap perangkat edge juga sejalan dengan temuan CISA yang dikutip Talos. Perangkat yang menghadap internet dan tertinggal patch menjadi sasaran favorit karena memberikan akses langsung ke jaringan internal.
Organisasi yang belum siap mengganti seluruh perangkat bisa memulai dari inventarisasi. Memetakan unit mana yang benar-benar terpapar internet menjadi langkah pertama yang paling masuk akal, sebelum menyusun prioritas penggantian berdasarkan tingkat risikonya.
Untuk informasi lebih luas soal tren kerentanan perangkat jaringan, laporan tahunan Cisco Talos bisa menjadi rujukan tambahan.
Analisis Redaksi
Keputusan SonicWall menghentikan patch untuk Gen 6, termasuk untuk celah kritis, adalah pilihan bisnis yang sah namun menempatkan pelanggan di posisi sulit. Di satu sisi, perusahaan ingin mendorong migrasi ke SonicOS 8. Di sisi lain, sebagian pelanggan yang masih memakai perangkat lama justru menghadapi risiko yang tidak mereka pilih.
Yang membuat situasi ini lebih rumit adalah kecepatan penyerang. Angka -7 hari dari Mandiant bukan sekadar statistik. Itu berarti patch sering datang terlambat, dan perangkat yang bahkan tidak lagi masuk antrean patch sama sekali kehilangan peluang bertahan.
Bagi organisasi, pesan SonicWall layak dibaca sebagai peringatan keras, bukan pengumuman rutin. Selama firewall Gen 6 masih online dan menghadap internet, risiko itu bertambah setiap hari. Mengganti perangkat memang mahal, tetapi biaya satu pelanggaran perimeter jauh lebih besar.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0