







































CVE-2026-99312: Celah KVM Linux di Host AMD Bocorkan Memori Host ke VM Tamu
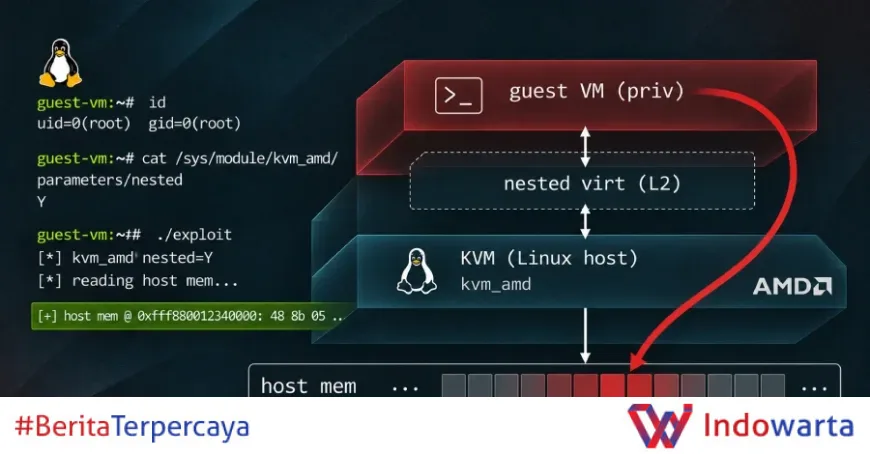
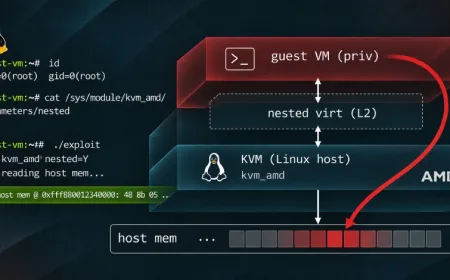
Celah pada KVM, hypervisor di dalam kernel Linux, memungkinkan peneliti membaca sekitar 127 GB memori server cloud DigitalOcean dari dalam mesin virtual milik mereka sendiri. Celah yang dilacak sebagai CVE-2026-99312 itu hanya menyerang host dengan prosesor AMD dan nested virtualization aktif.
Pada server bersama, memori tersebut bisa mencakup mesin virtual pelanggan lain. Kernel yang diperbaiki sudah dikirim ke upstream pada Selasa, sehari sebelum riset dipublikasikan. DigitalOcean menambal armadanya dengan live patch dan menyatakan kepada pelanggan Droplet: “No action needed on your part.” Operator yang menjalankan host KVM sendiri di perangkat keras AMD wajib memperbarui kernel host atau mematikan nested virtualization.
Siapa yang Menemukan dan Bagaimana Celah Bekerja
Oren Yomtov, peneliti di firma keamanan Terra Security, menemukan celah ini dan melaporkannya melalui program bug bounty DigitalOcean. Penyedia mengonfirmasi eksploit berhasil di host miliknya dan memperlakukannya sebagai kritis. Maintainer KVM Linux, yang diberi tahu pada 21 Oktober, menggabungkan perbaikan pada 2 November.
Dalam uji pada salah satu Droplet, hal pertama yang muncul adalah banner versi kernel host, diikuti sekitar 127 GB RAM host yang dipetakan read-only, menurut tulisan pengungkapan DigitalOcean kemarin. Uji tulis dilakukan di server bare-metal AMD milik peneliti sendiri, tanpa pelanggan lain. Di sana, tamu menulis 32 byte pilihan ke halaman hidup memori kernel host, dan modul saksi yang dimuat ke kernel tersebut mengonfirmasi perubahan itu.
Kedua uji dimulai dengan akses root di dalam VM yang dikendalikan peneliti. Penyerang membutuhkan posisi yang sama: kendali atas tamu di host yang rentan, bukan sekadar akses jaringan ke host tersebut. Host KVM berbasis Intel tidak terpengaruh karena kode rentan hanya ada di dukungan KVM untuk nested virtualization pada AMD. Banyak penyedia cloud yang disurvei peneliti tidak rentan karena tidak mengaktifkan nested virtualization di AMD.
Terra dalam analisis teknisnya, yang terbit Rabu, menjelaskan adanya pointer yang tertinggal menunjuk ke memori yang sudah dibebaskan. KVM membatasi setiap VM dengan tabel, nested page table, yang menerjemahkan alamat memori VM ke memori nyata host. Prosesor menemukan tabel itu melalui pointer yang disimpan untuk setiap virtual CPU.
Beberapa host mengizinkan VM menjalankan VM sendiri, yang disebut nested VM. Ketika sinyal reset bernama INIT menghentikan nested VM, KVM melewatkan pemulihan pointer VM luar, sehingga pointer tetap menunjuk ke halaman memori yang sudah dibebaskan kernel. Begitu kernel menggunakan kembali halaman itu, tamu bisa mengisinya dengan entri pilihannya, dan prosesor mengikutinya seolah-olah itu tabel asli. Entri palsu itu bisa menunjuk halaman fisik mana pun di host, sehingga sekitar 127 GB RAM server dapat dijangkau tamu yang tidak pernah diberi akses.
Kronologi dan Rating Keparahan yang Berbeda
Celah ini lahir dari perbaikan keamanan. Patch 2022 untuk bug nested-virtualization lain, CVE-2022-3344, mengalihkan jalur reset kembali ke control block VM luar tetapi melewatkan pointer page-table, menurut peneliti. Kesalahan itu kemudian mengendap di kernel selama hampir empat tahun. Dalam riset sebelumnya bernama PatchSlop, tim menemukan bahwa perbaikan untuk bug lain justru memunculkan 3,2% kerentanan kernel.
Penilaian keparahan tidak seragam. Tim CVE kernel Linux memberi skor 8,8 dari 10, dengan dampak tinggi pada kerahasiaan, integritas, dan ketersediaan. Red Hat dalam penilaian awal memberi rating Moderate 5,6 dan menganggap dampaknya hanya denial-of-service. DigitalOcean sendiri memperlakukannya sebagai kritis untuk cloud bersamanya.
Menurut VirtFusion, vendor platform virtualisasi yang melacak isu ini untuk operatornya, belum ada laporan celah digunakan di luar riset. Kode eksploit juga belum dipublikasikan, dan belum ada panduan untuk mendeteksi upaya di masa lalu. Pengungkapan ini menjadi rangkaian kegagalan isolasi KVM terbaru tahun ini, setelah celah berusia 16 tahun di manajemen memori bayangan KVM yang memengaruhi sistem Intel dan AMD, serta celah PwnEscape di kode jaringan Linux yang memungkinkan tamu membaca memori host di sandbox live Vercel pada Oktober.
Dampak bagi Penyedia Cloud dan Pelanggan
DigitalOcean menambal armadanya dengan live patch, tetapi operator lain yang menjalankan host KVM sendiri di perangkat keras AMD harus bergerak sendiri. Kernel distribusi sebagian besar belum memiliki perbaikan. Hingga publikasi, pelacak keamanan Debian mencantumkan kernel di semua rilisnya sebagai rentan, dengan perbaikan hanya di unstable. Pelacak CVE Ubuntu memberi rating High dan mencantumkan kernelnya rentan tanpa paket perbaikan. Red Hat mencantumkan kernel Enterprise Linux 9 dan 10 sebagai terdampak dengan perbaikan ditunda, sedangkan kernel Enterprise Linux 8 tidak terdampak.
Perbaikan berada di kernel host. Memperbarui sistem operasi di dalam VM tidak mengubah apa pun, dan host tetap menjalankan kernel lama sampai di-reboot. Di upstream, perbaikan dikirim Selasa dalam kernel stabil 7.3.5 dan kernel jangka panjang 6.18.64 serta 6.12.118, menurut pengumuman CVE tim kernel. Kode terdampak sudah ada sejak lama: masuk ke kernel 6.1 pada 2022 dan terbawa ke rilis 5.15.81 dan 6.0.11, sehingga lini kernel lama dan kernel distribusi yang dibangun di atasnya masuk cakupan.
Langkah Mitigasi: Perbarui Kernel atau Matikan Nested Virtualization
Sampai kernel host yang diperbaiki dipasang dan host di-reboot, satu-satunya perlindungan yang tersedia adalah mematikan nested virtualization. Langkah itu menutup jalur ini sepenuhnya, tetapi VM tidak lagi bisa menjalankan VM sendiri. Operator perlu memberi tahu penyewa yang bergantung pada fitur tersebut sebelum mengubah pengaturan.
Nested virtualization aktif secara default di modul kvm_amd kernel, menurut panduan operator VirtFusion, sehingga host yang belum ditambal tetap terbuka kecuali pengaturannya sengaja diubah. Berikut langkah yang bisa dijalankan:
- Periksa pengaturan dengan
cat /sys/module/kvm_amd/parameters/nested. Nilai 1 atau Y berarti nested virtualization aktif. - Jika host belum bisa diperbarui, tambahkan
options kvm_amd nested=0ke konfigurasi modul host. - Reboot host. Pengaturan tidak bisa diubah saat VM berjalan, dan kernel yang baru dipasang belum melindungi host sampai reboot.
- Konfirmasi dengan
uname -rdan baca ulang pengaturan nested.
Untuk operator yang ingin memantau perkembangan, diskusi publik tersedia di The Hacker News dan pengumuman resmi tim kernel Linux di kernel.org. Keduanya memuat detail teknis dan tautan ke patch.
Analisis Redaksi
Kisah CVE-2026-99312 menunjukkan bahwa perbaikan keamanan bisa menjadi sumber kerentanan baru. Patch 2022 untuk CVE-2022-3344 dimaksudkan menutup celah, tetapi justru meninggalkan pointer yang menunjuk memori bebas. Selama hampir empat tahun, kesalahan itu tidak terdeteksi. Temuan PatchSlop bahwa 3,2% kerentanan kernel berasal dari perbaikan sebelumnya seharusnya menjadi peringatan bagi maintainer untuk tidak hanya menguji fungsionalitas, tetapi juga dampak samping setiap patch.
Perbedaan rating antara tim CVE kernel Linux (8,8) dan Red Hat (5,6) juga mencerminkan betapa berbahayanya dampak pada cloud bersama. Bagi DigitalOcean, celah ini kritis karena satu tamu bisa membaca memori tamu lain. Red Hat mungkin menilai berdasarkan konfigurasi default produknya, tetapi operator yang mengaktifkan nested virtualization di AMD tetap menghadapi risiko serupa. Ketidakseragaman ini bisa membuat sebagian operator menganggap remeh dan menunda patch.
Yang lebih mengganggu, tidak ada panduan untuk mendeteksi eksploitasi di masa lalu. Jika celah ini pernah dieksploitasi sebelum diperbaiki, bukti serangan tidak akan terlihat. Operator hanya bisa mengandalkan asumsi bahwa belum ada eksploitasi, seperti disampaikan VirtFusion. Ke depan, industri perlu mendorong mekanisme audit yang lebih baik untuk aktivitas nested virtualization, bukan sekadar menambal dan berharap tidak ada yang memanfaatkannya.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0