











































Halaman Web Berbahaya Bisa Bajak Meta Muse dan Curi Obrolan Pribadi
- Kronologi Serangan: Dari Satu Halaman ke Kendali Penuh
- Pihak yang Terlibat dan Pernyataan Resmi
- Latar Belakang: Apa Itu Meta Muse dan Mengapa Desainnya Rentan
- Dampak: Data Pribadi hingga Kredensial Akun Terhubung
- Langkah Selanjutnya: Perbaikan, Transparansi, dan Pengawasan
- Analisis Redaksi: Ketika Desain Keamanan Berlapis Tetap Tembus
Sebuah halaman web berbahaya bisa menguras riwayat obrolan dan memori pribadi pengguna Meta Muse tanpa memicu prompt persetujuan apa pun. Peneliti juga membuktikan serangan itu bisa merembet hingga ke kredensial akun yang terhubung. NebuSec, firma keamanan yang mempublikasikan temuan ini, memastikan seluruh celah sudah ditambal.
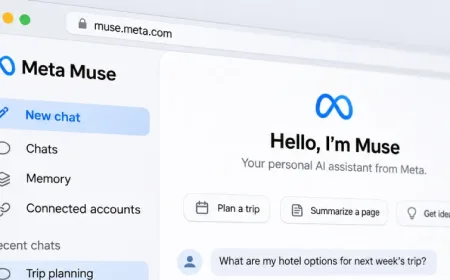
Demonstrasi itu dilakukan di laboratorium, bukan serangan terhadap pengguna sungguhan, dan hanya berkutat di dalam mesin cloud milik satu pengguna. Muse adalah agen AI personal Meta yang diluncurkan 8 September. Agen ini bekerja melalui akun daring yang dihubungkan pengguna dan bisa melakukan pembelian atas nama mereka. Setiap agen berjalan di komputer cloud tersendiri.
Kronologi Serangan: Dari Satu Halaman ke Kendali Penuh
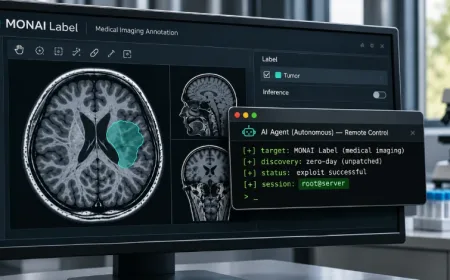
NebuSec memulai pengujian dari titik paling sederhana: satu halaman web berbahaya yang dibuka oleh agen Muse. Menurut tulisan riset firma tersebut, halaman itu mampu menarik riwayat percakapan dan memori tersimpan pengguna ke server eksternal, lalu mengubahnya, tanpa satu pun prompt yang muncul di layar pengguna.
Dari situ, peneliti merangkai celah pada peramban bawaan Muse—yang dipakai asisten untuk tugas seperti membuat PDF—dengan celah pada kernel Linux. Rangkaian itu memberi mereka kendali penuh atas mesin cloud pengguna. Uraian teknis rangkaian serangan ini dimuat dalam breakdown terpisah yang juga dirilis NebuSec.
Kendali penuh tersebut menjangkau tempat penyimpanan kredensial, berkas yang tersimpan, dan Sentinel itu sendiri. Sentinel adalah lapisan pemantau yang seharusnya menjadi satu-satunya gerbang bagi apa pun yang dikirim agen keluar. Kata sandi dan token akun terhubung seharusnya berada di luar jangkauan agen. Dalam demonstrasi ini, semuanya tembus.
Yang penting dicatat: kompromi tidak menyebar lebih jauh. Peneliti tidak menembus server bersama di bawahnya, juga tidak masuk ke mesin pengguna lain. Serangan berhenti di satu mesin cloud.
Pihak yang Terlibat dan Pernyataan Resmi
NebuSec adalah firma keamanan yang menemukan dan melaporkan rangkaian celah ini. Mereka menyatakan telah melaporkan temuan kepada tim Muse dan seluruh eksploit sudah diperbaiki sebelum publikasi. Namun firma itu tidak merinci tanggal pelaporan maupun tanggal penambalan.
Tim Muse sendiri, saat peluncuran, pernah menjelaskan filosofi desainnya. "Jadi kami merancang sistem untuk mengasumsikan agen mungkin berada di bawah serangan dan membatasi potensi kerusakan," demikian pernyataan tim seperti dikutip dalam riset NebuSec.
Hingga berita ini diturunkan, Meta belum secara publik mengonfirmasi perbaikan tersebut maupun memberi komentar atas temuan NebuSec. Tulisan riset itu juga tidak menyebut apakah ada data pengguna yang sempat diakses sebelum patch dipasang. Ketidakjelasan ini menyisakan pertanyaan yang belum terjawab bagi pengguna Muse.
NebuSec menegaskan satu hal: setiap kontrol keamanan Muse bekerja sesuai rancangan. Sentinel membatasi lalu lintas keluar, kredensial disimpan terpisah, dan agen dibatasi di mesinnya sendiri. Namun serangan tetap berhasil menembus seluruh lapisan itu.
Latar Belakang: Apa Itu Meta Muse dan Mengapa Desainnya Rentan
Muse bukan sekadar chatbot. Ia adalah agen AI yang diberi izin untuk bertindak atas nama pengguna: membuat dokumen, mengelola akun, hingga melakukan pembelian. Karena itu, Muse menyimpan kredensial akun yang terhubung, dan menjalankannya di komputer cloud terpisah untuk setiap pengguna.
Arsitektur semacam ini lazim disebut agen AI dengan akses alat. Kekuatannya sekaligus kelemahannya: agen harus bisa membaca konten dari web, termasuk halaman yang dibuat penyerang. Di sinilah prompt injection bekerja. Penyerang tidak perlu membobol server Meta; cukup menanam instruksi tersembunyi di halaman yang nantinya dibuka agen.
NebuSec membuktikan bahwa instruksi tersembunyi itu bisa berujung pada eksekusi kode di tingkat sistem operasi. Kombinasi prompt injection, celah peramban, dan celah kernel Linux adalah rantai yang jarang terjadi, tetapi dampaknya besar. Peneliti tidak merinci versi peramban atau kernel yang terdampak.
Temuan ini berbeda dari celah Muse sebelumnya yang dilaporkan pada September. Celah September hanya memungkinkan malware yang sudah bersarang di Mac pengguna membajak asisten di perangkat itu. Kali ini, serangan dimulai dari web dan berakhir di mesin cloud, bukan di perangkat fisik.
Dampak: Data Pribadi hingga Kredensial Akun Terhubung
Dalam skenario terburuk, penyerang bisa mendapatkan tiga hal sekaligus. Pertama, riwayat percakapan dan memori tersimpan—bahan yang sangat sensitif karena berisi kebiasaan, preferensi, dan informasi pribadi pengguna. Kedua, berkas yang tersimpan di mesin cloud. Ketiga, kredensial akun yang terhubung ke Muse.
Kendali atas Sentinel juga berarti penyerang bisa mematikan atau memanipulasi lapisan pemantau yang seharusnya mendeteksi lalu lintas mencurigakan. Dalam demonstrasi, peneliti tidak melangkah lebih jauh dari satu mesin. Namun secara teori, kredensial yang dicuri bisa dipakai untuk mengakses layanan lain di luar ekosistem Muse.
Bagi Meta, temuan ini menyoroti tantangan yang dihadapi semua pengembang agen AI: memberi agen akses luas agar berguna, tetapi tetap membatasinya agar tidak menjadi senjata. Muse dirancang dengan asumsi agen bisa diserang. Fakta bahwa rantai serangan tetap berhasil menunjukkan bahwa asumsi saja tidak cukup.
Langkah Selanjutnya: Perbaikan, Transparansi, dan Pengawasan
NebuSec menyatakan seluruh eksploit yang dijelaskan dalam risetnya sudah diperbaiki sebelum publikasi. Namun tanpa konfirmasi publik dari Meta, pengguna belum bisa memverifikasi cakupan perbaikan. Tidak ada rincian apakah perbaikan menyentuh peramban, kernel, Sentinel, atau kombinasi ketiganya.
Yang juga belum jelas: apakah ada pengguna yang benar-benar terkena serangan ini di dunia nyata. NebuSec menegaskan demonstrasi dilakukan di laboratorium. Namun riset itu tidak menyebut berapa lama celah terbuka sebelum ditambal, sehingga jendela paparan tidak diketahui.
Untuk pengguna Muse, langkah paling masuk akal adalah memantau pengumuman resmi Meta dan meninjau akun-akun yang terhubung ke asisten. Bagi industri, temuan ini menambah daftar panjang kerentanan agen AI yang menuntut standar pengujian lebih ketat sebelum fitur agen dengan akses kredensial dirilis luas.
NebuSec telah mempublikasikan uraian teknis lengkap di situs mereka, sementara laporan awal muncul di The Hacker News. Publikasi ini menjadi rujukan awal bagi peneliti lain yang ingin menelusuri rantai serangan serupa. Diskusi tentang keamanan agen AI juga bergulir di komunitas, misalnya melalui OWASP Top 10 for LLM Applications.
Analisis Redaksi: Ketika Desain Keamanan Berlapis Tetap Tembus
Kasus Muse menunjukkan satu hal yang sering luput dalam diskusi keamanan AI: lapisan pertahanan yang dirancang rapi tidak otomatis berarti aman. Sentinel, isolasi mesin per pengguna, dan pemisahan kredensial adalah kontrol yang masuk akal. Semuanya bekerja sesuai desain. Namun rantai serangan tetap menembus dari halaman web hingga ke penyimpanan kredensial.
Pelajaran utamanya bukan bahwa Meta lalai, melainkan bahwa permukaan serangan agen AI jauh lebih luas dari yang diasumsikan. Agen yang bisa membaca web, menjalankan peramban, dan membuat dokumen membuka jalur yang tidak ada pada chatbot biasa. Prompt injection hanyalah pintu masuk; yang berbahaya adalah apa yang bisa dilakukan setelah pintu itu terbuka.
Karena itu, pernyataan "sudah diperbaiki" tanpa konfirmasi publik dari Meta menyisakan celah kepercayaan. Pengguna berhak tahu apa yang diperbaiki, kapan, dan apakah data mereka pernah terpapar. Transparansi bukan sekadar etika, melainkan bagian dari keamanan itu sendiri. Tanpa itu, setiap klaim perbaikan hanya menjadi janji yang sulit diverifikasi.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0