

































Iklan Berbahaya MoldyRoost Incar Seed Phrase Wallet iPhone di 47 Negara: Ini Modusnya
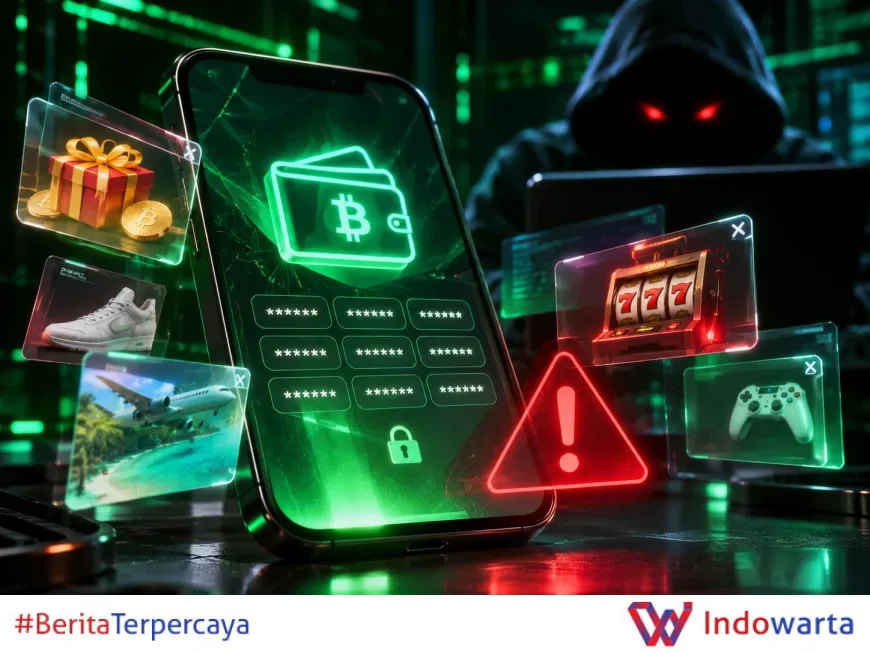
Iklan berbahaya bernama MoldyRoost mengincar pengguna iPhone di lebih dari 47 negara untuk mencuri seed phrase wallet kripto dan data pribadi lewat browser. Laporan Confiant pada Jumat (20/11) mengungkap operasi ini berlangsung sejak 12 Mei hingga 17 November 2026 dengan lebih dari 480 domain iklan.
Serangan ini menyamar sebagai situs biasa seperti Agoda Hong Kong, layanan Tron, mining kripto, atau game. Begitu halaman dibuka, malware langsung menyerang tanpa perlu instal aplikasi atau klik persetujuan transaksi.
Kronologi dan Skala Serangan MoldyRoost
Confiant mencatat operasi MoldyRoost berjalan selama enam bulan, dari 12 Mei hingga 17 November 2026. Dalam periode itu, lebih dari 480 domain iklan digunakan untuk menjangkau korban di 47 negara.
Jaringan terbesar melibatkan 403 domain yang menjangkau 35 negara. Hong Kong memimpin dengan 197 domain, disusul Jepang dengan 40 domain dan Singapura dengan 22 domain.
Menurut laporan yang dikutip dari Cryptowave, serangan terjadi secara otomatis saat halaman web dibuka. Pengguna tidak perlu mengunduh aplikasi atau menyetujui transaksi apa pun.
“Iklan berbahaya bernama MoldyRoost mengincar pengguna iPhone di lebih dari 47 negara untuk mencuri seed phrase wallet kripto dan data pribadi lewat browser,” tulis laporan Confiant pada Jumat (20/11).
Confiant belum mempublikasikan daftar lengkap nama domain maupun negara lainnya secara rinci. Namun, bocoran kode pada 12 November memperlihatkan pembaruan dukungan untuk Bitget Wallet, Tonkeeper, dan OKX Wallet serta pelacakan asal iklan per host.
Dua Paket Peretas: Coruna dan DarkSword
Serangan MoldyRoost menggunakan dua paket peretas utama, yaitu Coruna dan DarkSword, ditambah varian SilkPath dan GhostWave.
Coruna menyasar perangkat dengan iOS 13 hingga 17.2.1. Paket ini mengincar seed phrase dari MetaMask, Phantom, dan Trust Wallet, serta catatan dan foto pengguna.
Sementara DarkSword menargetkan iOS 18.4 hingga 18.7. Fokusnya lebih luas: data keychain, pesan iMessage, WhatsApp, dan Telegram, foto, sandi Wi-Fi, hingga rekaman layar atau suara.
Kedua paket ini memanfaatkan celah di browser iPhone. Begitu pengguna membuka situs yang terinfeksi, malware langsung berjalan di latar belakang.
Confiant menyebut varian SilkPath dan GhostWave sebagai tambahan yang memperluas cakupan serangan. Namun, detail teknis keduanya tidak dijelaskan secara rinci dalam laporan.
Yang jelas, operasi ini tidak memerlukan interaksi korban selain membuka halaman web. Inilah yang membuat MoldyRoost sulit dideteksi oleh pengguna awam.
Siapa yang Terlibat dan Respons Apple
Confiant adalah perusahaan keamanan siber yang melaporkan temuan ini. Mereka melakukan analisis terhadap jaringan iklan berbahaya dan mempublikasikan ringkasannya pada 20 November 2026.
Apple sebagai pemilik platform iOS disebut telah menambal celah awal DarkSword paling lambat di iOS 26.3. Peneliti juga belum menemukan kode serangan aktif untuk iOS 26 versi terbaru.
“Apple sudah menambal celah awal DarkSword paling lambat di iOS 26.3, dan peneliti belum menemukan kode serangan aktif untuk iOS 26 versi terbaru,” demikian pernyataan dalam laporan tersebut.
Meski begitu, belum dipastikan apakah seluruh jaringan serangan ini dijalankan oleh satu kelompok atau banyak pihak berbeda. Confiant masih menyelidiki kemungkinan keterkaitan antar-domain.
Hingga berita ini diturunkan, belum ada pernyataan resmi dari Apple terkait laporan Confiant. Perusahaan juga belum mengonfirmasi apakah akan merilis pembaruan tambahan.
Dampak pada Pengguna Wallet Kripto di Asia
Hong Kong, Jepang, dan Singapura menjadi wilayah dengan domain terbanyak. Ini menunjukkan bahwa pengguna di Asia menjadi target utama operasi MoldyRoost.
Bagi pemilik wallet kripto, kebocoran seed phrase berarti akses penuh ke dana. Penyerang dapat menguras saldo tanpa perlu kata sandi tambahan.
Selain itu, data seperti pesan iMessage, WhatsApp, dan Telegram, foto, sandi Wi-Fi, hingga rekaman layar atau suara juga berisiko dicuri. Kombinasi ini bisa digunakan untuk pemerasan atau penipuan lebih lanjut.
Pengguna iPhone yang sering membuka situs iklan atau tautan dari media sosial perlu waspada. Sebab, serangan tidak memerlukan unduhan atau klik persetujuan.
Confiant mencatat lebih dari 480 domain terlibat, dengan 403 domain di jaringan terbesar. Artinya, kemungkinan pengguna bertemu salah satu domain ini cukup besar jika tidak berhati-hati.
Langkah Selanjutnya dan Rekomendasi Keamanan
Confiant merekomendasikan pengguna iPhone untuk segera memperbarui sistem operasi ke versi terbaru, terutama iOS 26.3 atau lebih tinggi, guna menutup celah DarkSword.
Selain itu, pengguna wallet kripto disarankan tidak pernah memasukkan seed phrase ke dalam browser. Seed phrase sebaiknya disimpan secara offline dan tidak dibagikan kepada siapa pun.
Apple diharapkan merilis pembaruan keamanan tambahan untuk perangkat yang masih menjalankan iOS lama. Sebab, Coruna masih menyasar iOS 13 hingga 17.2.1.
Peneliti juga menyarankan agar pengguna memblokir iklan dan pop-up di browser iPhone. Langkah ini bisa mengurangi risiko bertemu domain berbahaya seperti MoldyRoost.
Confiant akan terus memantau jaringan ini dan memperbarui temuan mereka. Namun, mereka belum memberikan tanggal pasti kapan daftar domain lengkap akan dipublikasikan.
Analisis Redaksi
Serangan MoldyRoost menunjukkan bahwa ancaman siber terhadap aset kripto tidak selalu datang dari aplikasi palsu di App Store. Kali ini, celahnya ada di browser iPhone, dan korban tidak perlu melakukan kesalahan fatal seperti mengunduh file mencurigakan.
Yang membuat operasi ini berbahaya adalah skalanya: 480 domain di 47 negara, dengan Hong Kong, Jepang, dan Singapura sebagai episentrum. Pengguna di Asia, termasuk Indonesia, patut waspada karena domain berbahaya bisa muncul dalam iklan sehari-hari.
Respons Apple menambal celah di iOS 26.3 patut diapresiasi. Namun, masih banyak pengguna yang enggan memperbarui sistem operasi karena berbagai alasan. Di sinilah edukasi keamanan menjadi kunci.
Confiant belum bisa memastikan apakah serangan ini dijalankan satu kelompok atau banyak pihak. Ketidakpastian ini menandakan bahwa ekosistem iklan digital masih menjadi lahan subur bagi penyebaran malware.
Ke depan, pengguna wallet kripto perlu mengadopsi kebiasaan keamanan berlapis: perbarui sistem operasi, blokir iklan, dan simpan seed phrase secara offline. Tanpa itu, ancaman seperti MoldyRoost akan terus mengintai.
Sumber: confiant.com
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0